Aplicar la política de integridad del dispositivo
Detecte dispositivos iOS modificados sin autorización y aplique las políticas de seguridad de la organización mediante enforceDeviceIntegrity, una de las claves de restricción de MDM.
Configuración
La integridad del dispositivo se controla con la clave de restricción MDM enforceDeviceIntegrity.
Las implementaciones existentes pueden seguir usando la clave obsoleta blockJailbrokenDevices como alternativa. Si se proporcionan ambas claves, enforceDeviceIntegrity tiene prioridad.
- Tipo: Booleano, número o cadena (interpretado como booleano)
- Valor predeterminado si no está presente:
false - Plataforma: Solo iOS
Esta restricción no tiene efecto en macOS ni visionOS, ya que la modificación no autorizada es específico de los dispositivos iOS.
Comportamiento del bloqueo
Cuando enforceDeviceIntegrity está establecido en true y se detecta una modificación no autorizada, Vylos adopta un bloqueo seguro. La app muestra una pantalla completa titulada «Incumplimiento de la política del dispositivo» que explica que la organización exige usar Vylos en un dispositivo sin modificar. El usuario no puede cerrar esa pantalla.
Al mismo tiempo, Vylos:
- Desconecta todos los túneles activos de Vylos, incluidos los administrados.
- Desactiva On-Demand en todos los túneles de Vylos para que iOS deje de solicitar conexiones.
- Hace que la extensión de túnel de paquetes rechace los inicios manuales, del sistema y On-Demand mientras continúe el bloqueo.
- Retira los túneles creados por el usuario de Atajos y rechaza las acciones de túnel guardadas anteriormente.
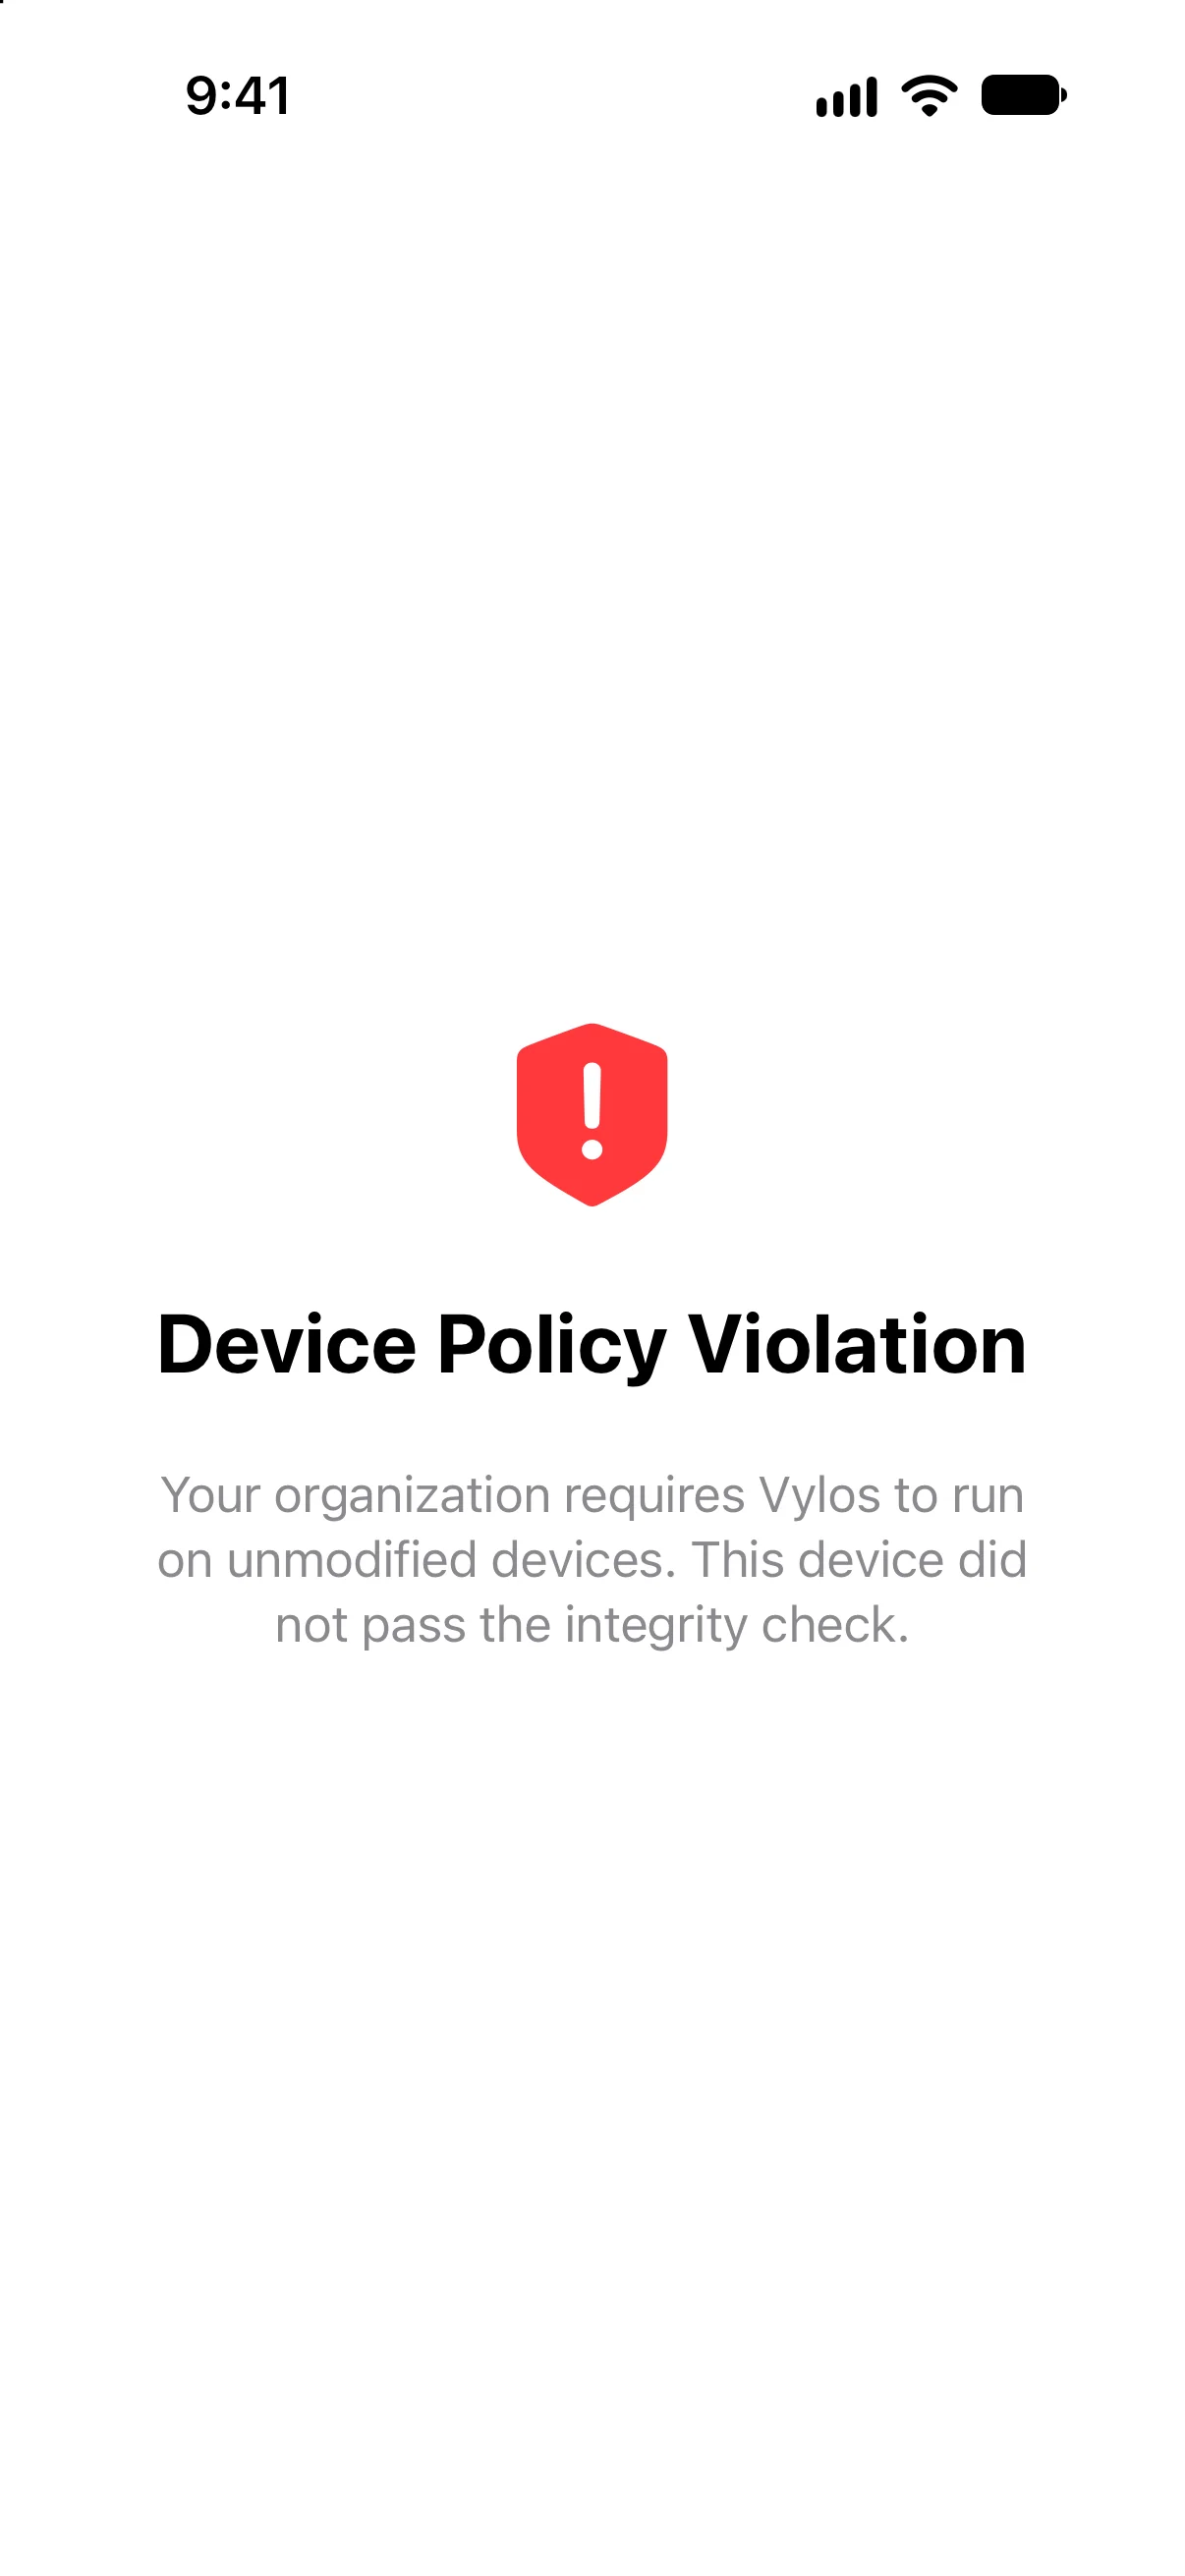
La detección se ejecuta al abrir la app por primera vez, cuando cambia la política administrada de integridad del dispositivo con Vylos abierto y cada vez que Vylos vuelve al primer plano. Las conexiones existentes se detienen en cuanto Vylos obtiene un resultado positivo.
Enfoque de detección
Vylos combina comprobaciones de integridad para detectar indicios de modificaciones no autorizadas, herramientas registradas, vulneraciones del entorno aislado e inyección en tiempo de ejecución. Si cualquiera de estas capas da un resultado positivo, Vylos trata el dispositivo como modificado sin autorización a efectos de la política administrada.
La documentación pública describe deliberadamente estas categorías sin publicar los indicadores exactos. Así se mantiene claro el compromiso para los administradores sin convertir la guía de seguridad en una lista para eludir la protección.
Seguridad de los datos
No se pierde ninguna configuración de túnel mientras el bloqueo por integridad está activo. Vylos solo modifica el estado de conexión en ejecución y el estado guardado de On-Demand. Las configuraciones de túnel, las entradas del llavero y los ajustes de la app permanecen intactos y vuelven a estar disponibles cuando se resuelve el bloqueo.