Geräteintegritätsrichtlinie durchsetzen
Erkennung von iOS-Geräten mit unzulässiger Veränderung und Durchsetzung organisatorischer Sicherheitsrichtlinien über den MDM-Einschränkungsschlüssel enforceDeviceIntegrity.
Konfiguration
Die Geräteintegritätsprüfung wird über den MDM-Einschränkungsschlüssel enforceDeviceIntegrity gesteuert.
Bestehende Bereitstellungen können den veralteten Schlüssel blockJailbrokenDevices weiterhin als Rückfalloption verwenden. Wenn beide Schlüssel vorhanden sind, hat enforceDeviceIntegrity Vorrang.
- Typ: Boolean, Zahl oder String (als Boolean geparst)
- Standard, wenn nicht vorhanden:
false - Plattform: Nur iOS
Diese Einschränkung hat auf macOS oder visionOS keine Wirkung, da unzulässige Veränderungen spezifisch für iOS-Geräte ist.
Blockierungsverhalten
Wenn enforceDeviceIntegrity auf true gesetzt ist und eine unzulässige Veränderung erkannt wird, verweigert Vylos sicherheitshalber jede weitere Nutzung. Die App zeigt eine nicht schließbare Vollbildansicht mit dem Titel „Geräterichtlinienverstoß“ und erklärt, dass die Organisation Vylos nur auf unveränderten Geräten zulässt.
Gleichzeitig führt Vylos folgende Schritte aus:
- Alle aktiven Vylos-Tunnel werden getrennt, auch verwaltete Tunnel.
- On-Demand wird für sämtliche Vylos-Tunnel deaktiviert, damit iOS keine weiteren Verbindungen anfordert.
- Die Packet-Tunnel-Erweiterung weist manuelle, systemseitige und On-Demand-Verbindungsversuche ab, solange die Sperre aktiv ist.
- Vom Benutzer erstellte Tunnel werden nicht mehr in Kurzbefehle angeboten; bereits gespeicherte Tunnelaktionen werden abgelehnt.
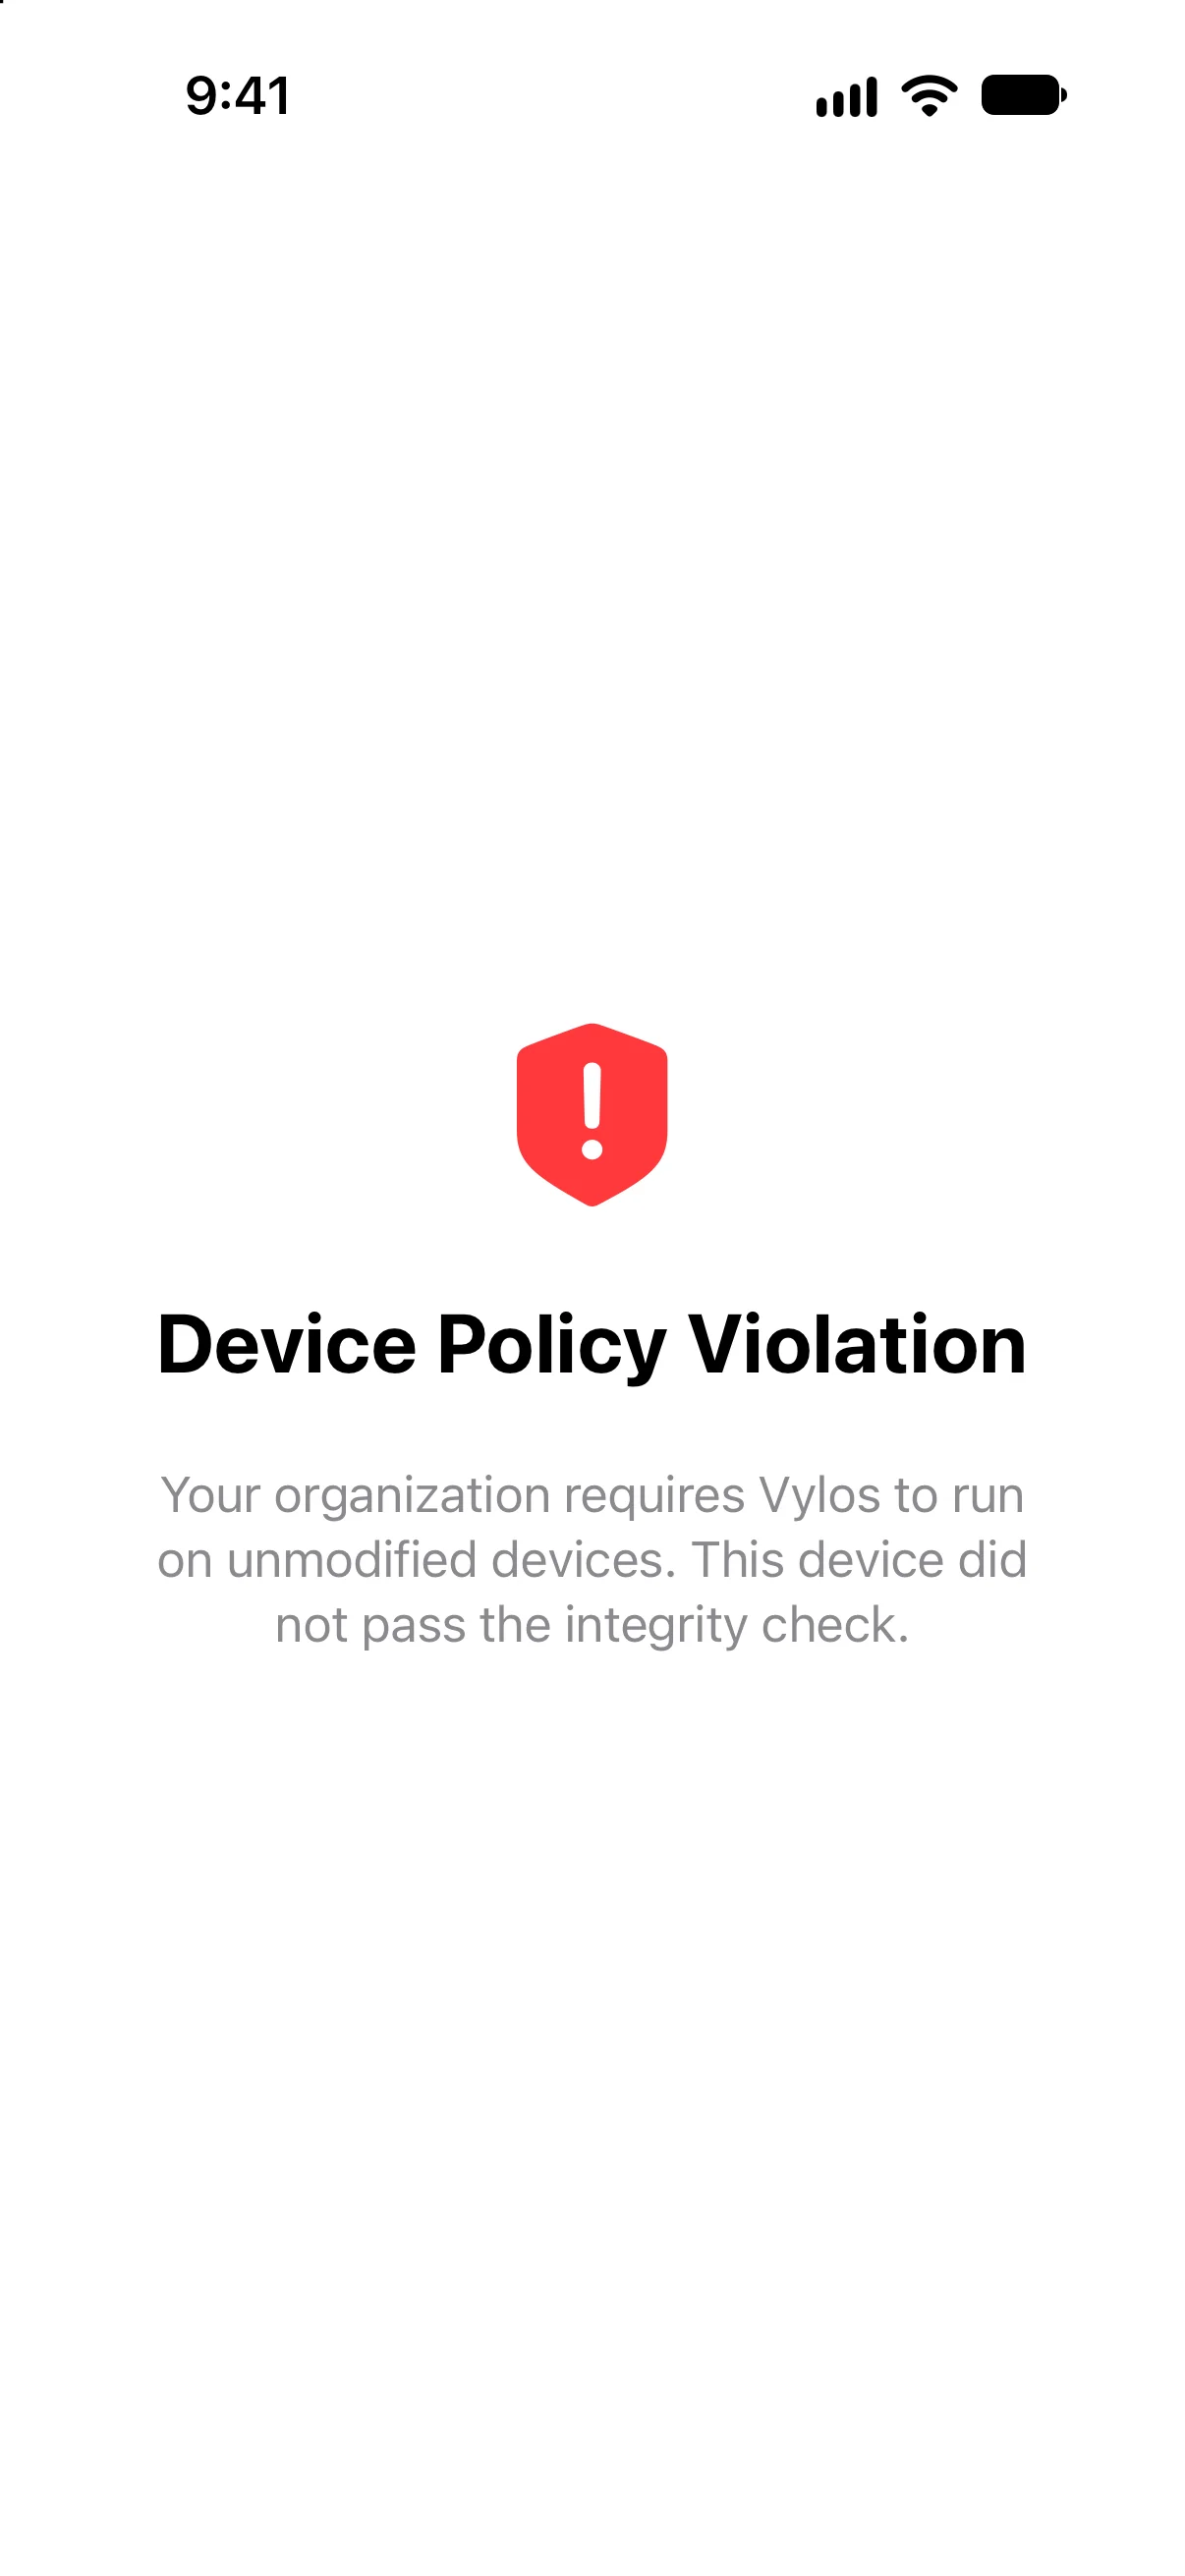
Die Prüfung erfolgt beim ersten App-Start, wenn sich die verwaltete Geräteintegritätsrichtlinie während der Nutzung ändert und jedes Mal, wenn Vylos in den Vordergrund zurückkehrt. Bestehende Verbindungen werden beendet, sobald Vylos einen positiven Befund feststellt.
Erkennungsansatz
Vylos kombiniert Integritätsprüfungen auf manipulationsbezogene Artefakte, registrierte Werkzeuge, eine kompromittierte Sandbox und Laufzeitinjektionen. Sobald eine dieser Prüfebenen anschlägt, gilt das Gerät für die verwaltete Richtlinie als unzulässig verändert.
Die öffentliche Dokumentation beschreibt bewusst nur diese Kategorien und veröffentlicht keine exakten Indikatoren. Damit bleibt der Vertrag für Administratoren transparent, ohne eine Anleitung zur Umgehung bereitzustellen.
Datensicherheit
Bei aktiver Integritätssperre gehen keine Tunnelkonfigurationen verloren. Vylos ändert nur den aktuellen Verbindungsstatus und den gespeicherten On-Demand-Zustand. Tunnelkonfigurationen, Schlüsselbundeinträge und App-Einstellungen bleiben erhalten und sind wieder zugänglich, sobald die Sperrbedingung nicht mehr besteht.