デバイス整合性ポリシーを適用する
不正に改変されたiOSデバイスを検出し、MDMの制限キー enforceDeviceIntegrityを使用して、組織のセキュリティポリシーを適用します。
構成
デバイスの整合性は、MDM制限キーenforceDeviceIntegrityで制御します。
既存の導入環境では、非推奨のblockJailbrokenDevicesキーをフォールバックとして引き続き使用できます。両方のキーがある場合は、enforceDeviceIntegrityが優先されます。
- 型: ブール値、数値、または文字列(ブール値として解析)
- キーがない場合のデフォルト:
false - プラットフォーム: iOSのみ
不正な改変はiOSデバイスに固有のため、この制限はmacOSおよびvisionOSには影響しません。
ブロック時の動作
enforceDeviceIntegrityがtrueで不正な改変が検出されると、Vylosは安全のため動作を全面的に停止します。アプリには「デバイスポリシー違反」という全画面表示が現れ、組織が未改変のデバイスでのVylosの実行を求めていることを説明します。この画面をユーザが閉じることはできません。
同時に、Vylosは次の処理を行います。
- 管理対象トンネルを含む、接続中のすべてのVylosトンネルを切断します。
- iOSが接続を要求し続けないよう、すべてのVylosトンネルでオンデマンドを解除します。
- ブロック中は、パケットトンネル機能拡張が手動、システム、オンデマンドの開始要求を拒否します。
- ユーザが作成したトンネルをショートカットの候補から外し、以前に保存されたトンネル操作も拒否します。
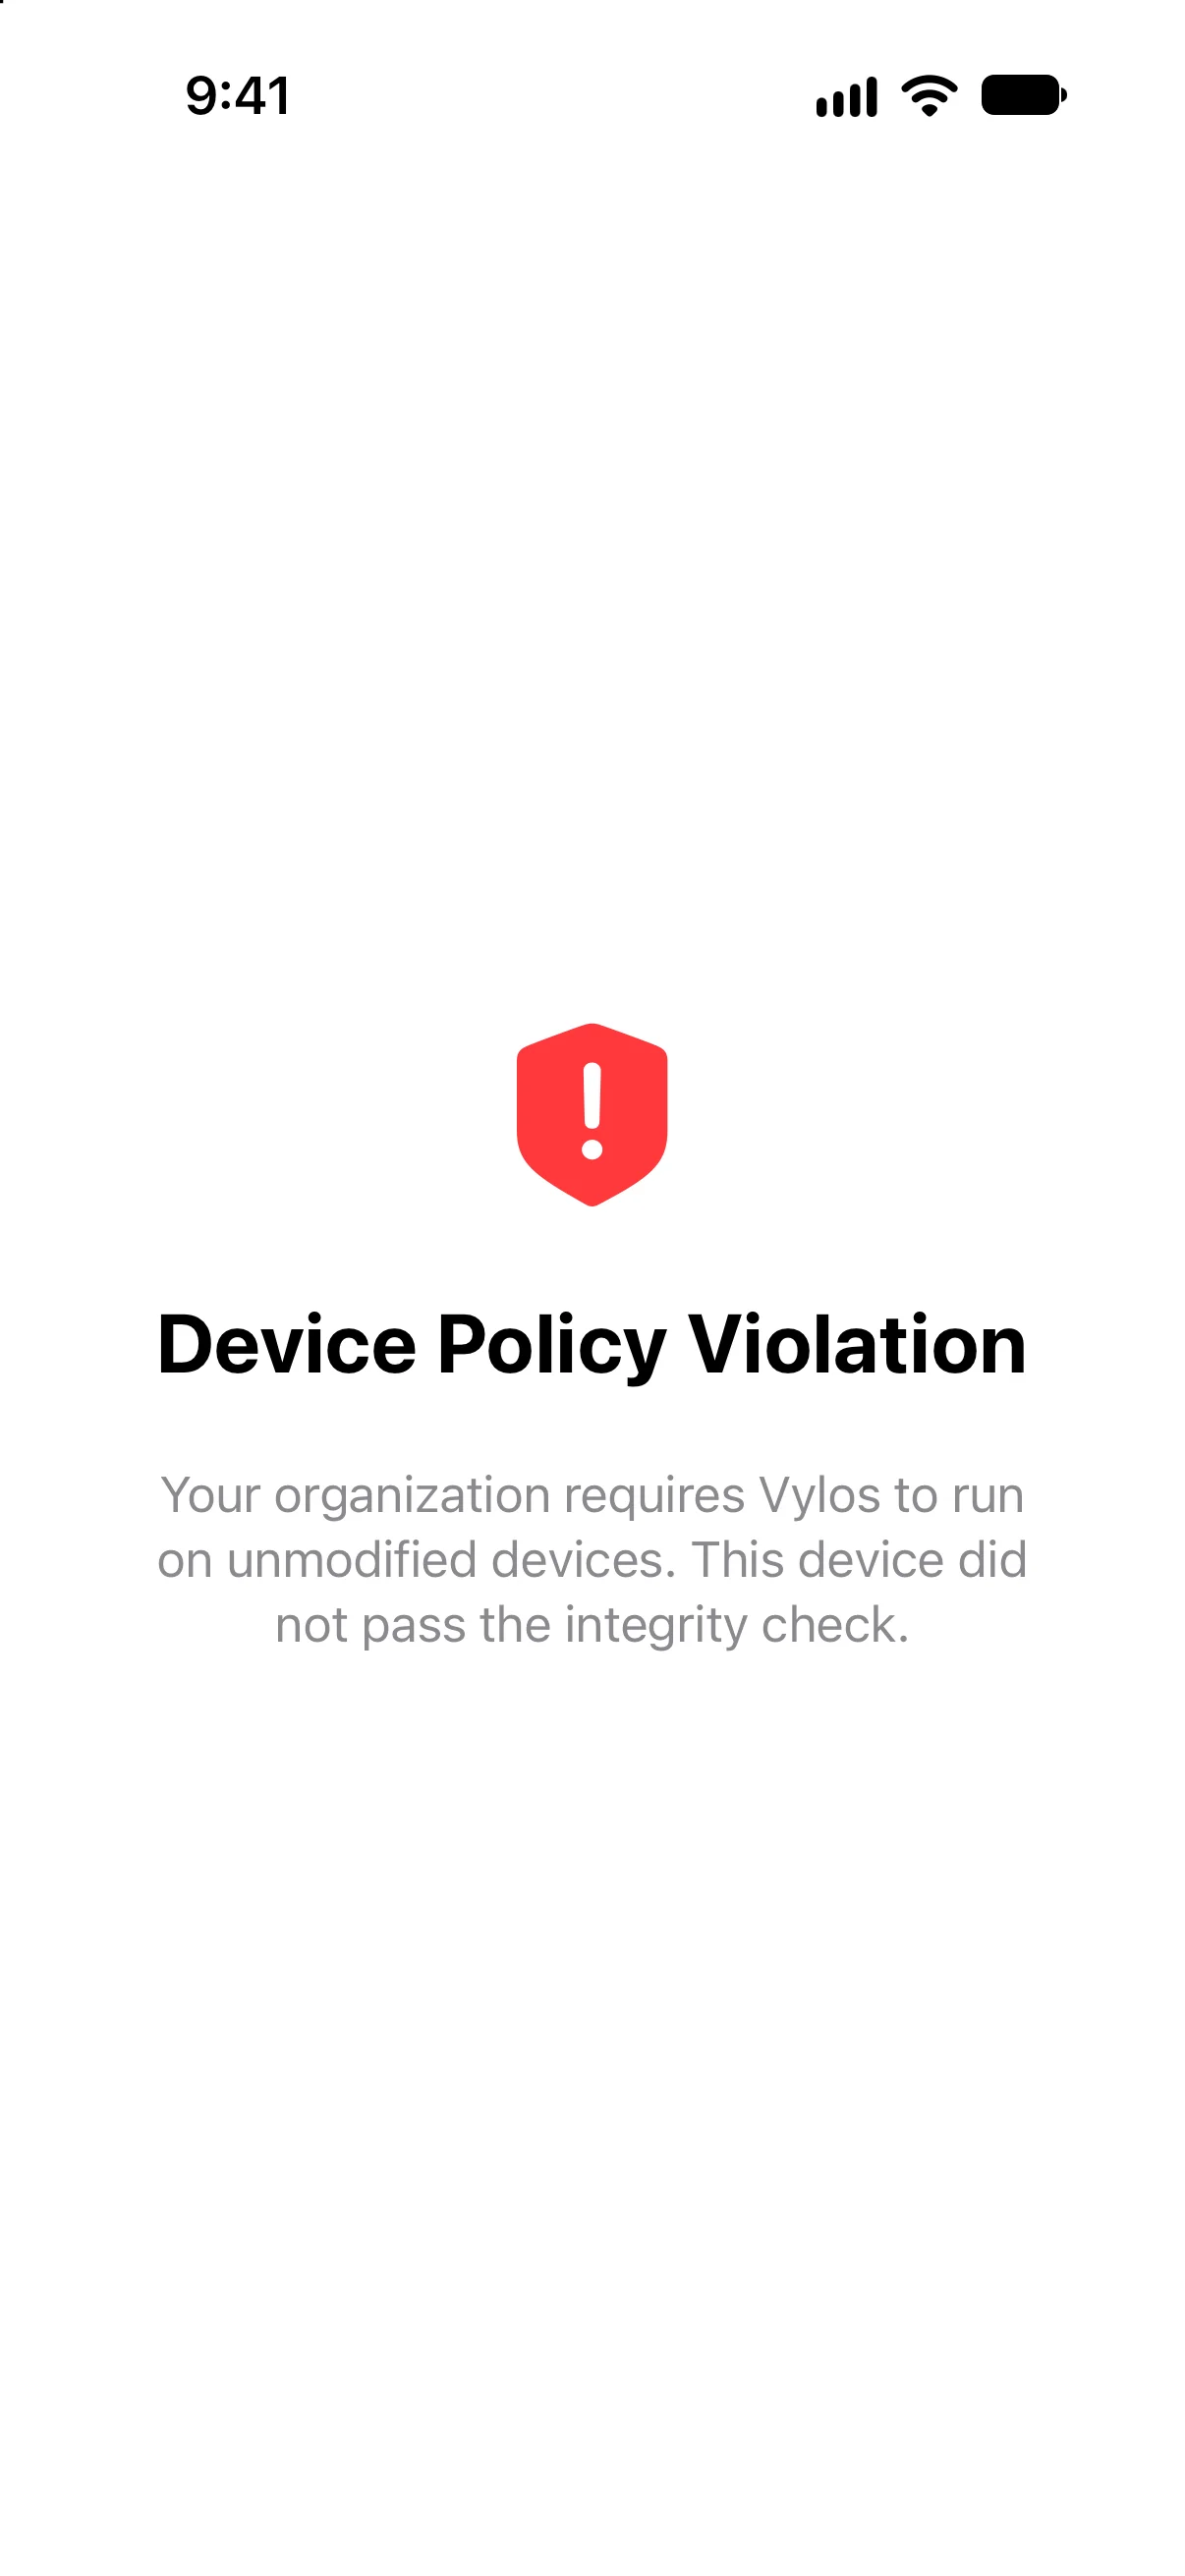
検出はアプリの初回起動時、Vylosの実行中に管理対象のデバイス整合性ポリシーが変わったとき、およびVylosがフォアグラウンドに戻るたびに行われます。検出結果が陽性になると、既存の接続はただちに停止されます。
検出方法
Vylosは、不正な改変に関連する痕跡、登録済みツール、サンドボックスの侵害、および実行時インジェクションに対する複数の整合性チェックを組み合わせます。いずれかの層で陽性になった場合、管理対象ポリシーではそのデバイスを不正な改変済みとして扱います。
公開ドキュメントでは、正確な判定指標を公開せず、これらの分類だけを意図的に説明しています。管理者に対する動作仕様を明確にしながら、セキュリティガイドが回避手順になることを防ぐためです。
データの安全性
不正な改変ブロック中もトンネル構成は失われません。Vylosが変更するのは実行中の接続状態と保存されたオンデマンド状態だけです。トンネル構成、キーチェーン項目、アプリ設定は保持され、ブロック条件が解消されると再び利用できます。