セキュリティとアプリロック
生体認証、TOTPコード、安全なKeychainストレージでVylosへのアクセスを保護します。
アプリロックを設定する
- 設定を開き、アプリの保護に移動します。
- Face ID、Touch ID、Optic ID、またはデバイスのパスコードを使う場合はローカル認証を、TOTPを使う場合は認証アプリを選びます。
- システムの認証を完了するか、認証アプリに表示された最初の6桁のコードを入力します。
- Vylosをバックグラウンドに移してから再度開き、ロックが意図どおり動作することを確認します。
アプリロックを解除するには、同じ選択項目でオフを選びます。管理対象アプリ構成では認証手順を省略できますが、組織による制限はすべて引き続き適用されます。
アプリロック
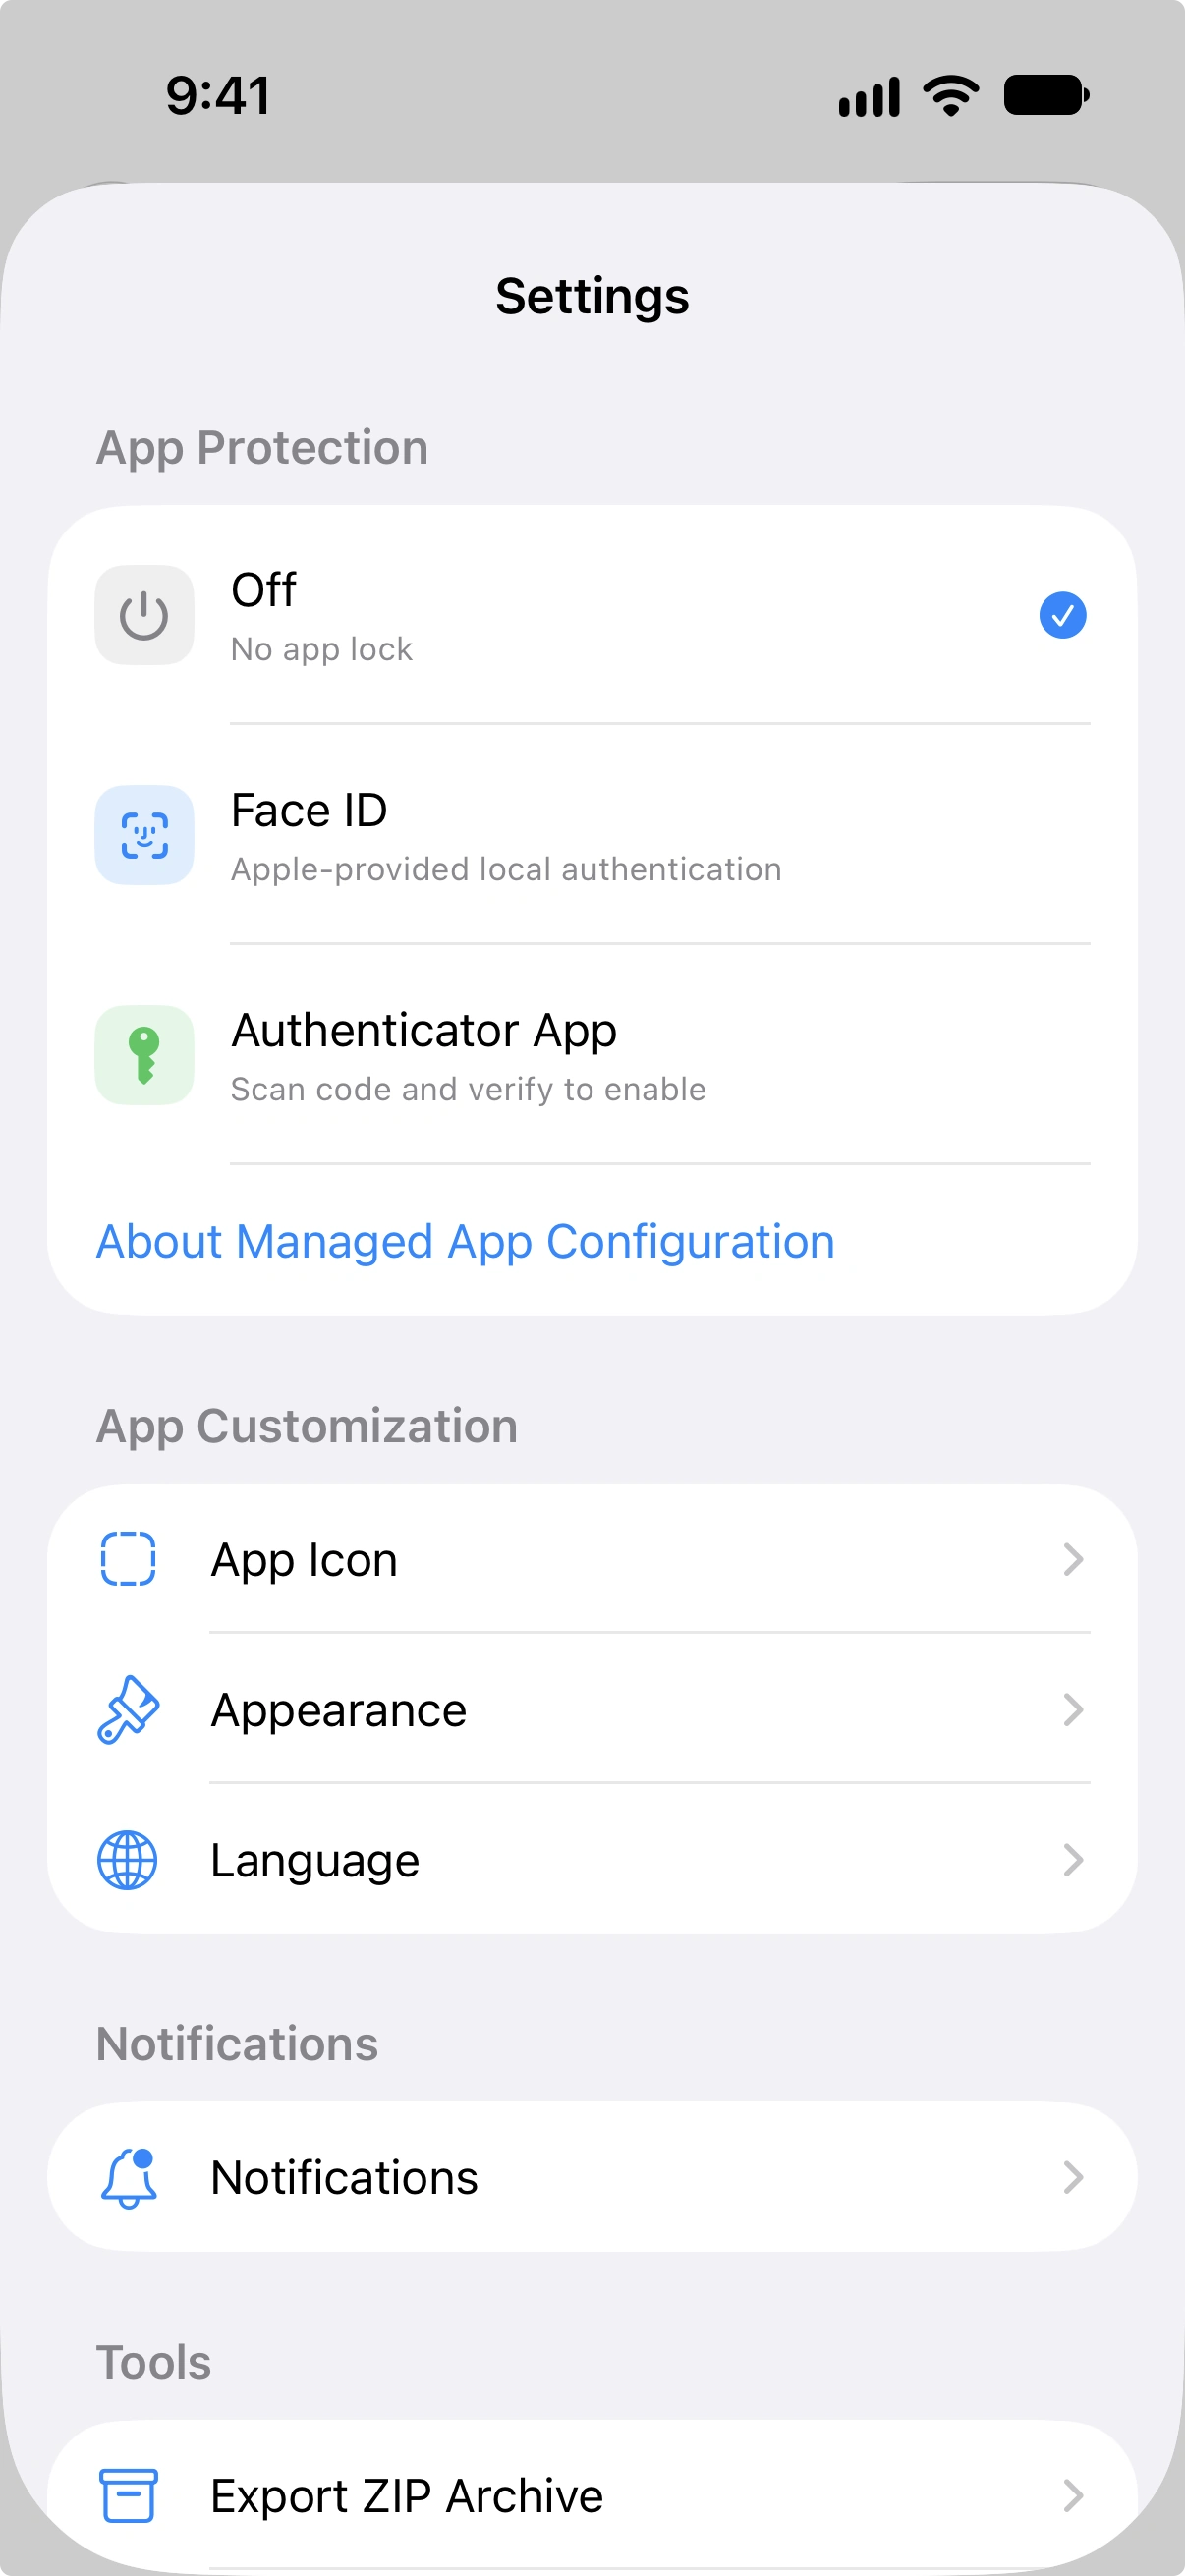
アプリロックは、アプリへの不正アクセスを防ぎます。設定のアプリ保護セクションから構成できます。
保護方式
| 方式 | 説明 |
|---|---|
| オフ | ロックなし。認証なしでアプリにアクセスできます。 |
| ローカル認証 | 利用可能なハードウェアに応じて、Face ID、Touch ID、またはデバイスパスコードを使用します。 |
| 認証アプリ | Google AuthenticatorやAuthyなどの認証アプリで検証される時間ベースのワンタイムパスワード(TOTP)を使用します。 |
ローカル認証
ローカル認証に設定すると、Vylosはデバイスの生体認証またはパスコードを使用してアクセスを保護します。ロック画面にはデバイスがサポートする機能に応じて、Face ID、Touch ID、またはパスコードのラベルが表示されます。
visionOSでは、この方法はVylos内でパスコードと表示されます。Appleの認証画面ではOptic IDを使用でき、デバイスのパスコードが代替手段になります。アプリを開いたときと、再び前面に戻したときに認証が自動で始まります。
認証アプリ(TOTP)
認証アプリ方式を選択すると、VylosはTOTP認証アプリで使用するシークレットキーを生成します。セットアッププロセスは以下のように動作します:
- Vylosが20バイトのランダムシークレットを生成し、Base32でエンコードします。
- 認証アプリでスキャンできるQRコードが表示されます。手動でキーを入力する場合のために、手動シークレットキーも表示されます。
- QRコードは標準の
otpauth://URI形式を使用します:otpauth://totp/Vylos:App Lock?secret=...&issuer=Vylos&algorithm=SHA1&digits=6&period=30。 - TOTPが有効になる前に、認証アプリからの有効な6桁の確認コードを入力してセットアップを確認する必要があります。
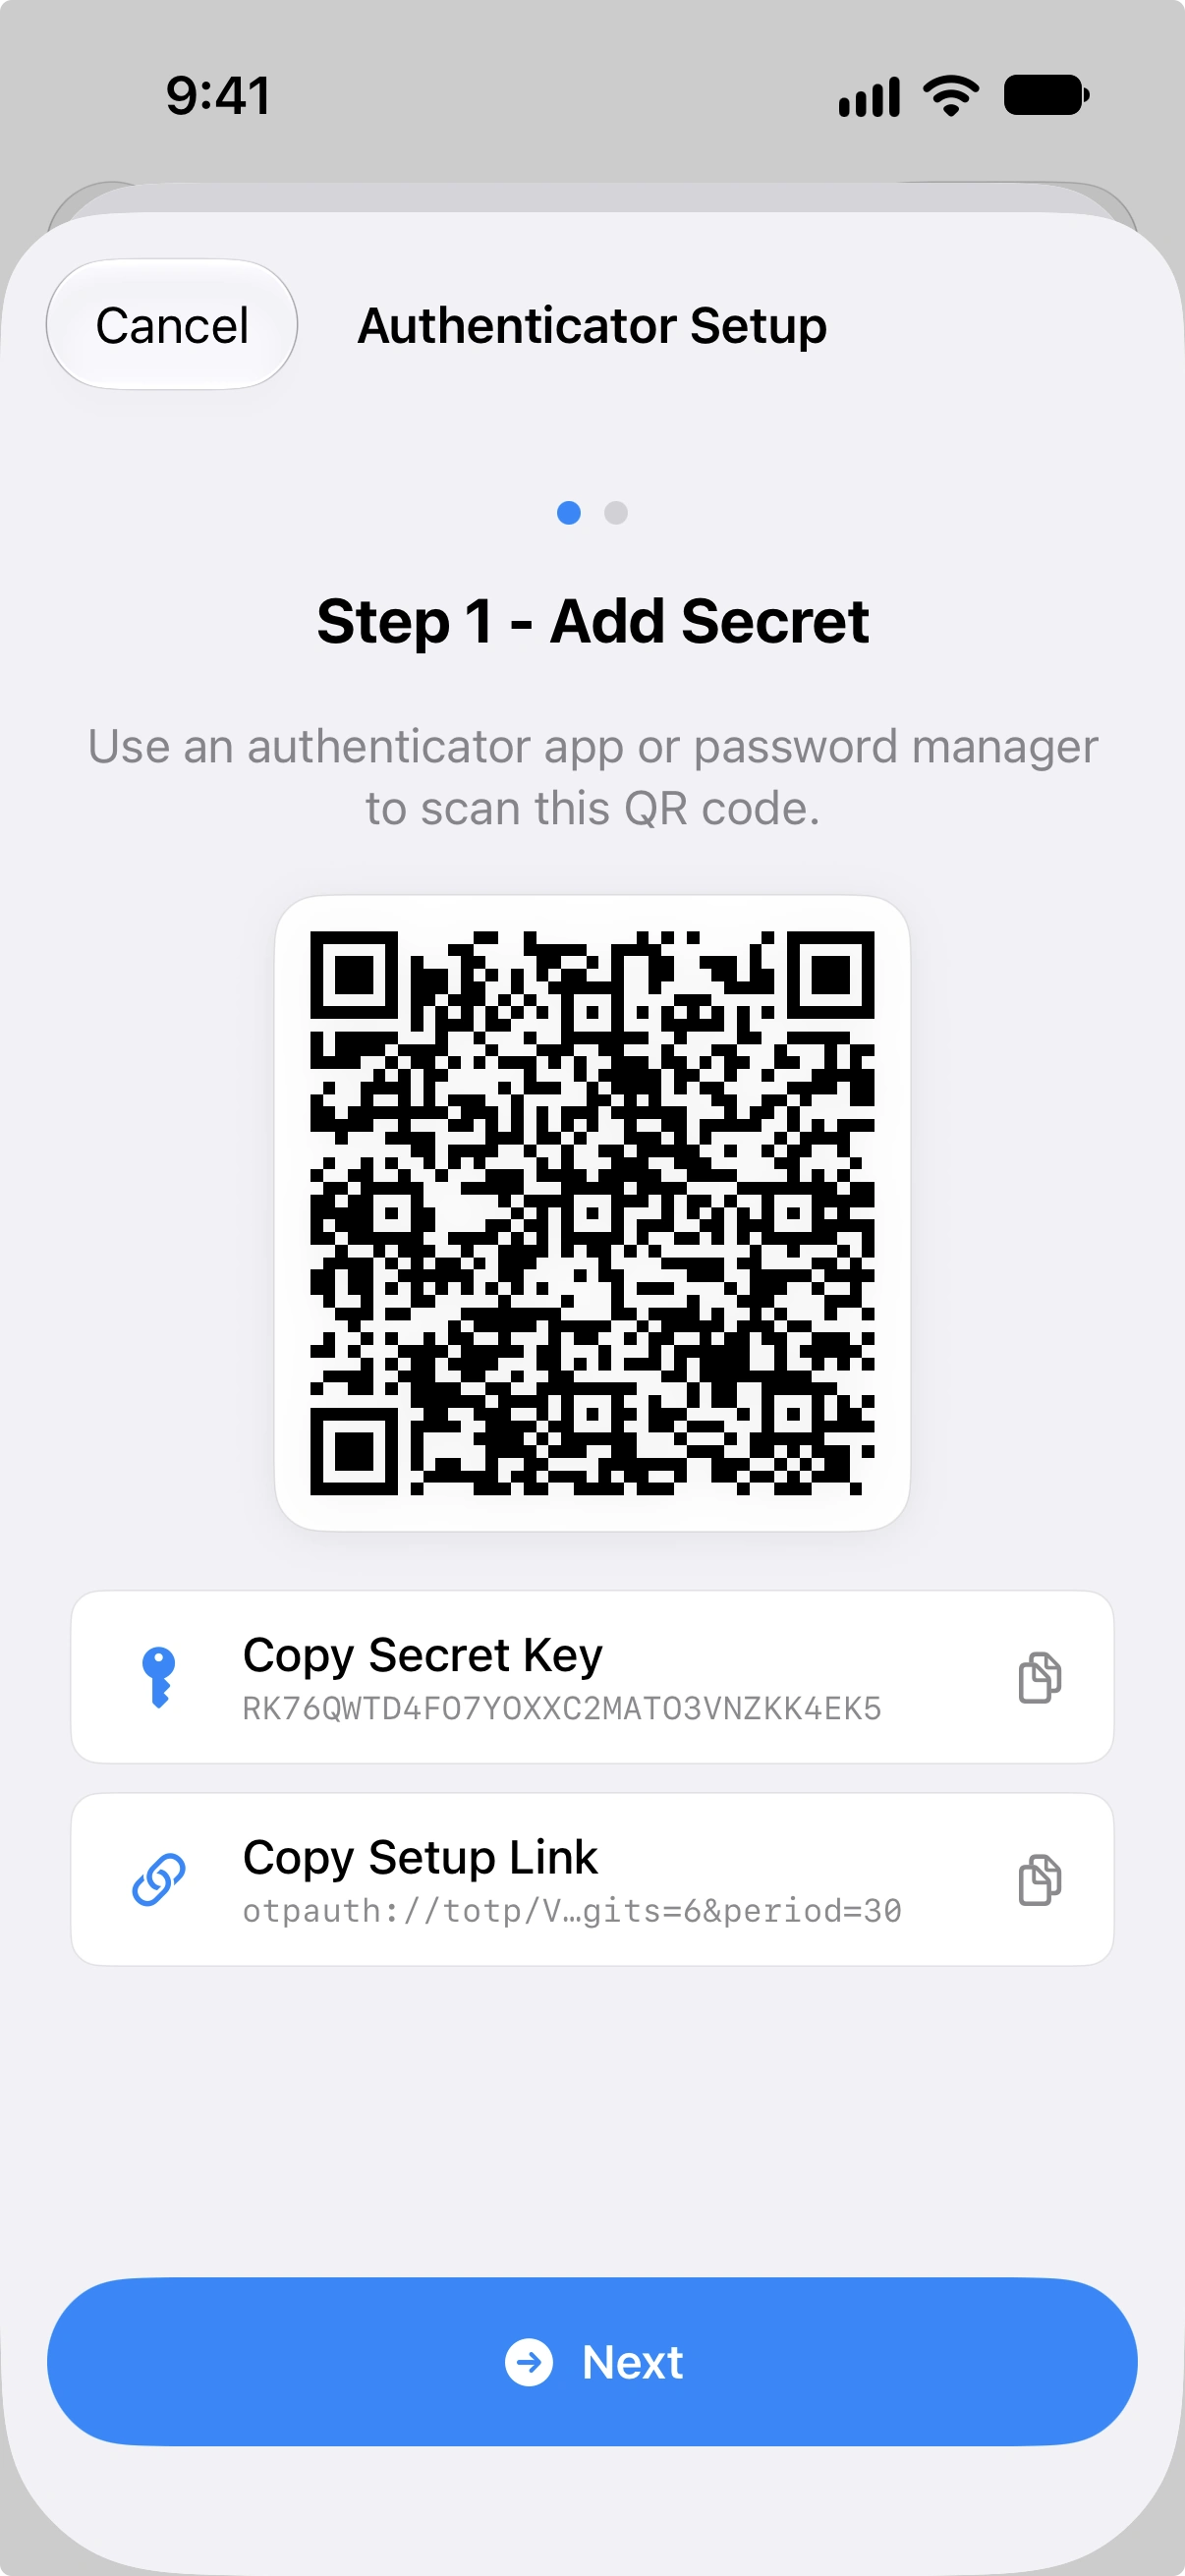
シークレットキーまたはフルセットアップリンク(otpauth:// URI)をクリップボードにコピーできます。どちらの値も120秒後にクリップボードから自動的に期限切れになります。
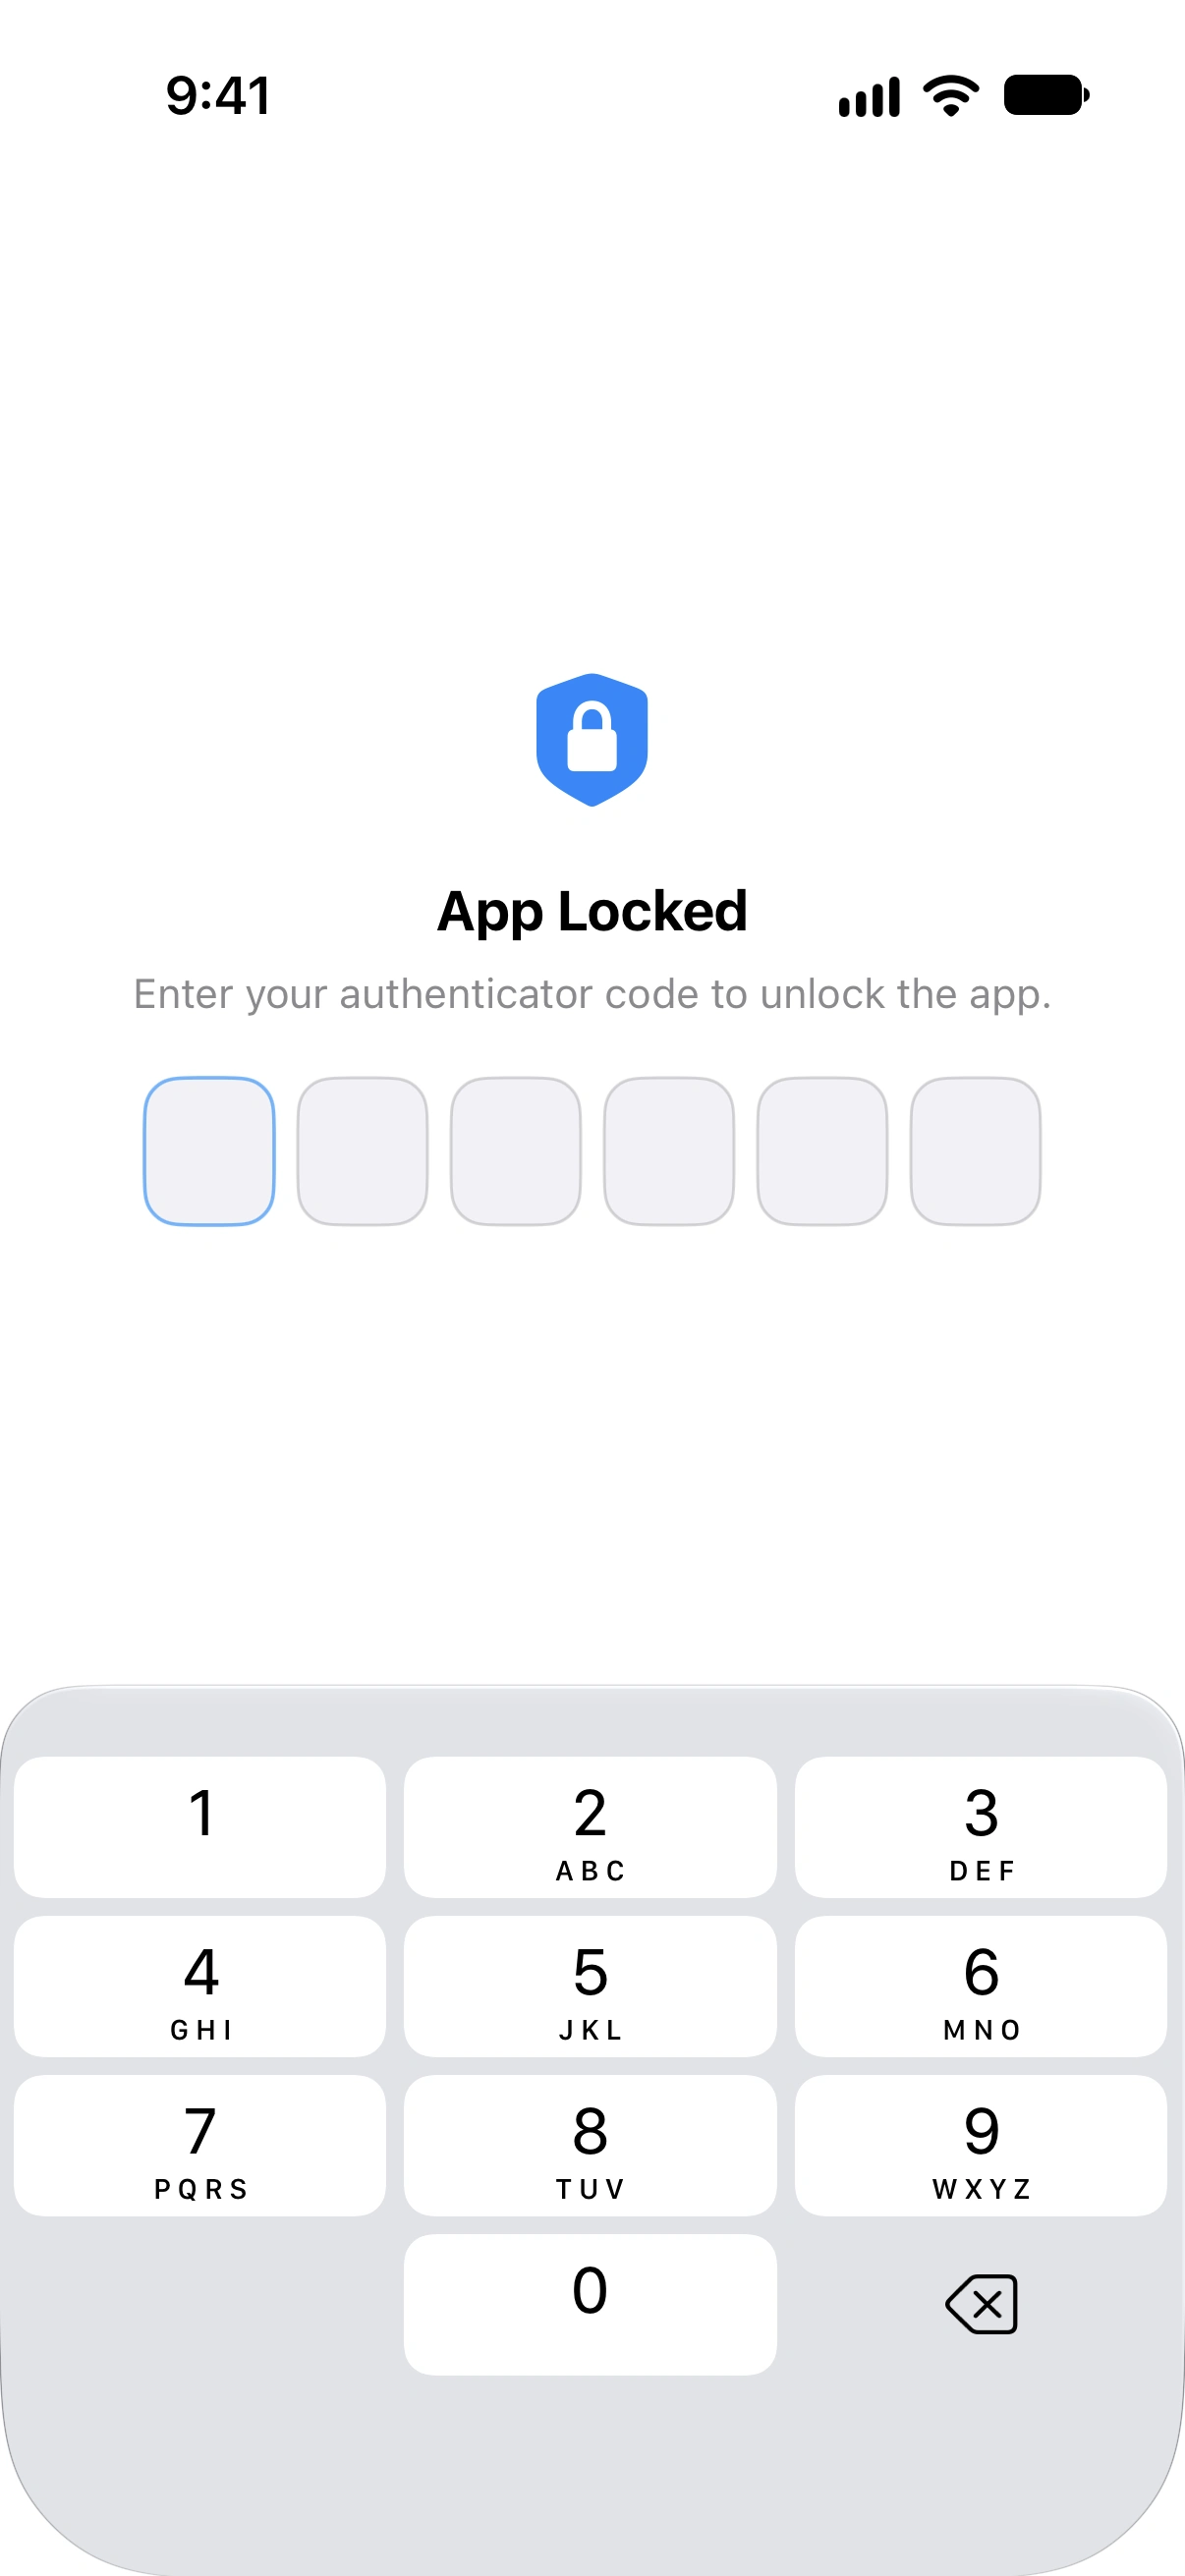
TOTPが構成された後、Vylosに戻ると新しい6桁コードの入力を求めるロックオーバーレイが表示されます。
TOTPのリセット
認証アプリの構成をリセットする必要がある場合は、設定のアプリ保護セクションでTOTPシークレットをリセットをタップし、ダイアログを確認します。リセット後、この保護方式を使用するには認証アプリアプリロックを再度セットアップする必要があります。
TOTPコードのバリデーション
Vylosは現在の30秒の時間期間のコードと、前後1期間のコードを受け入れます。デバイスと認証アプリ間のわずかな時刻差を許容するために、各方向1期間の許容ウィンドウを提供します。
TOTPレート制限
ブルートフォース攻撃を防ぐために、Vylosは失敗したTOTP入力に対してレート制限を適用します:
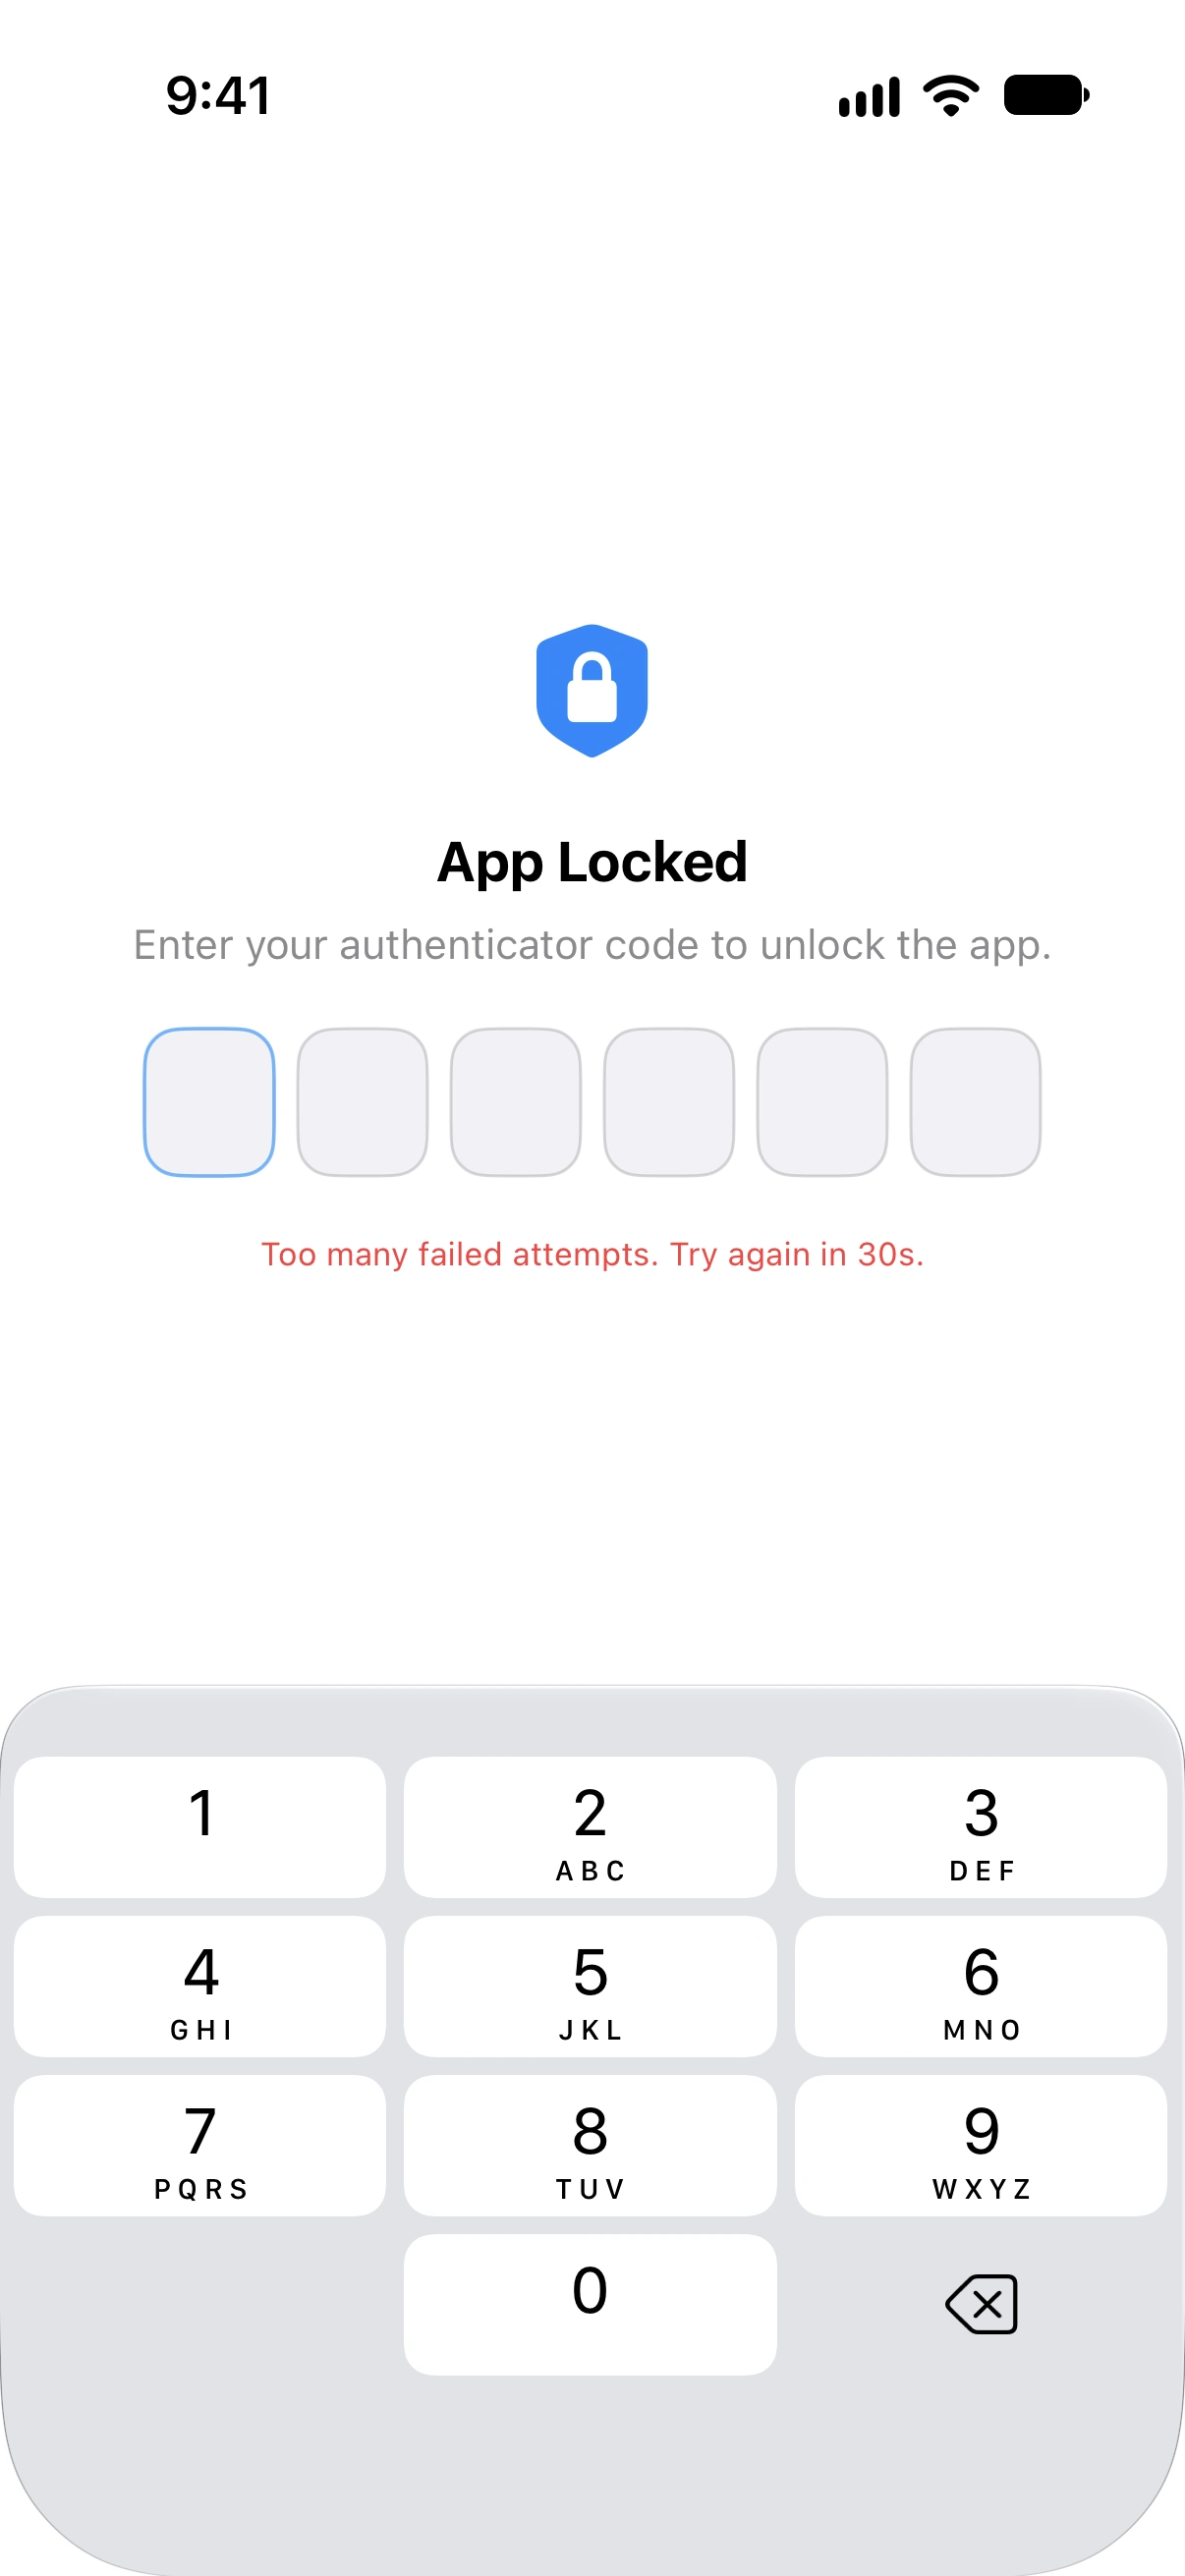
- 5回連続で失敗するとロックアウト期間が始まります。
- ロックアウト期間は指数バックオフ式に従います:
min(30 * 2^(attempts - 5), 300)秒。 - 最初のロックアウトは30秒で、その後の失敗ごとに倍増し、最大300秒(5分)になります。
- 失敗カウンタとロックアウトタイマーはアプリの再起動をまたいで永続します。アプリの強制終了ではリセットされません。
- 失敗カウンタは、ロック解除の成功後、または認証シークレットのローテーションや削除時にリセットされます。
アプリロックがブロックする操作
アプリがロックされている間、以下の操作がブロックされます:
- 設定へのアクセス
- トンネルの追加または編集
- Siriショートカットの実行
- ホーム画面クイックアクションの使用
- ファイルURLからの構成のインポート
MDMバイパス
組織のMDMシステムから管理対象構成が配布されている場合、Vylosはアプリロックの認証手順を省略します。組織の制限は引き続き適用されるため、手動トンネル、設定、ショートカットなど、管理ポリシーで無効になった機能が復元されることはありません。
ロック動作
アプリがバックグラウンドに移動したり非アクティブになると、ロックが再度有効になります。アプリに戻るには再認証が必要です。
Keychainセキュリティ
トンネル構成はデバイスのKeychainに保存されます。TOTPシークレットは利用可能な最も厳格なレベルで保護されます:
- シークレットはデバイスがロック解除されている間のみアクセス可能です。
- シークレットはデバイスのバックアップに含まれず、他のデバイスに転送されません。
脱獄検出
iOSでは、Vylosは複数の整合性チェックを組み合わせ、Jailbreakツール、サンドボックスの侵害、実行中の改変を示す兆候を確認します。Jailbreakポリシーを適用するでは、チェックが実行されるタイミングと、組織が結果を適用する方法を説明しています。
脱獄検出によるブロックは、組織がMDM構成キーblockJailbrokenDevicesを有効にしている場合にのみ行われます。改変を検出すると、Vylosはアプリをブロックし、すべてのVylosトンネルを切断し、オンデマンド接続を無効にして、ブロックが解消されるまで再接続を拒否します。
トンネル構成とキーは保存されたままです。このキーが設定されていない場合、脱獄検出はアプリやVPNの使用を制限しません。