Securitate și blocare aplicație
Protejați accesul la Vylos cu autentificare biometrică, coduri TOTP și stocare securizată în Keychain.
Configurarea blocării aplicației
- Deschideți Configurări și accesați Protecția aplicației.
- Alegeți Autentificare locală pentru Face ID, Touch ID, Optic ID sau codul dispozitivului, ori Aplicație de autentificare pentru TOTP.
- Finalizați solicitarea de autentificare a sistemului sau verificați primul cod de șase cifre din aplicația de autentificare.
- Trimiteți Vylos în fundal și redeschideți-l pentru a confirma că blocarea funcționează conform așteptărilor.
Alegeți Dezactivat în același selector pentru a elimina blocarea aplicației. O configurare de aplicație administrată poate omite autentificarea, dar continuă să aplice toate restricțiile organizației.
Blocarea aplicației
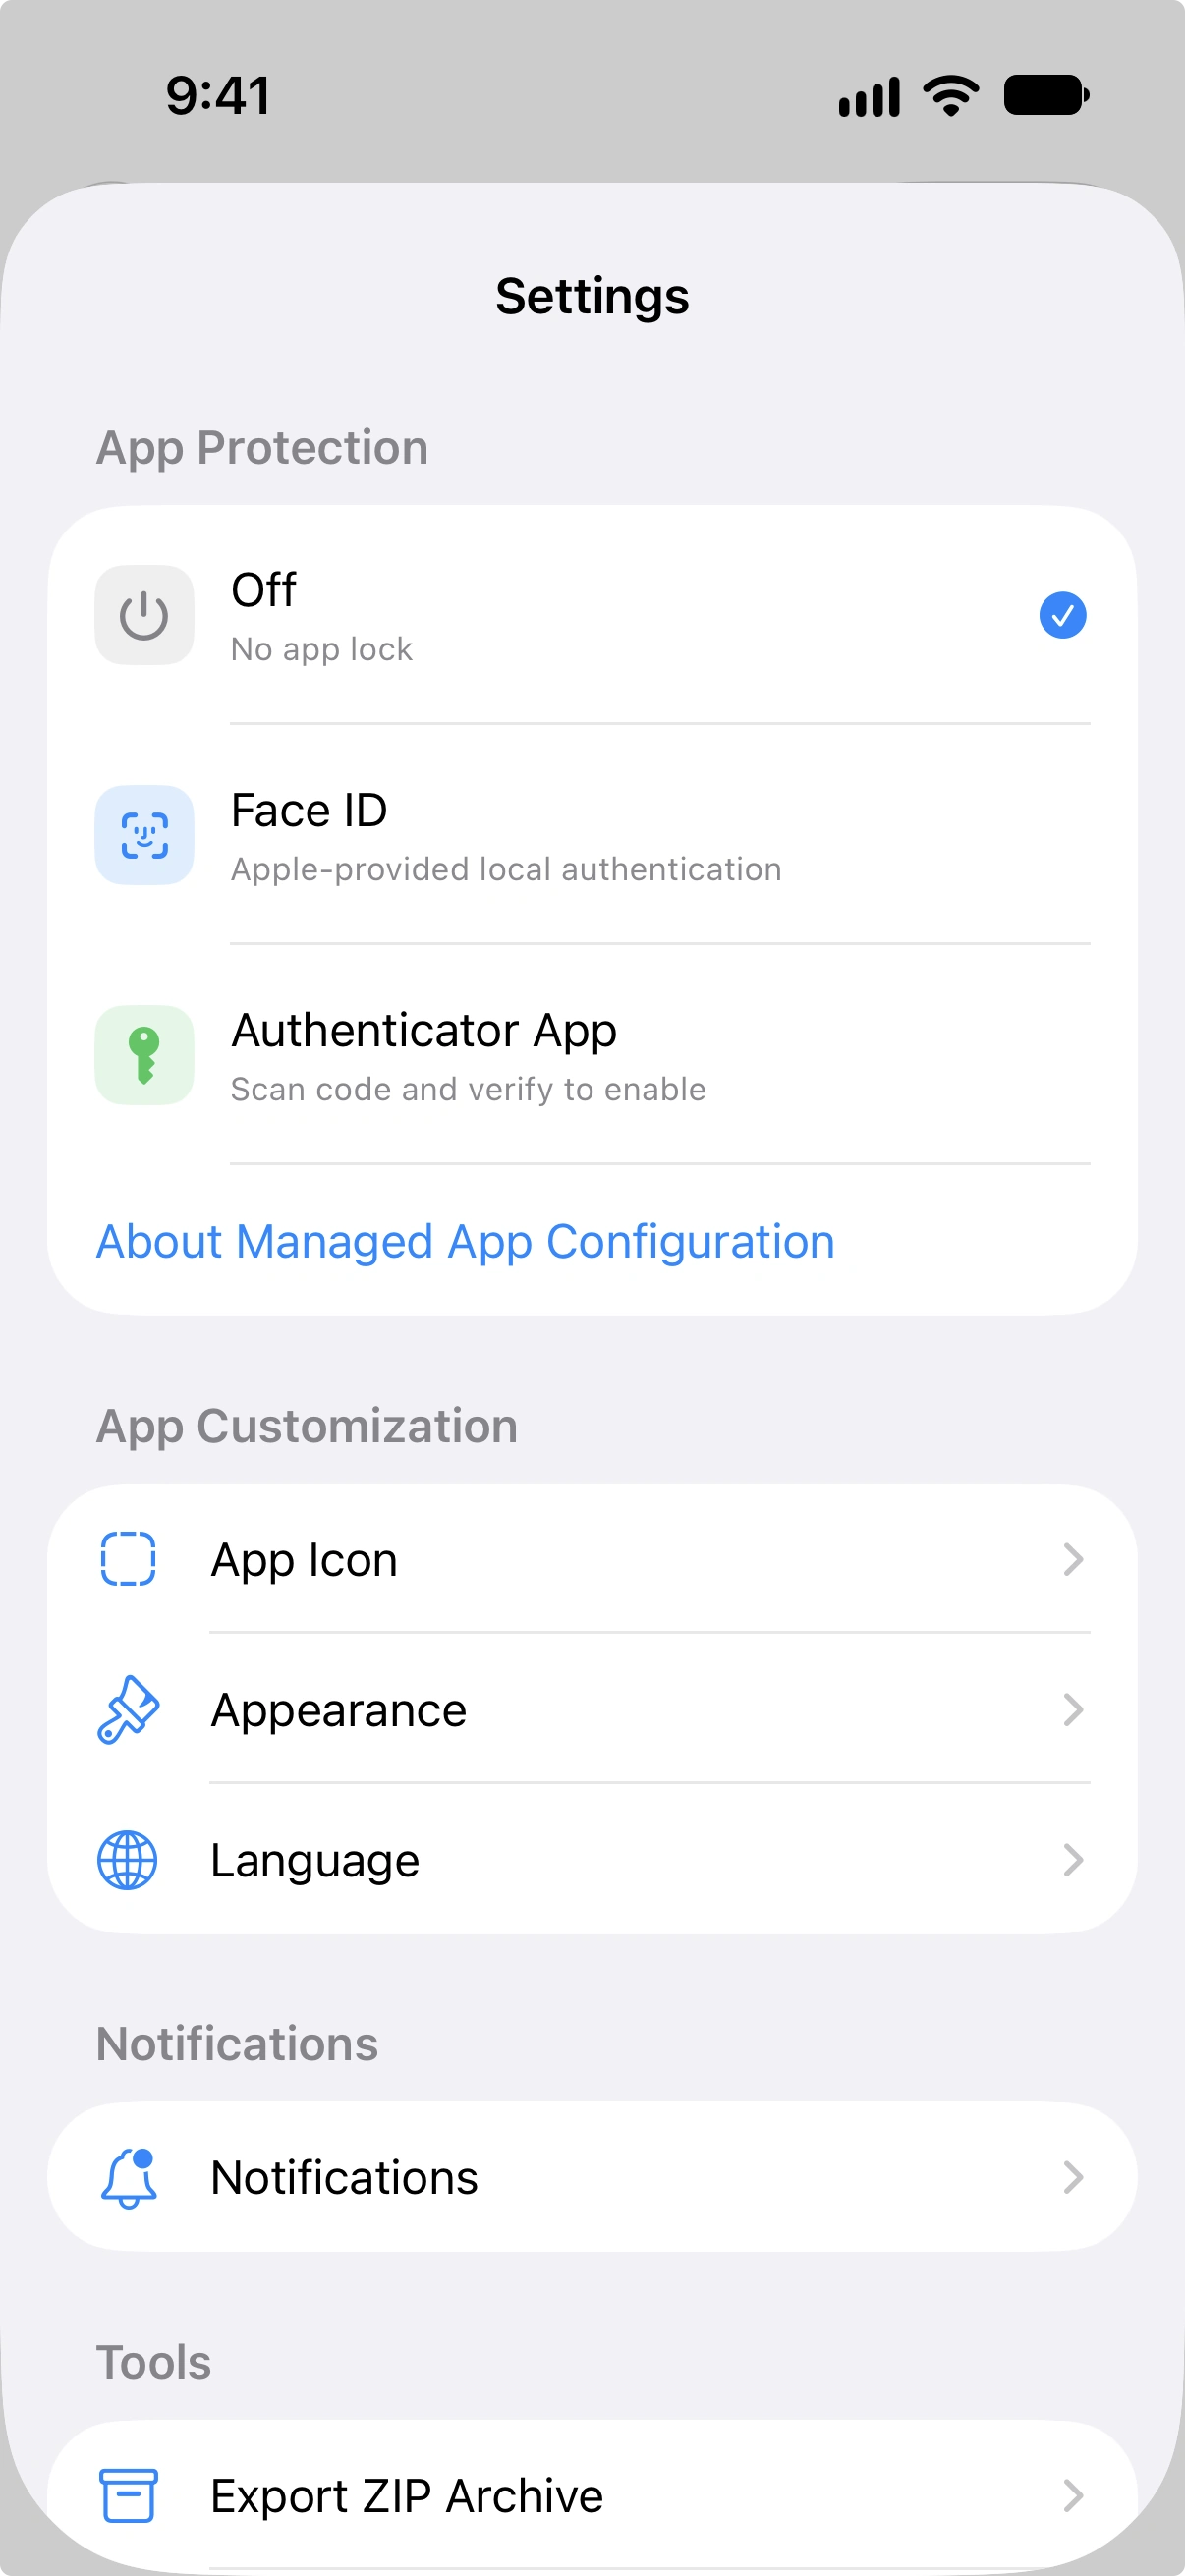
Blocarea aplicației previne accesul neautorizat la aplicație. O puteți configura din secțiunea Protecția aplicației din Setări.
Metode de protecție
| Metodă | Descriere |
|---|---|
| Oprit | Fără blocare. Aplicația este accesibilă fără autentificare. |
| Autentificare locală | Utilizează Face ID, Touch ID sau codul de acces al dispozitivului, în funcție de hardware-ul disponibil. |
| Aplicație de autentificare | Utilizează o parolă unică bazată pe timp (TOTP) verificată printr-o aplicație de autentificare precum Google Authenticator sau Authy. |
Autentificare locală
Când este setată la Autentificare locală, Vylos utilizează datele biometrice sau codul de acces al dispozitivului pentru a proteja accesul. Ecranul de blocare afișează eticheta corespunzătoare — Face ID, Touch ID sau Cod de acces — în funcție de ce suportă dispozitivul dumneavoastră.
Pe visionOS, Vylos numește această metodă Cod, deși solicitarea Apple poate folosi Optic ID, cu codul dispozitivului ca alternativă. Autentificarea pornește automat la deschiderea aplicației și când aceasta revine în prim-plan.
Aplicație de autentificare (TOTP)
Când alegeți metoda Aplicație de autentificare, Vylos generează o cheie secretă pentru utilizare cu o aplicație de autentificare TOTP. Procesul de configurare funcționează astfel:
- Vylos generează un secret aleatoriu de 20 de octeți și îl codifică în Base32.
- Este afișat un cod QR pe care îl puteți scana cu aplicația de autentificare. O cheie secretă manuală este de asemenea afișată dacă preferați să o introduceți manual.
- Codul QR utilizează formatul URI standard
otpauth://:otpauth://totp/Vylos:App Lock?secret=...&issuer=Vylos&algorithm=SHA1&digits=6&period=30. - Trebuie să introduceți un cod de verificare valid de 6 cifre din aplicația de autentificare pentru a confirma configurarea înainte ca TOTP-ul să fie activat.
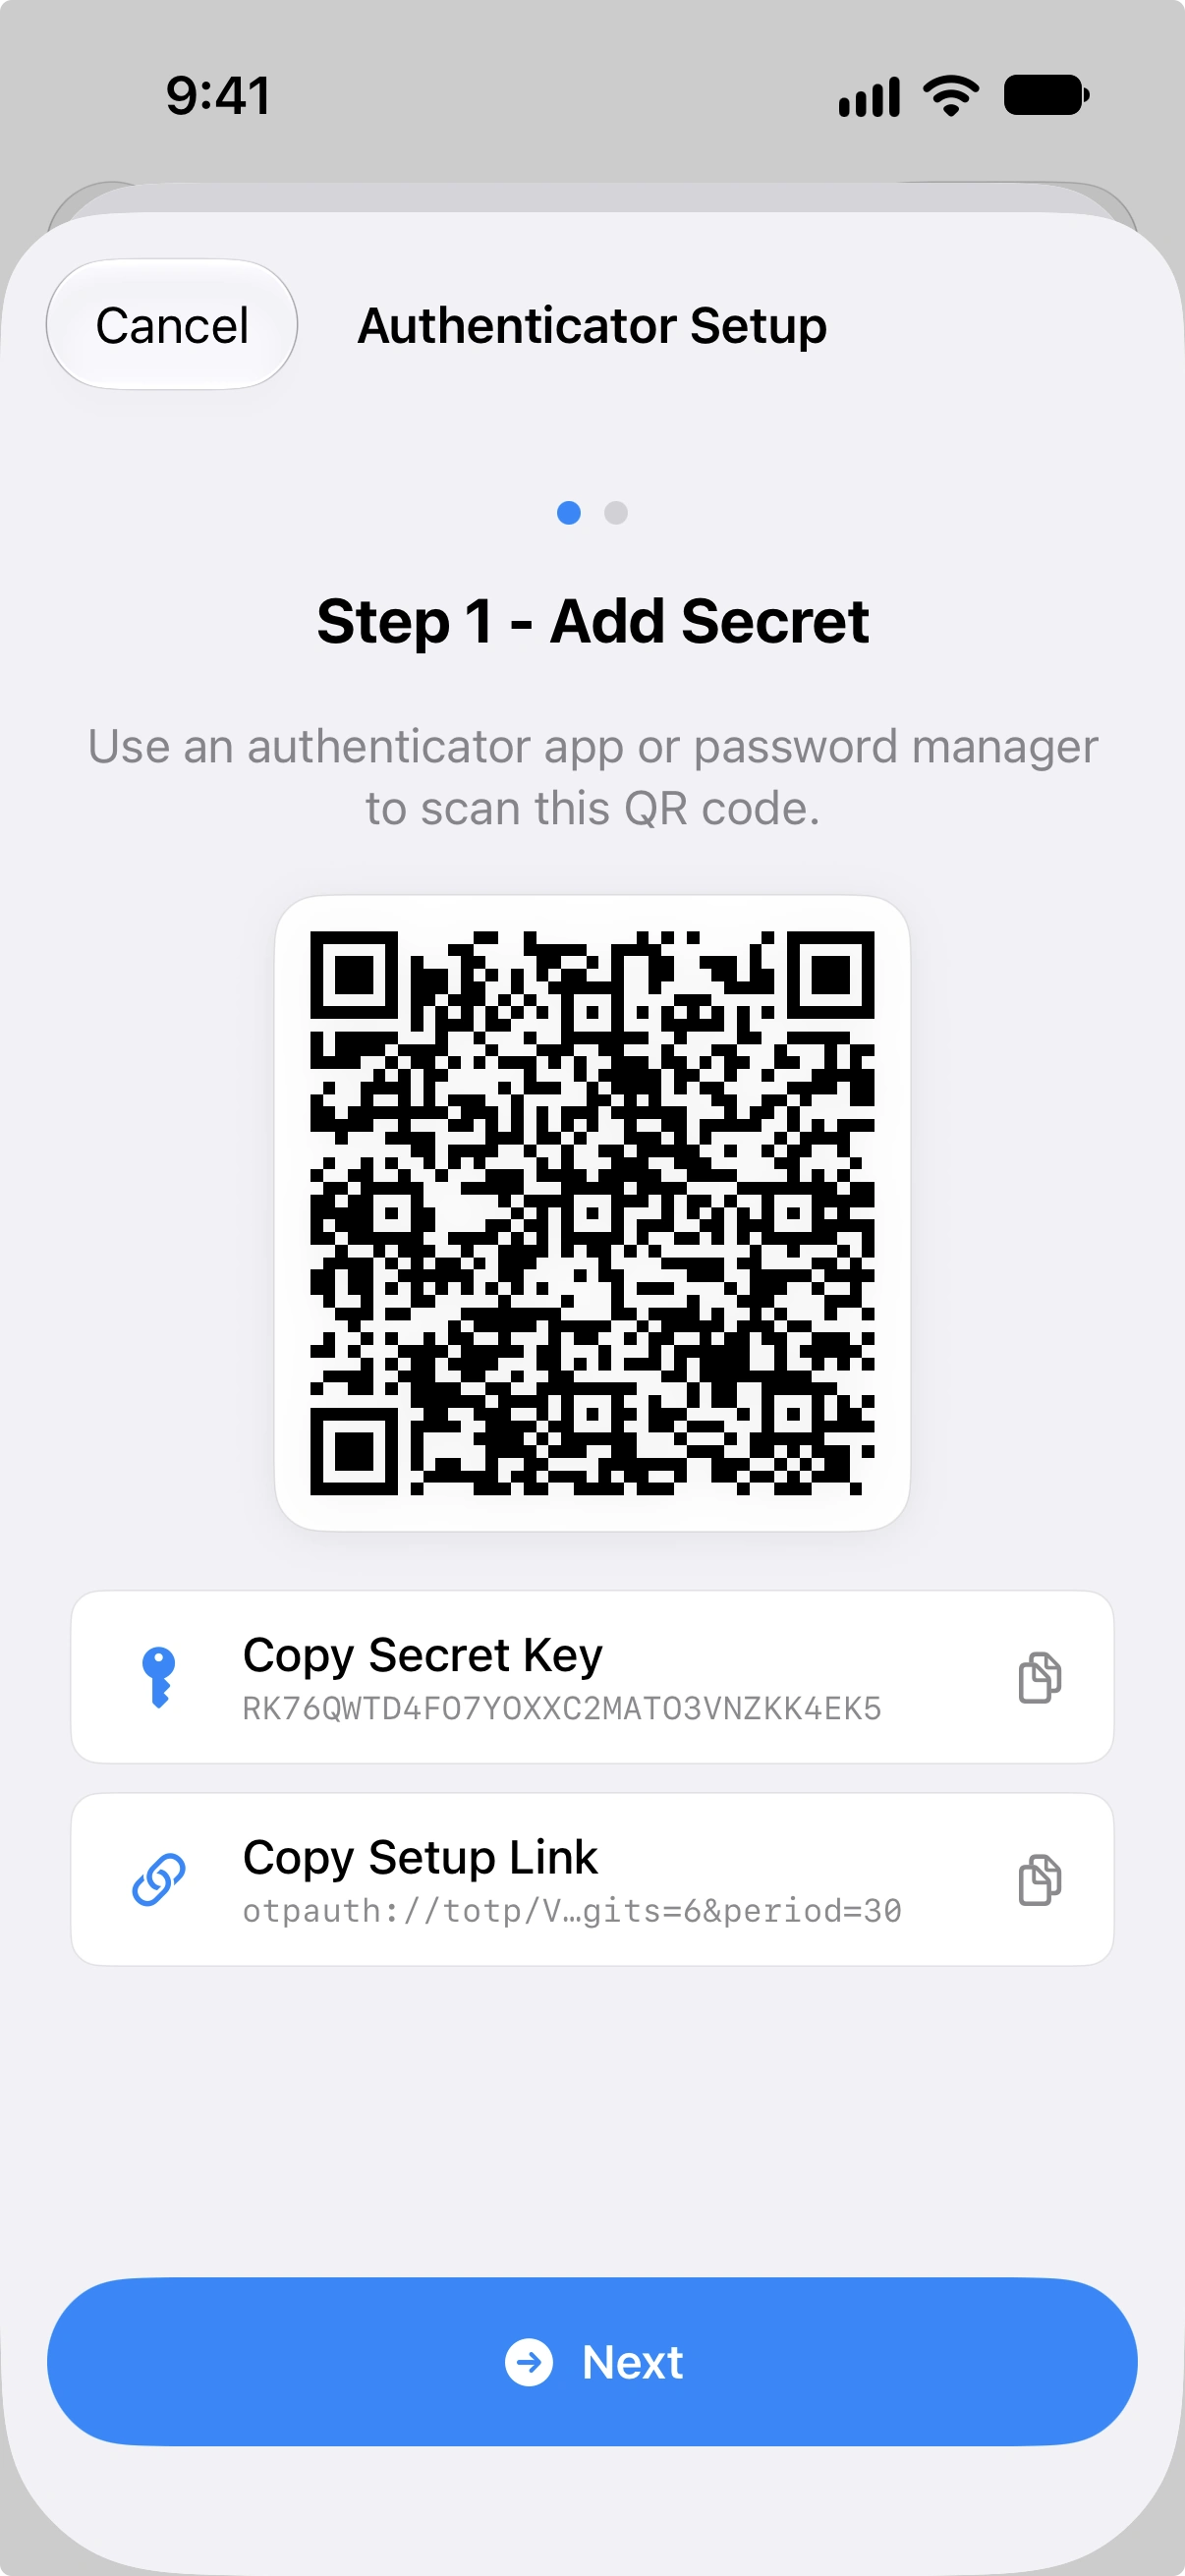
Puteți copia cheia secretă sau link-ul complet de configurare (URI-ul otpauth://) în clipboard. Ambele valori expiră automat din clipboard după 120 de secunde.
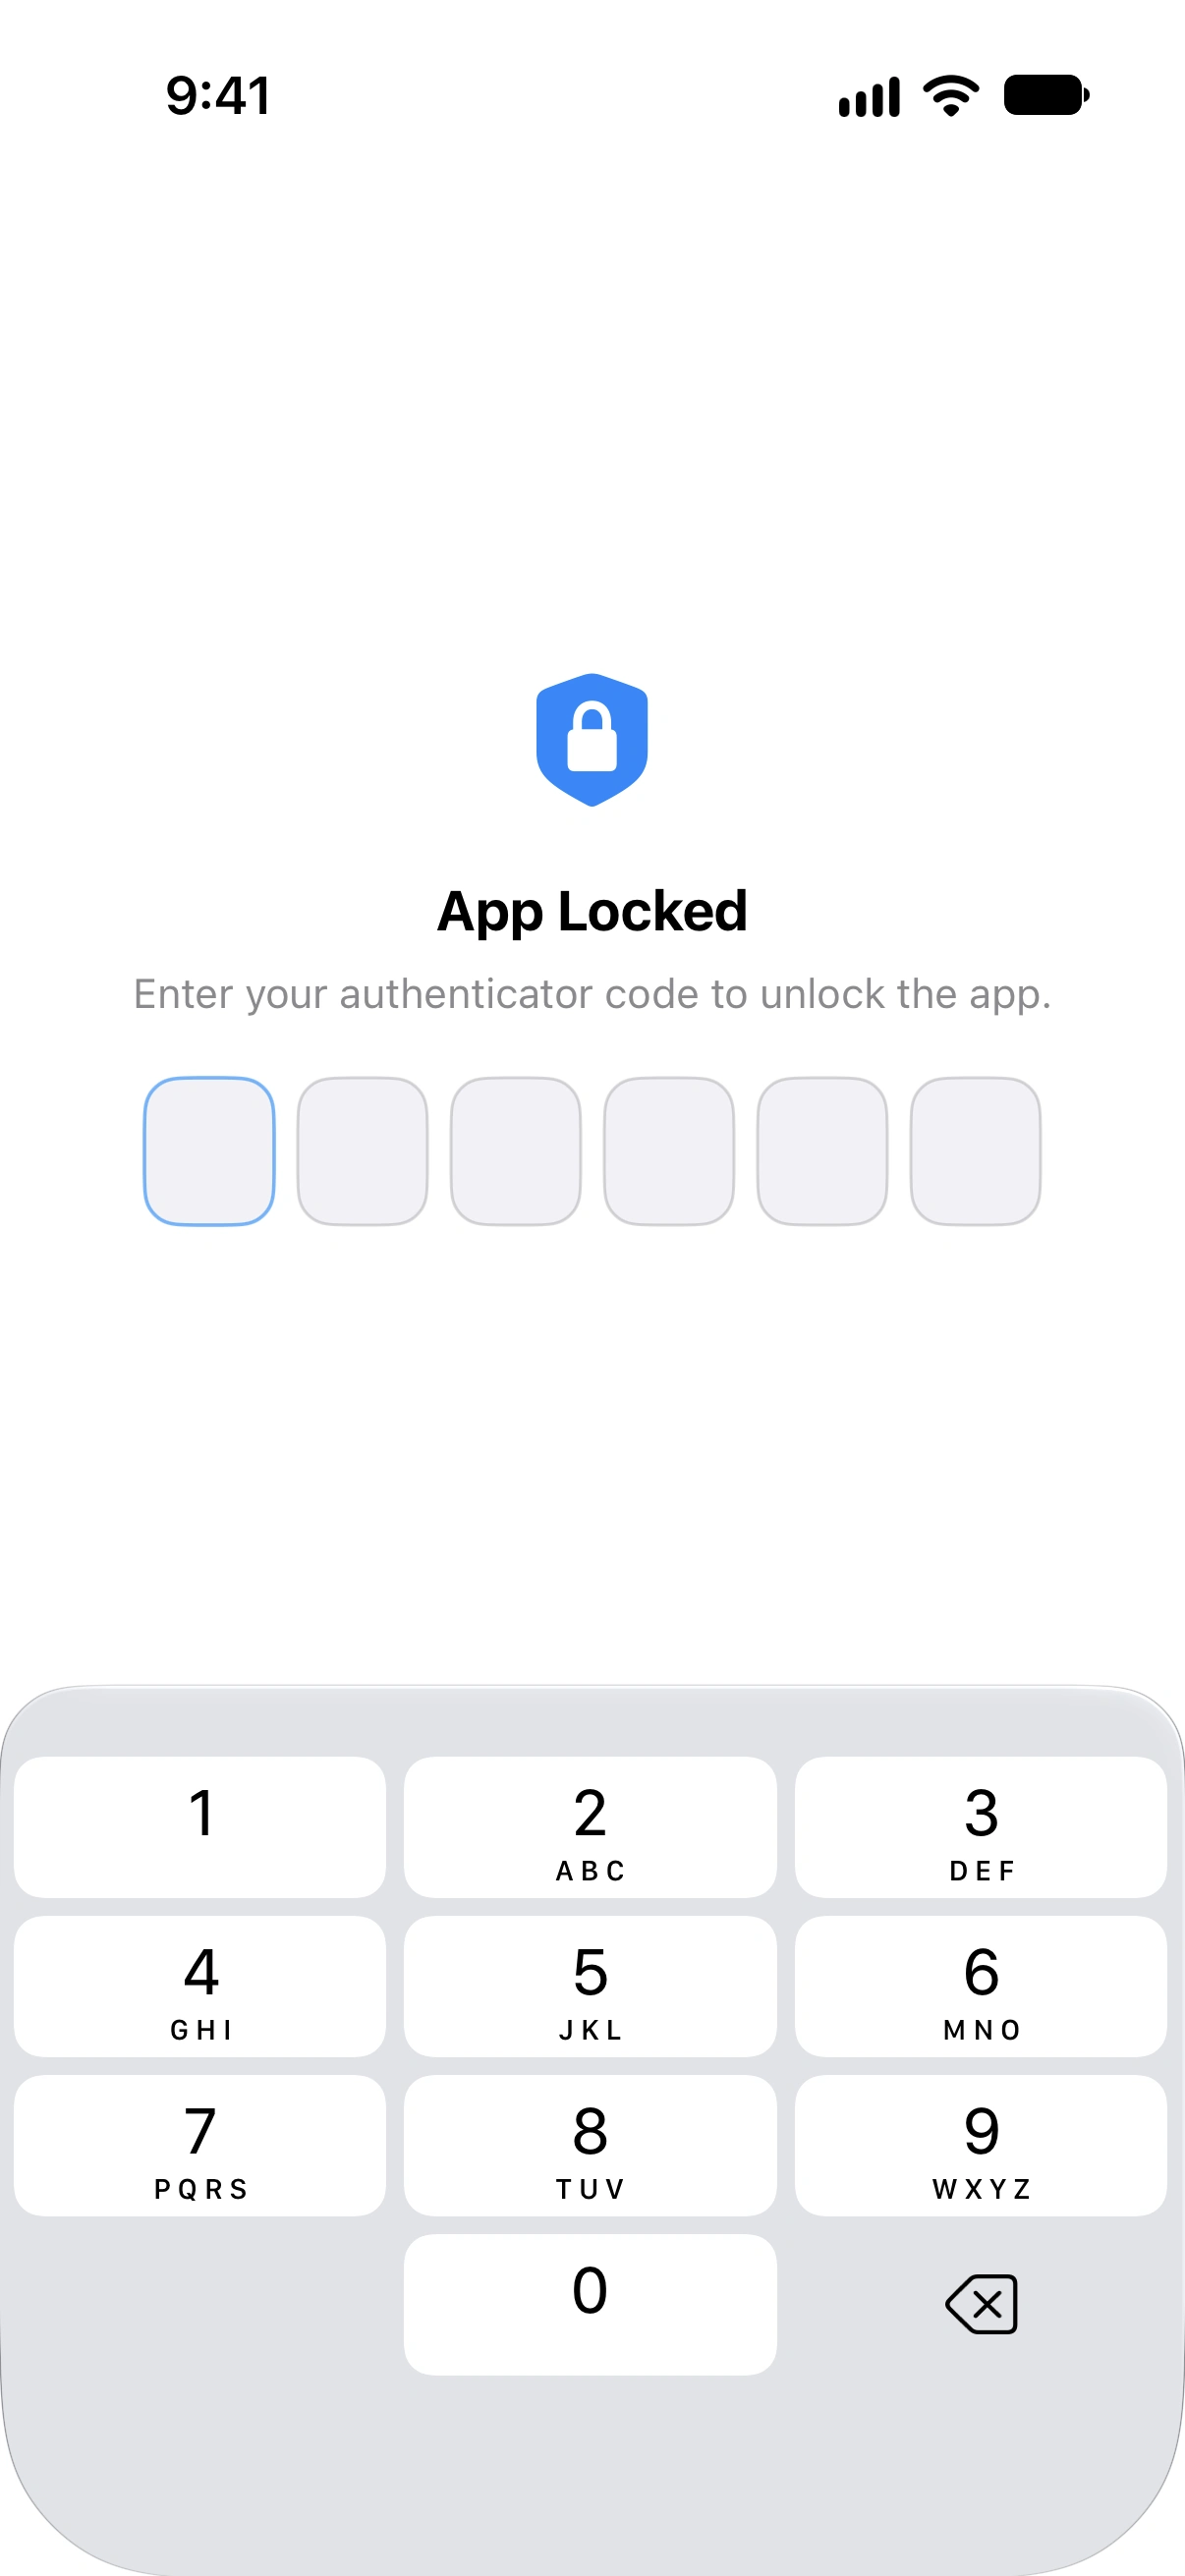
Odată ce TOTP-ul este configurat, revenirea la Vylos prezintă suprapunerea de blocare care solicită un cod nou de 6 cifre.
Resetarea TOTP
Dacă trebuie să resetați configurarea aplicației de autentificare, apăsați Resetează secretul TOTP în secțiunea App Protection din Setări și confirmați dialogul. După resetare, va trebui să configurați din nou blocarea prin aplicație de autentificare înainte de a putea utiliza această metodă de protecție.
Validarea codurilor TOTP
Vylos acceptă coduri din perioada curentă de 30 de secunde, precum și o perioadă înainte și o perioadă după. Aceasta oferă o fereastră de toleranță de o perioadă în fiecare direcție pentru a compensa mici diferențe de ceas între dispozitivul dumneavoastră și aplicația de autentificare.
Limitarea ratei TOTP
Pentru a preveni tentativele de forță brută, Vylos impune limitarea ratei la introducerile TOTP eșuate:
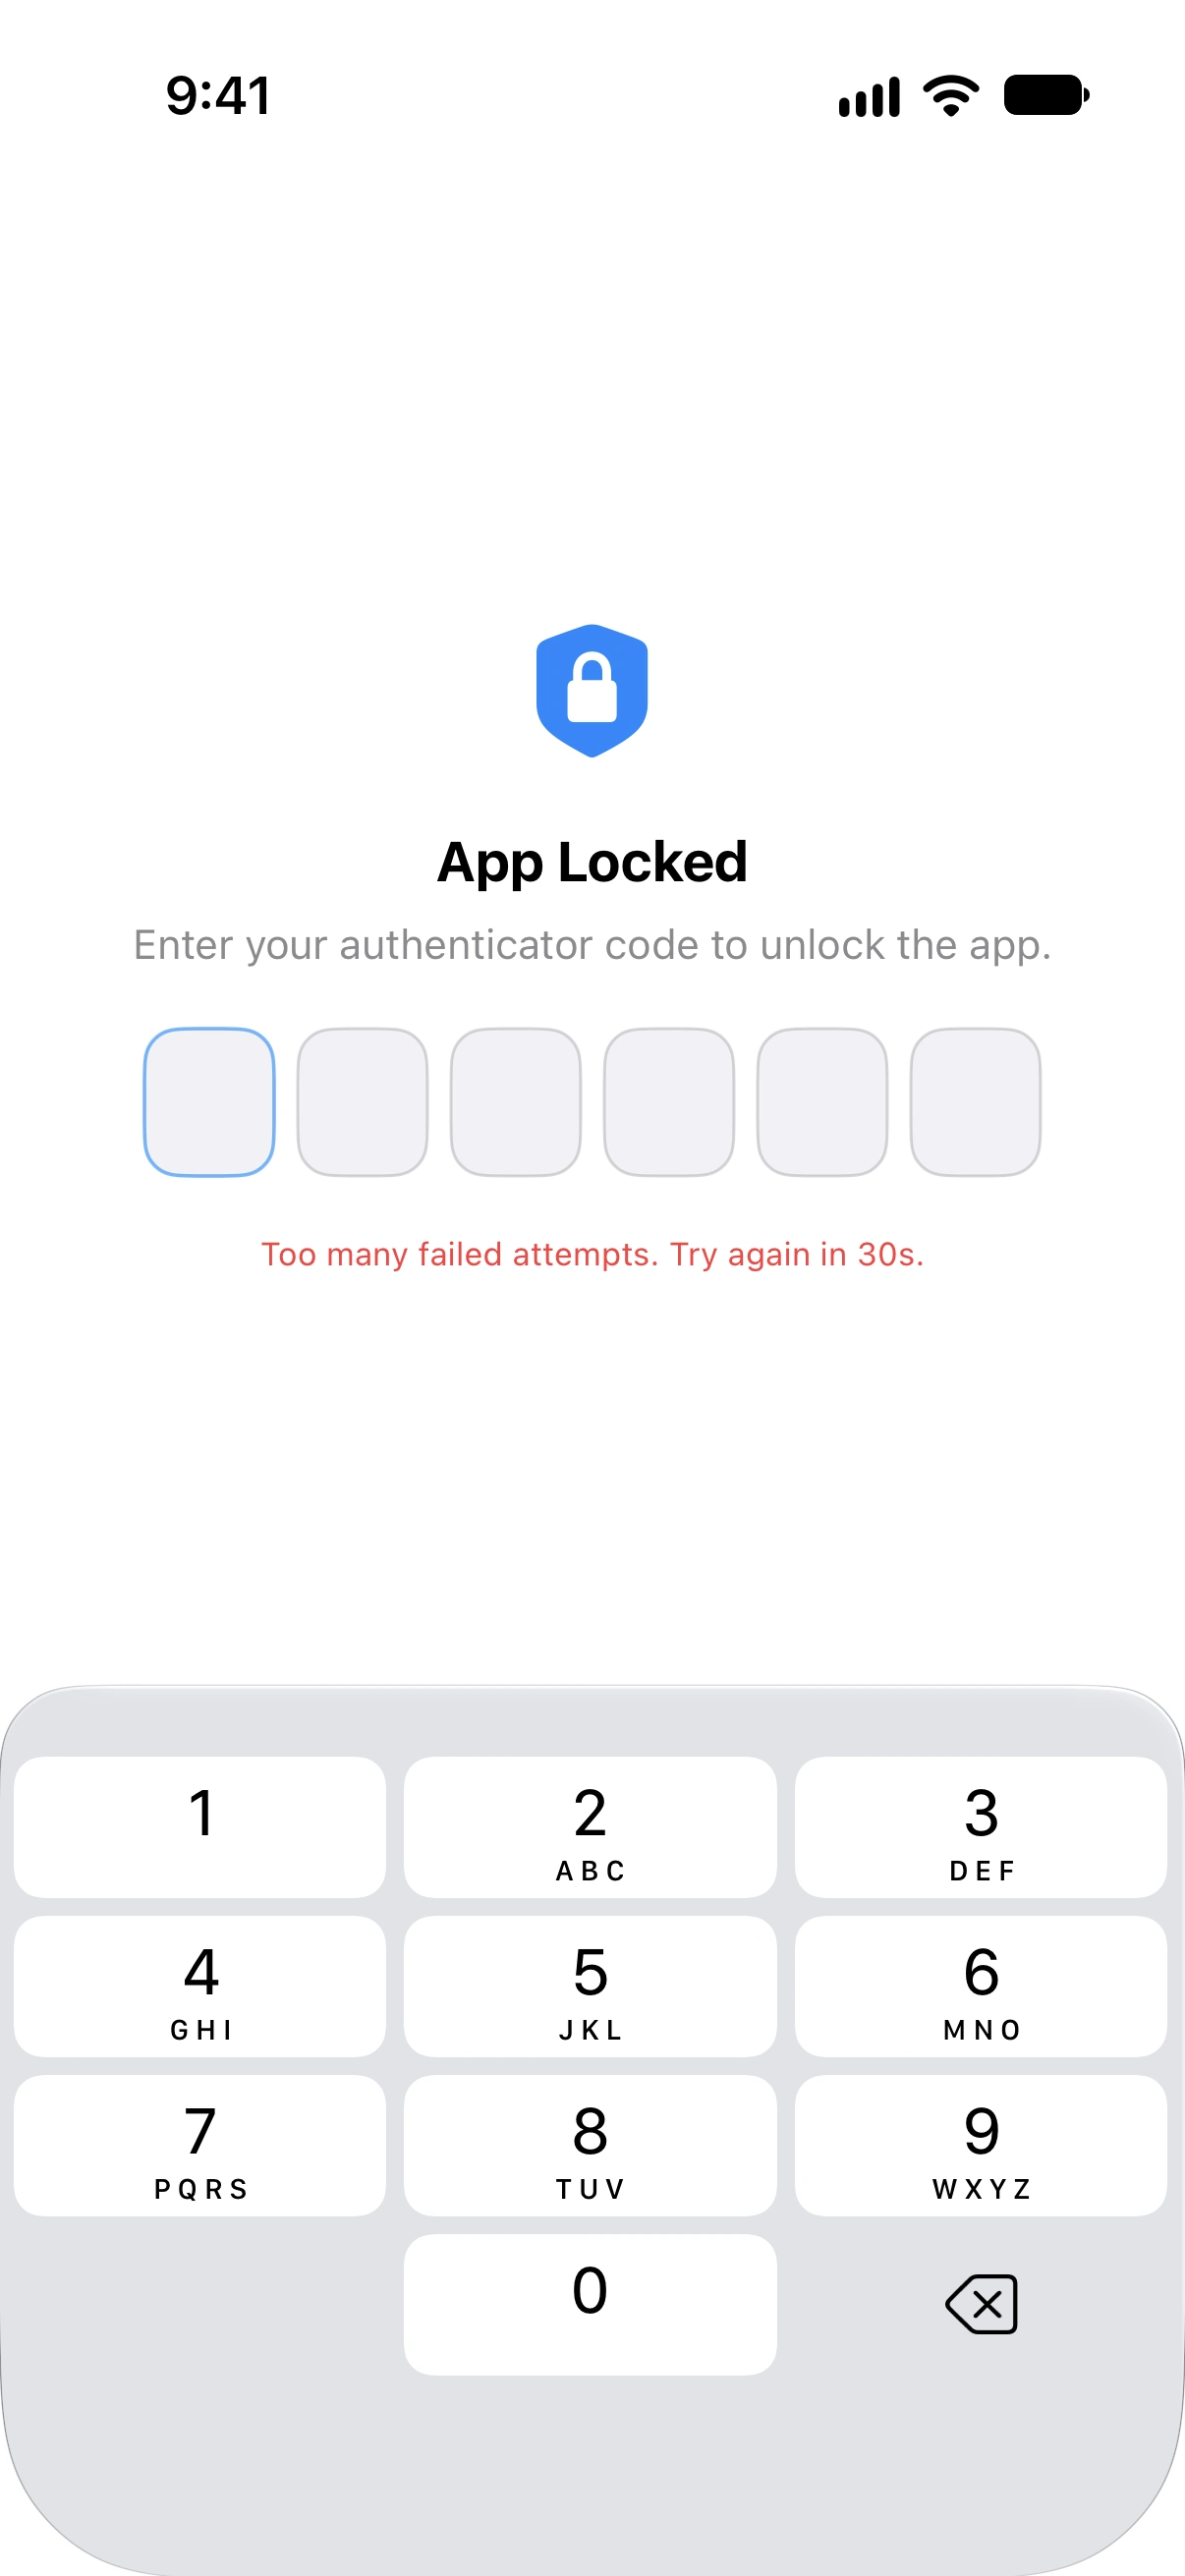
- După 5 încercări consecutive eșuate, începe o perioadă de blocare.
- Durata de blocare urmează o formulă de backoff exponențial:
min(30 * 2^(încercări - 5), 300)secunde. - Prima blocare este de 30 de secunde, dublându-se cu fiecare eșec ulterior, până la un maximum de 300 de secunde (5 minute).
- Contorul de eșecuri și cronometrul de blocare persistă între relansările aplicației, astfel încât închiderea forțată a aplicației nu le resetează.
- Contorul de eșecuri se resetează după o deblocare reușită sau când secretul de autentificare este rotit sau eliminat.
Ce blochează blocarea aplicației
Când aplicația este blocată, următoarele acțiuni sunt blocate:
- Accesarea setărilor
- Adăugarea sau editarea tunelurilor
- Rularea Comenzilor rapide Siri
- Utilizarea acțiunilor rapide pe ecranul principal
- Importul configurațiilor din URL-uri de fișiere
Ocolire MDM
Când există o configurare administrată din sistemul MDM al organizației, Vylos omite etapa de autentificare Blocarea aplicației. Restricțiile organizației rămân în vigoare; această omitere nu restabilește tunelurile manuale, Configurările, scurtăturile sau alte funcții dezactivate de politica administrată.
Comportamentul blocării
Blocarea se reactivează ori de câte ori aplicația trece în fundal sau devine inactivă. Revenirea la aplicație necesită re-autentificare.
Securitate Keychain
Configurațiile de tuneluri sunt stocate în Keychain-ul dispozitivului. Secretele TOTP sunt protejate la cel mai strict nivel disponibil, ceea ce înseamnă:
- Secretul este accesibil doar cât timp dispozitivul este deblocat.
- Secretul nu este inclus în backup-urile dispozitivului și nu este transferat pe alte dispozitive.
Detectarea jailbreak-ului
Pe iOS, Vylos combină mai multe verificări de integritate pentru a identifica semne de instrumente jailbreak, compromiterea izolării și modificări în timpul execuției. Aplicarea politicii jailbreak explică momentul verificărilor și modul în care o organizație poate impune rezultatul lor.
Detectarea jailbreak-ului impune blocarea numai când organizația activează cheia de configurare MDM blockJailbrokenDevices. La detectarea modificării, Vylos blochează aplicația, deconectează toate tunelurile Vylos, dezactivează conectarea la cerere și respinge reconectările până la remedierea blocării.
Configurările și cheile tunelurilor rămân stocate. Fără această cheie, Detectarea jailbreak-ului nu restricționează utilizarea aplicației sau a VPN-ului.