Aplicarea politicii de integritate a dispozitivului
Detectați dispozitivele iOS cu modificare neautorizată și aplicați politicile de securitate ale organizației prin enforceDeviceIntegrity, una dintre cheile de restricție MDM.
Configurare
Integritatea dispozitivului este controlată de cheia de restricție MDM enforceDeviceIntegrity.
Implementările existente pot folosi în continuare cheia învechită blockJailbrokenDevices ca rezervă. Dacă sunt furnizate ambele chei, enforceDeviceIntegrity are prioritate.
- Tip: Boolean, număr sau șir (interpretat ca boolean)
- Valoare implicită dacă lipsește:
false - Platformă: Numai iOS
Această restricție nu are efect pe macOS sau visionOS, deoarece modificarea neautorizată este specifică dispozitivelor iOS.
Comportamentul blocării
Când enforceDeviceIntegrity este true și dispozitivul nu trece verificarea de integritate, Vylos blochează accesul în mod preventiv. Aplicația afișează un ecran complet cu titlul „Încălcarea politicii dispozitivului”, care explică faptul că organizația solicită rularea Vylos pe un dispozitiv nemodificat. Utilizatorul nu poate închide ecranul.
În același timp, Vylos:
- Deconectează toate tunelurile Vylos active, inclusiv tunelurile administrate.
- Dezactivează On-Demand pentru toate tunelurile Vylos, astfel încât iOS să nu mai solicite conexiuni.
- Face extensia de tunel de pachete să respingă pornirile manuale, de sistem și On-Demand cât timp blocarea rămâne activă.
- Elimină tunelurile create de utilizator din Scurtături și refuză acțiunile de tunel salvate anterior.
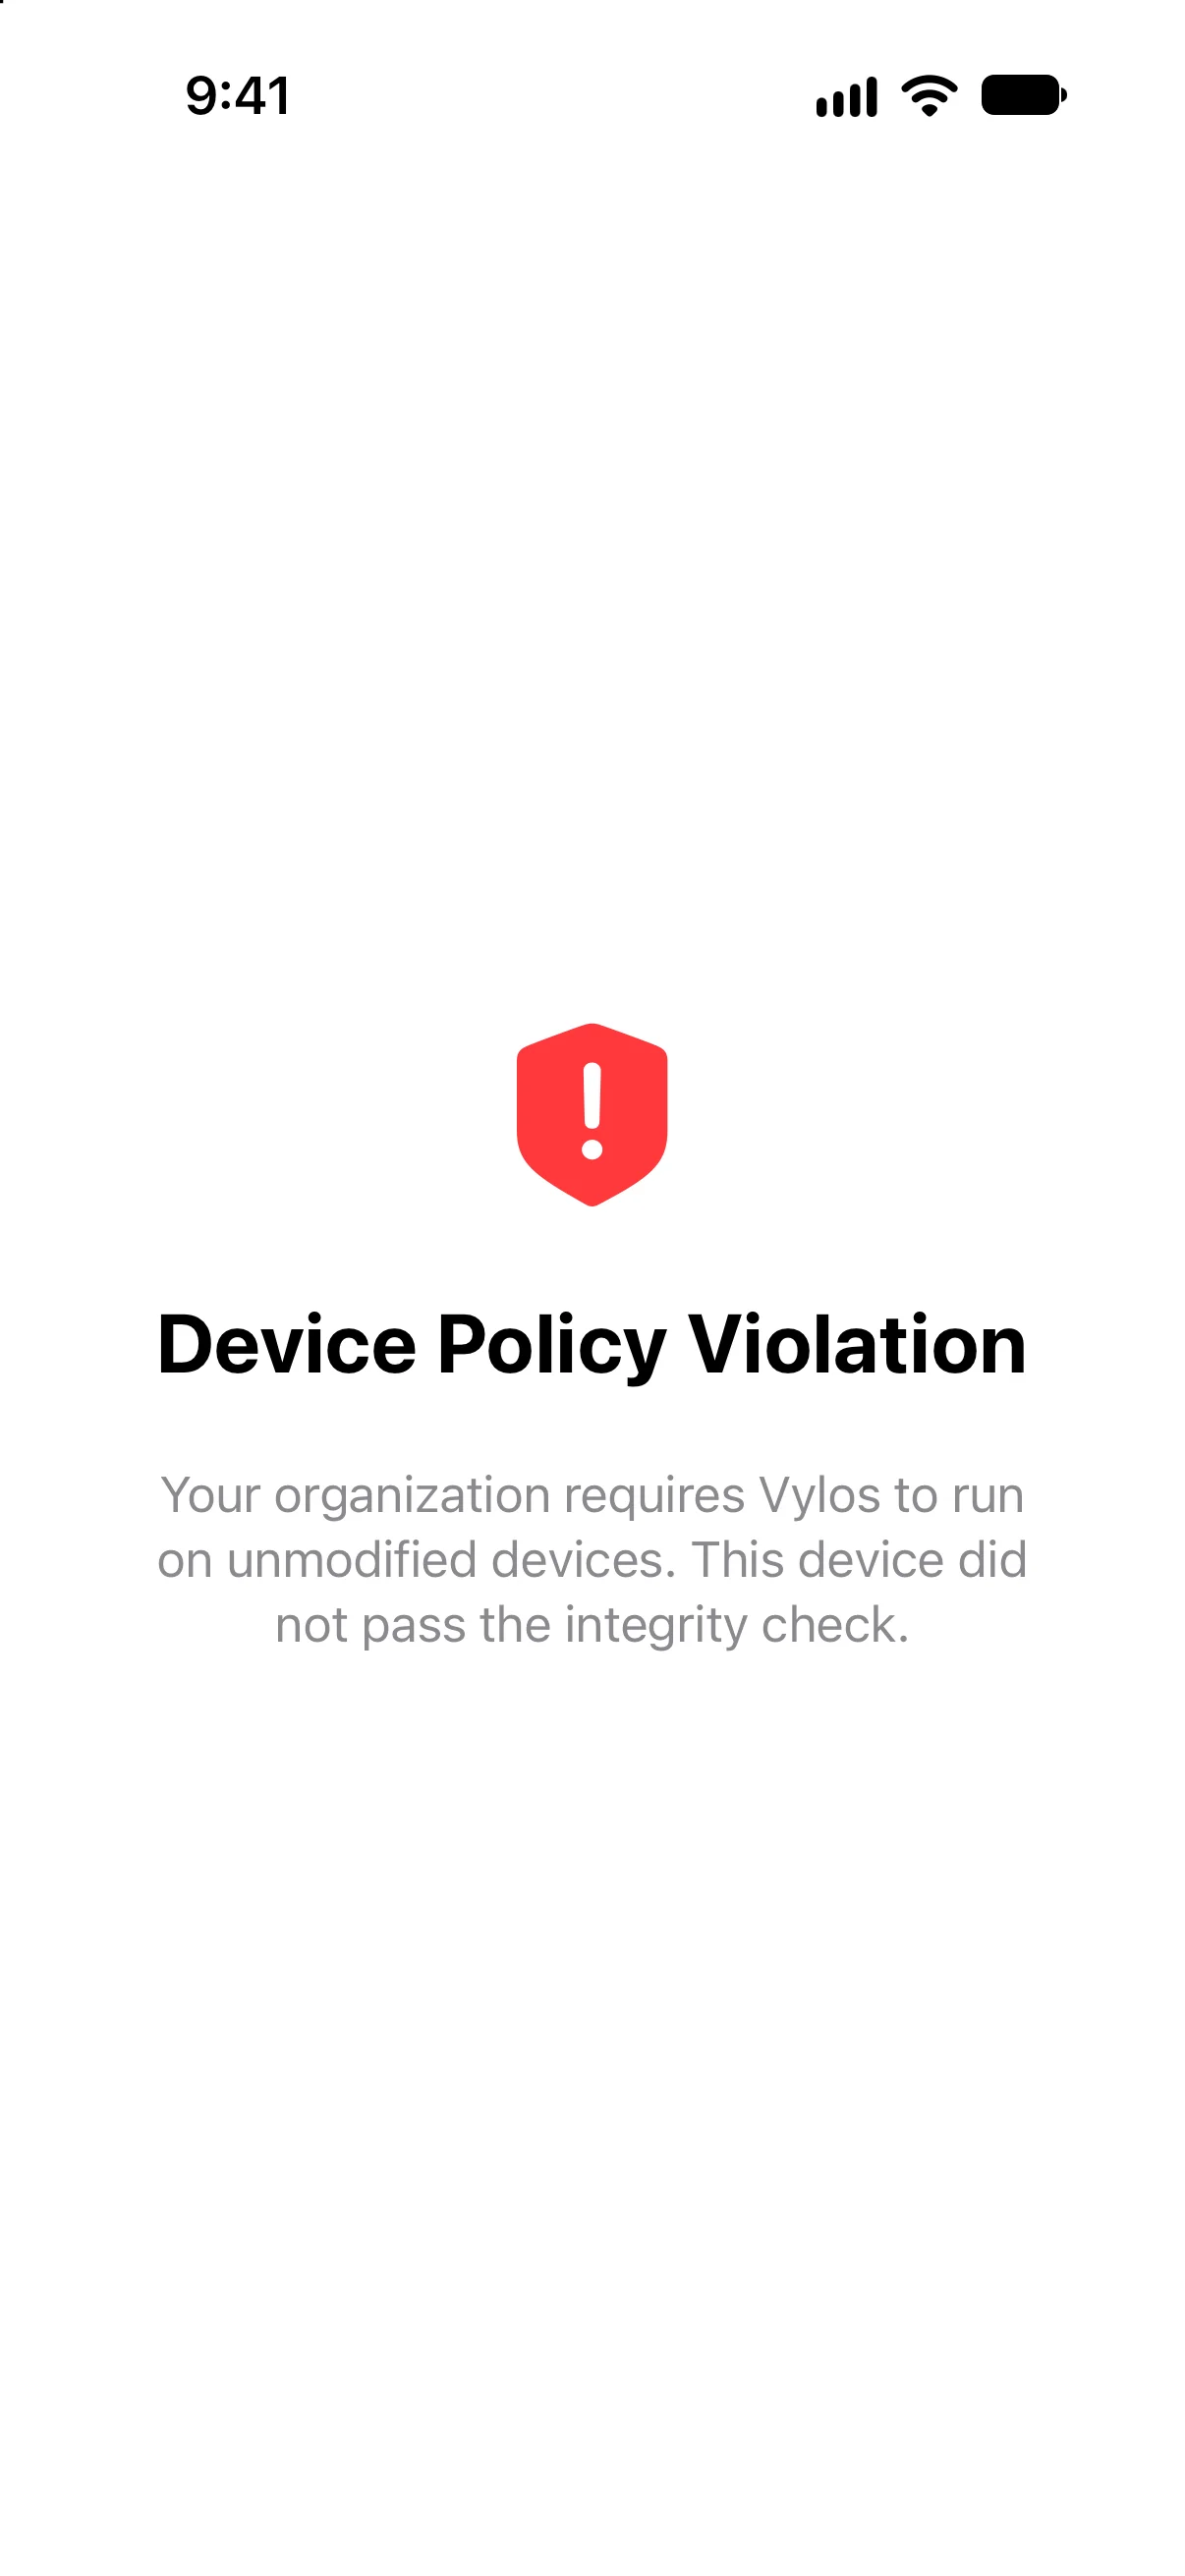
Verificarea are loc la prima lansare a aplicației, când politica administrată de integritate a dispozitivului se schimbă în timp ce Vylos este deschis și ori de câte ori Vylos revine în prim-plan. Conexiunile existente sunt oprite imediat ce Vylos obține un rezultat pozitiv.
Abordarea detectării
Vylos combină verificări de integritate pentru artefacte asociate modificării neautorizate, instrumente înregistrate, compromiterea mediului izolat și injectarea în timpul execuției. Dacă oricare dintre aceste niveluri returnează un rezultat pozitiv, Vylos consideră dispozitivul ca având modificare neautorizată pentru politica administrată.
Documentația publică descrie intenționat aceste categorii fără a publica indicatorii exacți. Astfel, comportamentul rămâne clar pentru administratori, fără ca ghidul de securitate să devină o listă de ocolire a protecției.
Siguranța datelor
Nicio configurație de tunel nu se pierde cât timp blocarea pentru integritatea dispozitivului este activă. Vylos modifică doar starea conexiunii în curs și starea On-Demand salvată. Configurațiile tunelurilor, înregistrările din portchei și setările aplicației rămân intacte și devin din nou accesibile după rezolvarea condiției de blocare.