فرض سياسة سلامة الجهاز
اكتشف أجهزة iOS المعدّلة دون تصريح وطبّق سياسات أمان المؤسسة باستخدام enforceDeviceIntegrity، وهو أحد مفاتيح القيود في MDM.
التهيئة
يُتحكم في سلامة الجهاز بواسطة مفتاح قيد MDM enforceDeviceIntegrity.
يمكن لعمليات النشر الحالية الاستمرار في استخدام المفتاح القديم blockJailbrokenDevices كخيار احتياطي مهمل. وعند توفير المفتاحين، تكون الأولوية لـ enforceDeviceIntegrity.
- النوع: قيمة منطقية أو رقم أو نص (يُفسَّر كقيمة منطقية)
- القيمة الافتراضية عند غياب المفتاح:
false - النظام: iOS فقط
لا يؤثر هذا القيد في macOS أو visionOS لأن التعديل غير المصرح به يخص أجهزة iOS.
سلوك الحظر
عندما تكون قيمة enforceDeviceIntegrity هي true ويُكتشف التعديل غير المصرح به، يتوقف Vylos عن العمل على نحو آمن. يعرض التطبيق شاشة كاملة بعنوان «مخالفة سياسة الجهاز» توضّح أن المؤسسة تشترط تشغيل Vylos على جهاز غير معدّل. ولا يستطيع المستخدم إغلاق الشاشة.
وفي الوقت نفسه، يقوم Vylos بما يلي:
- يقطع اتصال جميع أنفاق Vylos النشطة، بما فيها الأنفاق المُدارة.
- يلغي On-Demand لجميع أنفاق Vylos كي لا يستمر iOS في طلب الاتصال.
- يجعل امتداد نفق الحزم يرفض طلبات البدء اليدوية وطلبات النظام وOn-Demand ما دام الحظر فعالًا.
- يزيل الأنفاق التي أنشأها المستخدم من «الاختصارات» ويرفض إجراءات الأنفاق المحفوظة سابقًا.
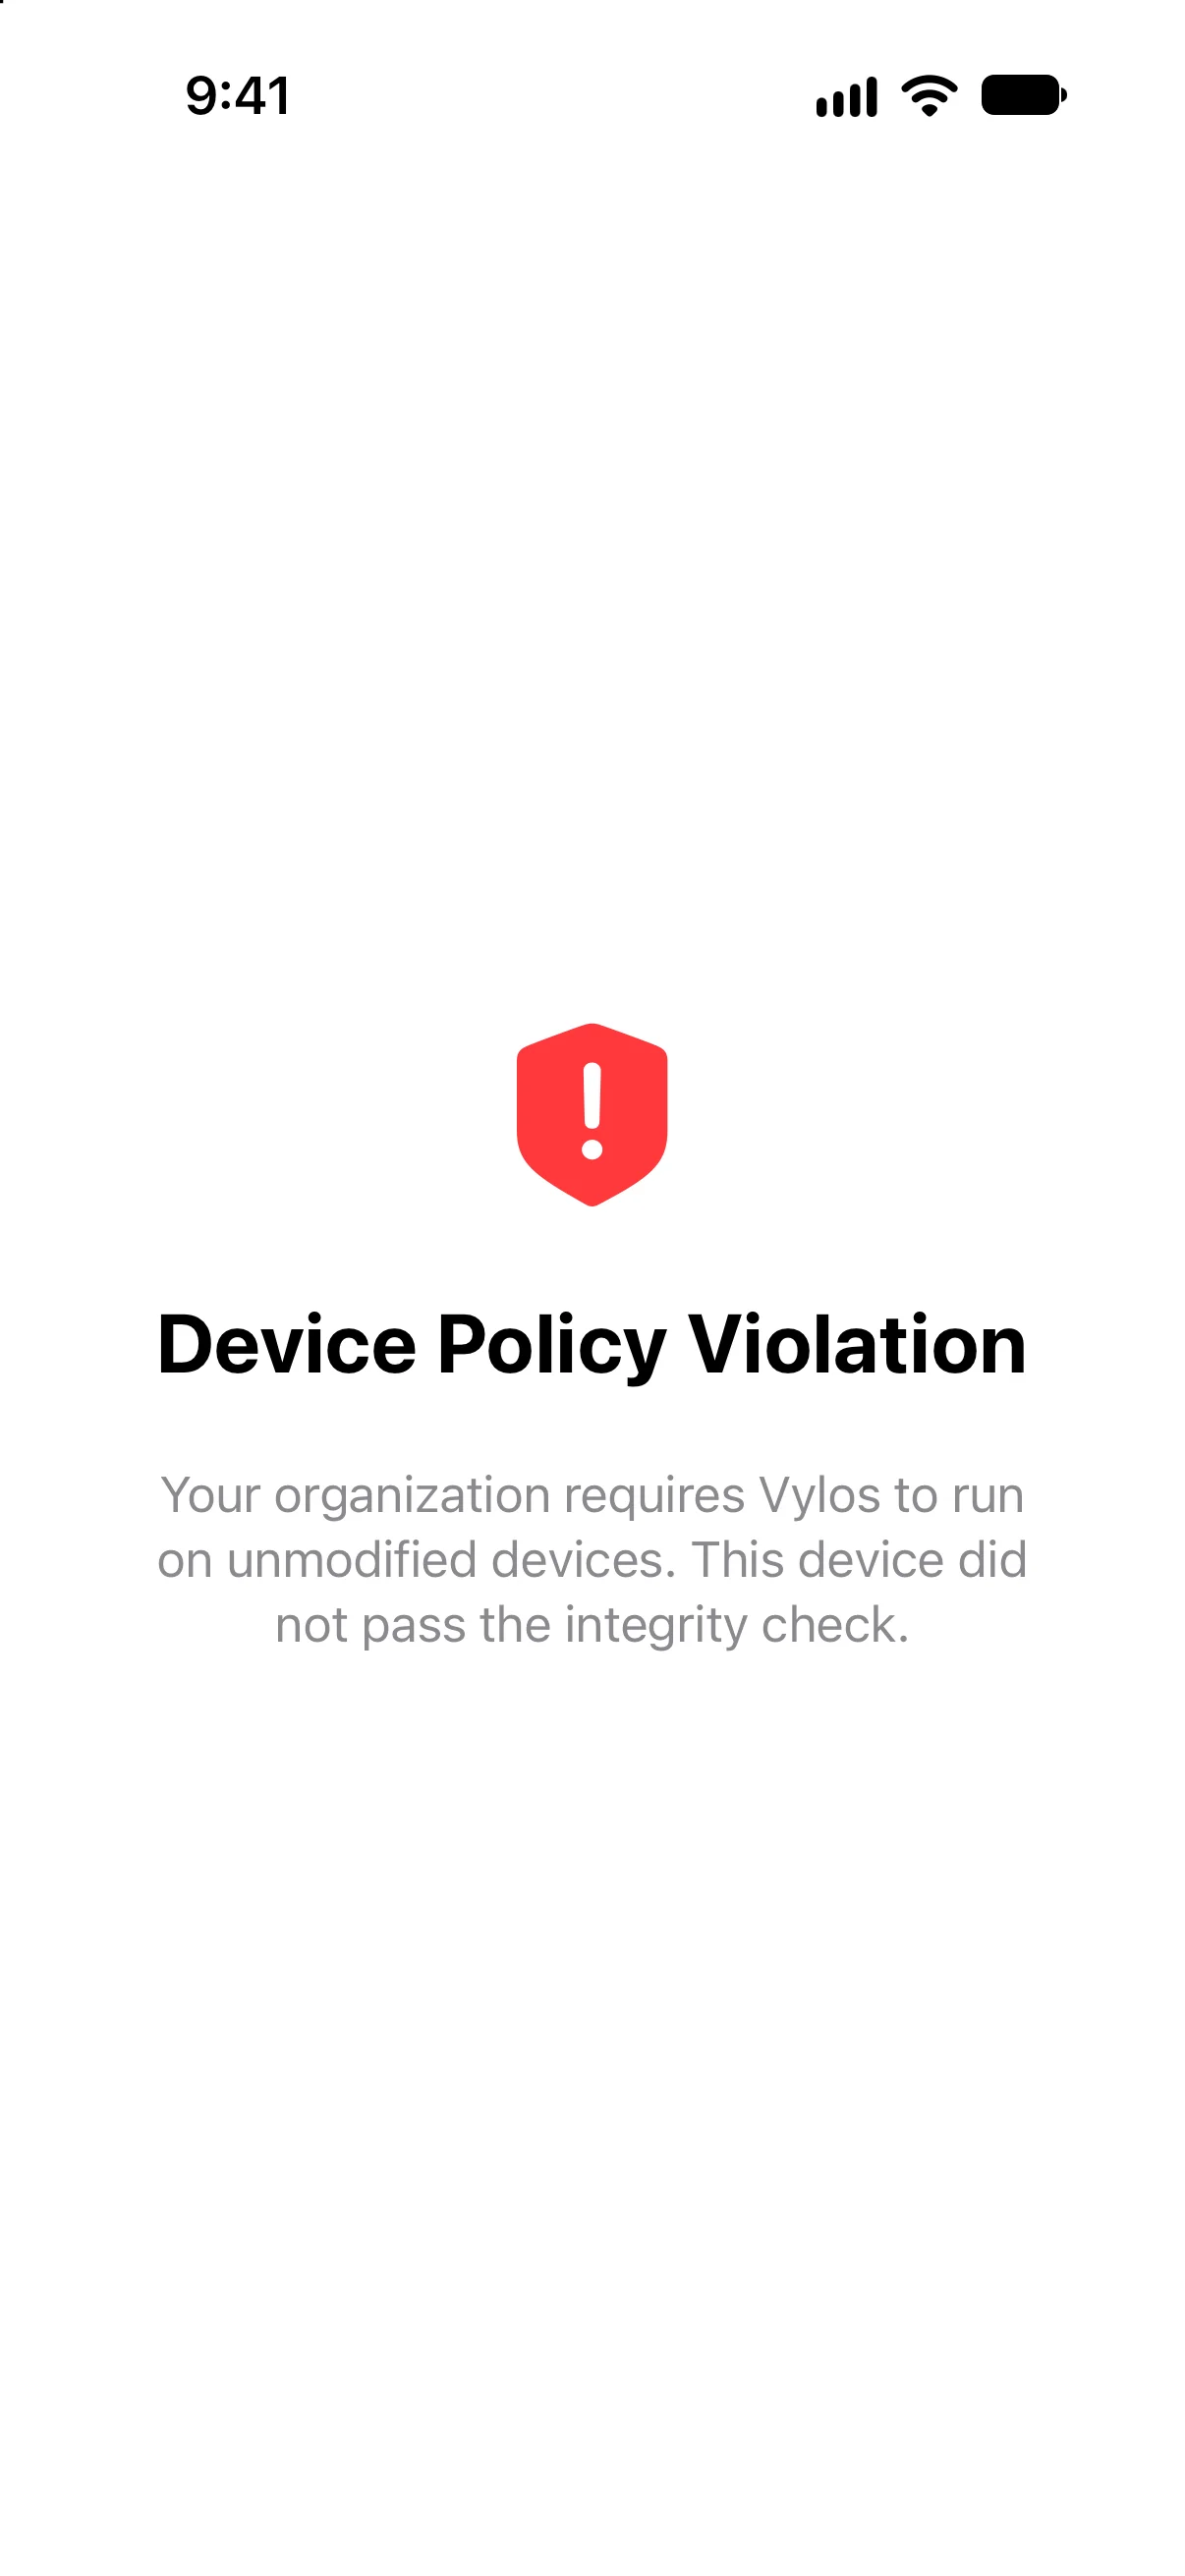
يُجرى الاكتشاف عند تشغيل التطبيق أول مرة، وعندما تتغير سياسة سلامة الجهاز المُدارة أثناء فتح Vylos، وكلما عاد Vylos إلى الواجهة. وتُوقف الاتصالات الحالية فور حصول Vylos على نتيجة إيجابية.
نهج الاكتشاف
يجمع Vylos بين فحوص سلامة تبحث عن آثار مرتبطة بالتعديل غير المصرح به، وأدوات مسجلة، واختراق للعزل، وحقن في وقت التشغيل. إذا أعاد أي مستوى نتيجة إيجابية، يعامل Vylos الجهاز على أنه معدّل دون تصريح لأغراض السياسة المُدارة.
تصف الوثائق العامة هذه الفئات عمدًا من دون نشر المؤشرات الدقيقة. وهكذا تظل السياسة واضحة للمسؤولين من غير أن يتحول دليل الأمان إلى قائمة تساعد على تجاوز الحماية.
سلامة البيانات
لا تُفقد أي تهيئة نفق أثناء تفعيل حظر التعديل غير المصرح به. لا يغيّر Vylos سوى حالة الاتصال الجارية وحالة On-Demand المحفوظة. تظل تهيئات الأنفاق وإدخالات سلسلة المفاتيح وإعدادات التطبيق سليمة، وتصبح متاحة مجددًا بعد زوال سبب الحظر.