Aplica la política d’integritat del dispositiu
Detecta dispositius iOS modificats sense autorització i aplica les polítiques de seguretat de l’organització mitjançant la clau de MDM enforceDeviceIntegrity, una de les claus de restricció.
Configuració
La integritat del dispositiu es controla amb la clau de restricció MDM enforceDeviceIntegrity.
Els desplegaments existents poden continuar utilitzant la clau obsoleta blockJailbrokenDevices com a alternativa. Si s’inclouen totes dues claus, enforceDeviceIntegrity té prioritat.
- Tipus: Booleà, número o cadena (interpretat com a booleà)
- Valor per defecte si no hi és:
false - Plataforma: Només iOS
Aquesta restricció no té cap efecte a macOS ni a visionOS, ja que la modificació no autoritzada és específic dels dispositius iOS.
Comportament del bloqueig
Quan enforceDeviceIntegrity és true i es detecta una modificació no autoritzada, Vylos es bloqueja de manera segura. L’app mostra una pantalla completa titulada «Infracció de la política del dispositiu» que explica que l’organització exigeix executar Vylos en un dispositiu sense modificar. L’usuari no pot tancar aquesta pantalla.
Alhora, Vylos:
- Desconnecta tots els túnels Vylos actius, inclosos els túnels gestionats.
- Desactiva On-Demand a tots els túnels Vylos perquè iOS deixi de sol·licitar connexions.
- Fa que l’extensió de túnel de paquets rebutgi els inicis manuals, del sistema i On-Demand mentre el bloqueig continuï actiu.
- Retira els túnels creats per l’usuari de Dreceres i rebutja les accions de túnel desades anteriorment.
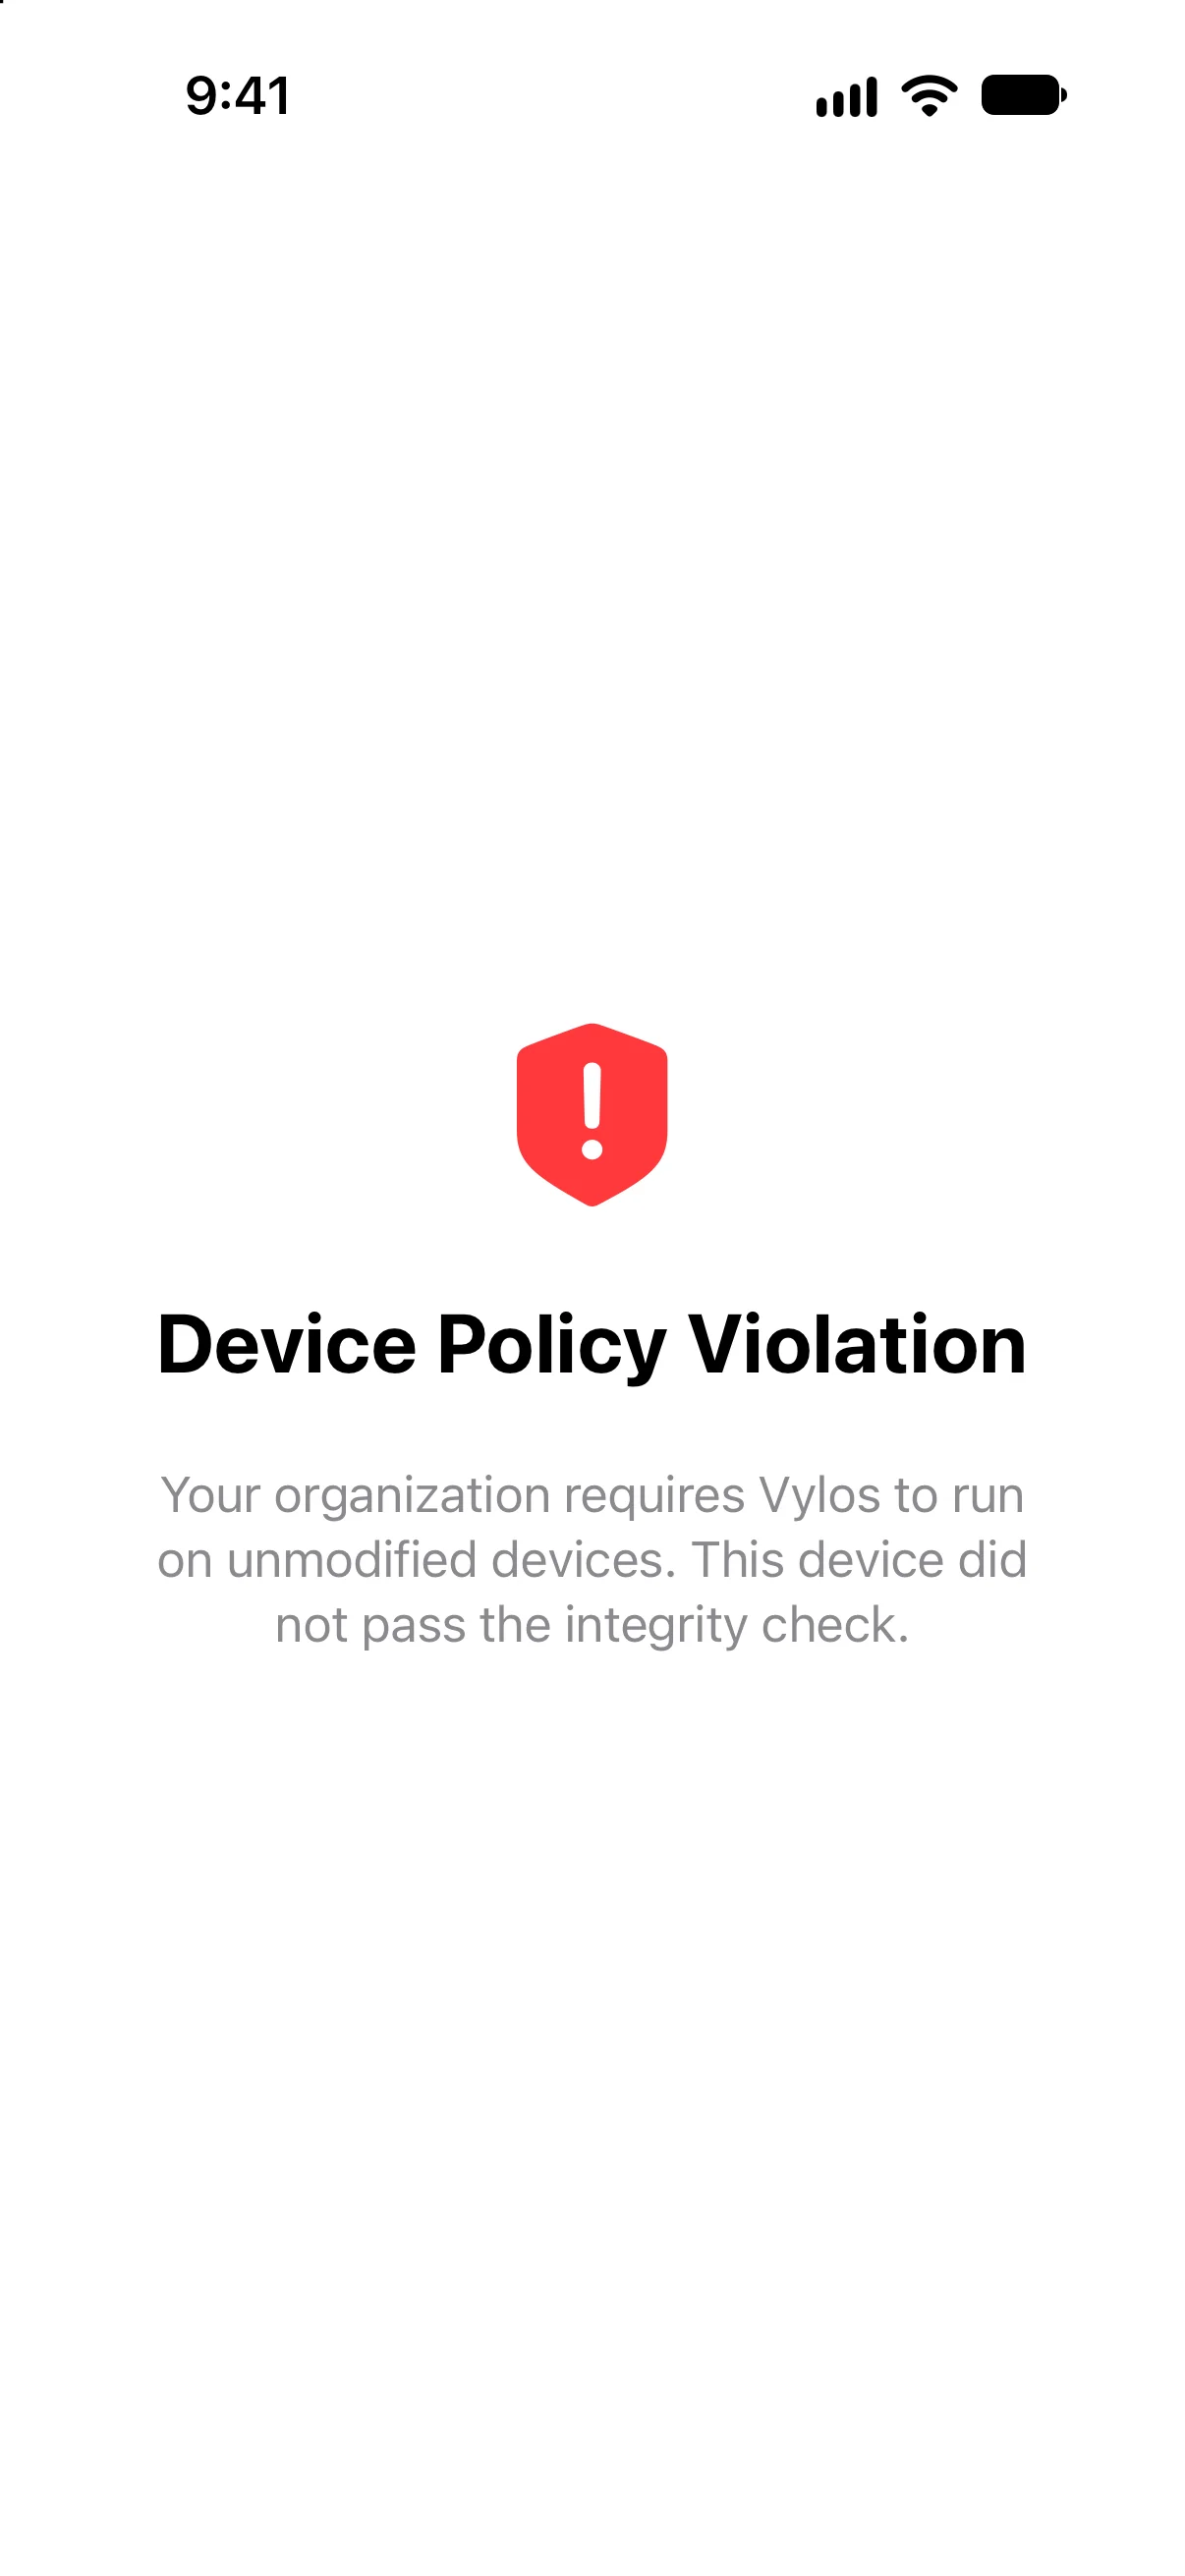
La detecció s’executa en el primer inici de l’app, quan la política gestionada d’integritat del dispositiu canvia mentre Vylos és obert i cada vegada que Vylos torna al primer pla. Les connexions existents s’aturen tan aviat com Vylos obté un resultat positiu.
Mètode de detecció
Vylos combina comprovacions d’integritat d’artefactes relacionats amb la modificació no autoritzada, eines registrades, vulneracions de l’entorn aïllat i injecció en temps d’execució. Si alguna capa dona un resultat positiu, Vylos considera que el dispositiu s’ha modificat sense autorització a l’efecte de la política gestionada.
La documentació pública descriu deliberadament aquestes categories sense publicar-ne els indicadors exactes. Així, el comportament queda clar per als administradors sense convertir la guia de seguretat en una llista per eludir la protecció.
Seguretat de les dades
No es perd cap configuració de túnel mentre el bloqueig d’integritat és actiu. Vylos només modifica l’estat de connexió en execució i l’estat On-Demand desat. Les configuracions de túnel, les entrades del clauer i els ajustos de l’app es conserven i tornen a estar disponibles quan es resol la condició de bloqueig.