Egzekwowanie zasad integralności urządzenia
Wykrywaj urządzenia iOS z nieautoryzowaną modyfikacją i egzekwuj zasady bezpieczeństwa organizacji za pomocą klucza enforceDeviceIntegrity, jednego z kluczy ograniczeń MDM.
Konfiguracja
Integralność urządzenia jest kontrolowana przez klucz ograniczeń MDM enforceDeviceIntegrity.
Istniejące wdrożenia mogą nadal używać przestarzałego klucza blockJailbrokenDevices jako rozwiązania zapasowego. Jeśli podano oba klucze, pierwszeństwo ma enforceDeviceIntegrity.
- Typ: Wartość logiczna, liczba lub ciąg znaków (interpretowane jako wartość logiczna)
- Wartość domyślna przy braku klucza:
false - Platforma: Tylko iOS
To ograniczenie nie działa w systemach macOS ani visionOS, ponieważ kontrola integralności dotyczy tylko urządzeń iOS.
Działanie blokady
Gdy enforceDeviceIntegrity ma wartość true i urządzenie nie przejdzie kontroli integralności, Vylos bezpiecznie blokuje działanie. Aplikacja wyświetla pełnoekranowy komunikat „Naruszenie zasad urządzenia”, który informuje, że organizacja wymaga uruchamiania Vylos na niezmodyfikowanym urządzeniu. Użytkownik nie może zamknąć tego ekranu.
Jednocześnie Vylos:
- rozłącza wszystkie aktywne tunele Vylos, w tym tunele zarządzane
- wyłącza funkcję On-Demand dla wszystkich tuneli Vylos, aby iOS nie żądał kolejnych połączeń
- nakazuje rozszerzeniu tunelu pakietowego odrzucać ręczne, systemowe i On-Demand próby uruchomienia, dopóki blokada jest aktywna
- usuwa tunele utworzone przez użytkownika z aplikacji Skróty i odrzuca zapisane wcześniej akcje tuneli.
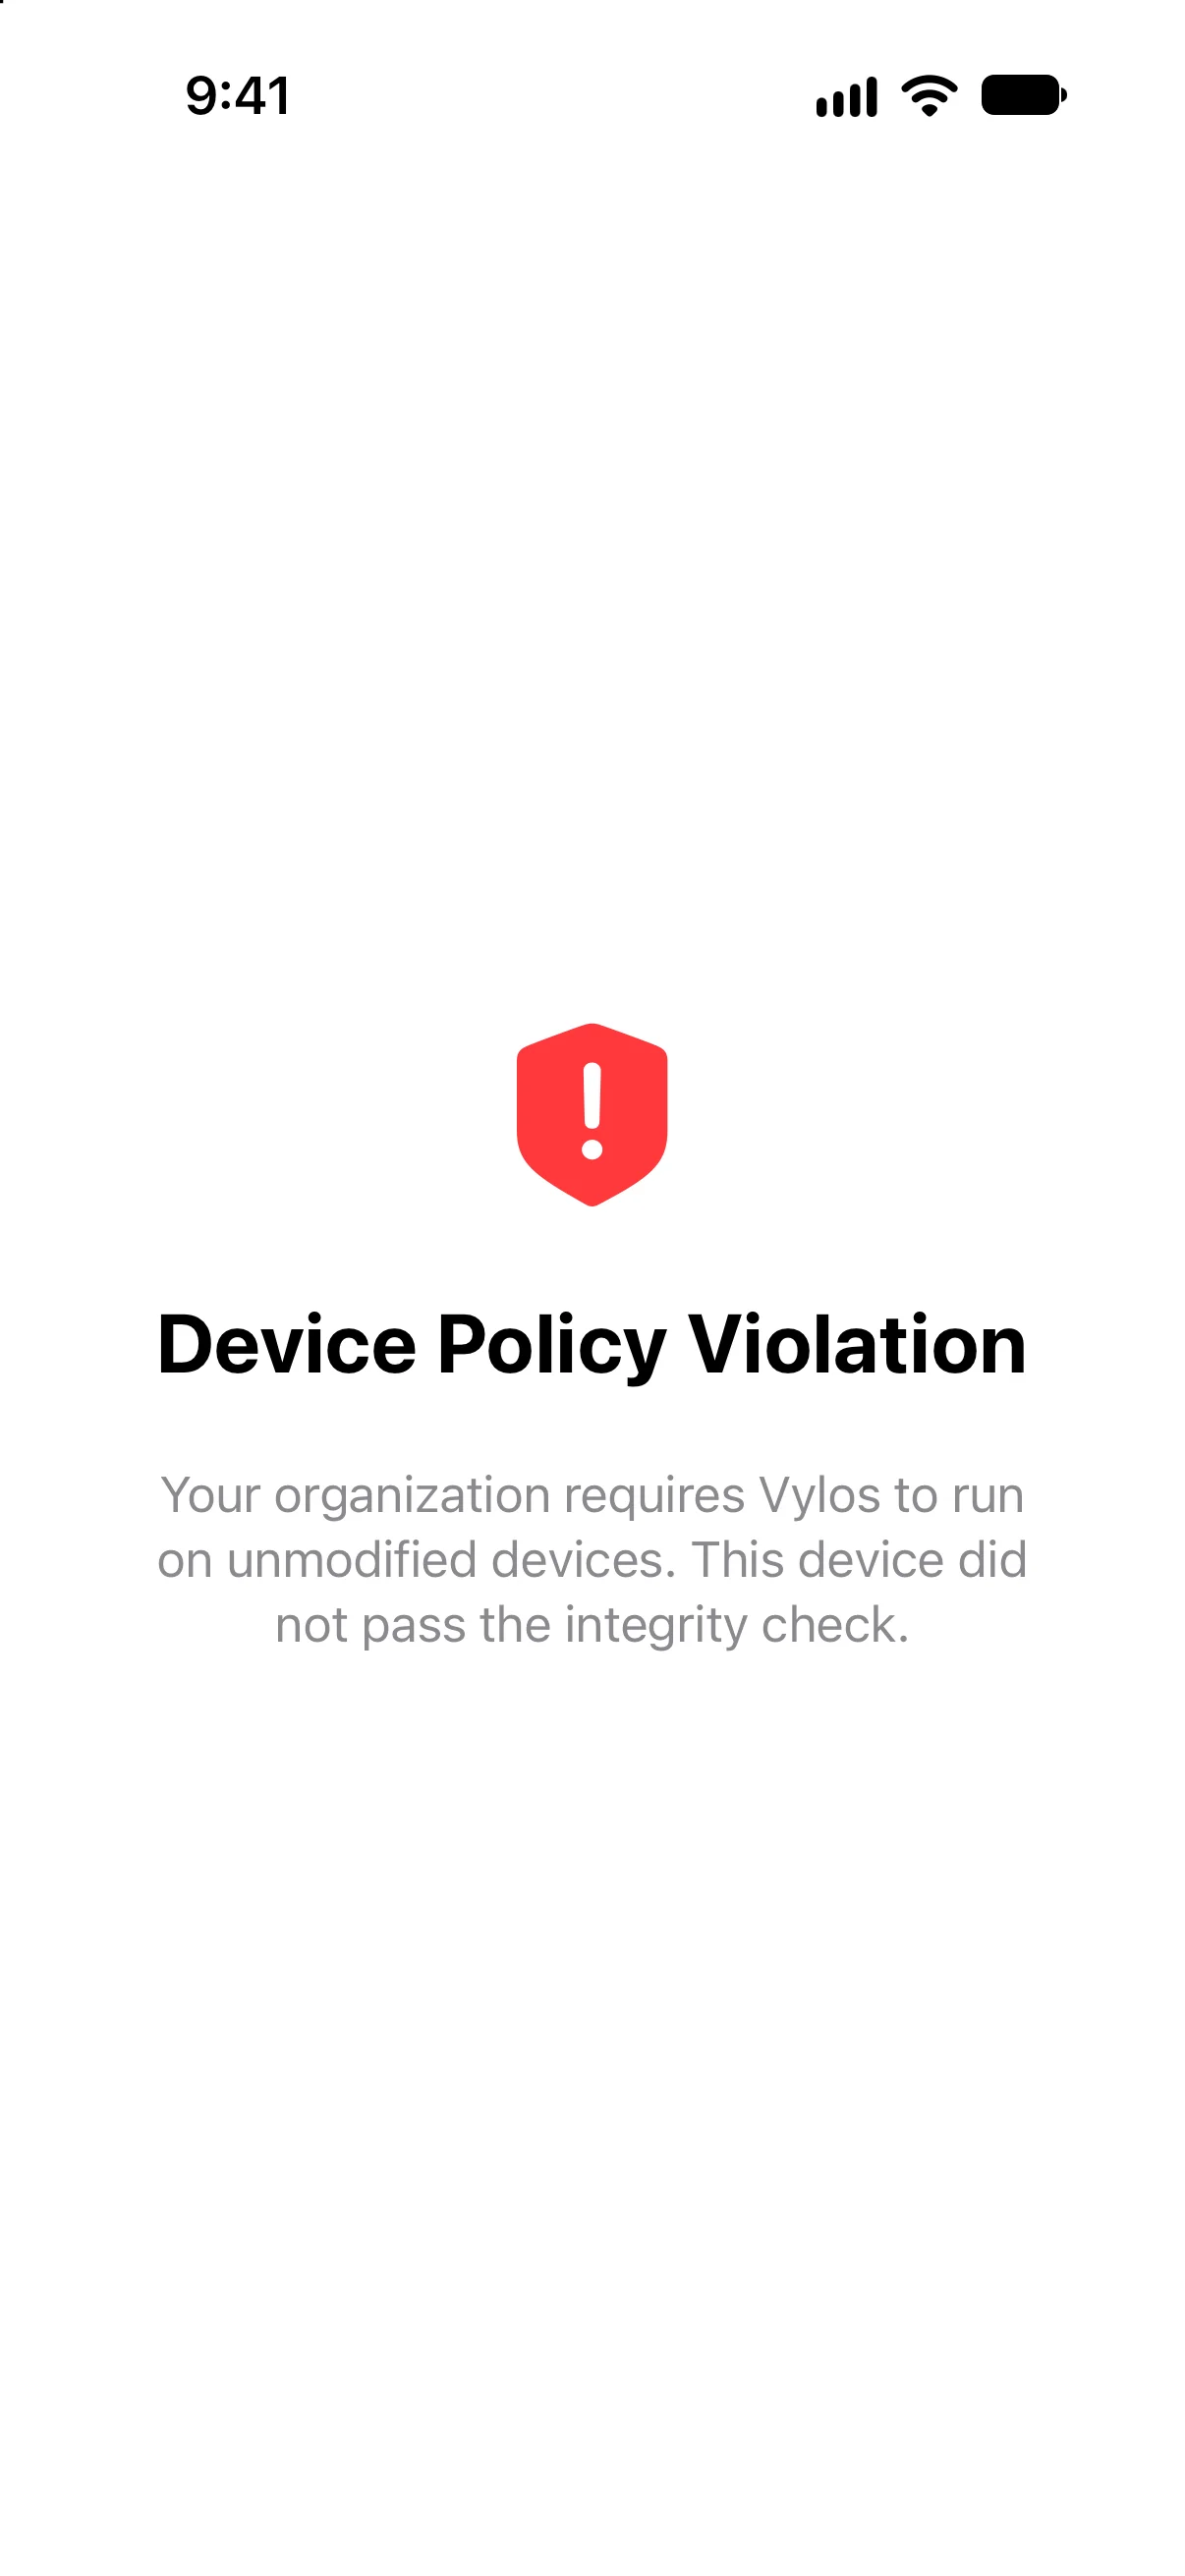
Kontrola odbywa się przy pierwszym uruchomieniu aplikacji, gdy zarządzana zasada integralności urządzenia zmieni się przy otwartym Vylos oraz za każdym razem, gdy Vylos wraca na pierwszy plan. Istniejące połączenia są zatrzymywane natychmiast po uzyskaniu pozytywnego wyniku.
Sposób wykrywania
Vylos łączy kontrole integralności dotyczące artefaktów związanych z nieautoryzowaną modyfikacją, zarejestrowanych narzędzi, naruszenia piaskownicy oraz wstrzykiwania kodu w czasie działania. Jeśli którakolwiek warstwa zwróci wynik pozytywny, na potrzeby zarządzanej zasady Vylos uznaje urządzenie za urządzenie z nieautoryzowaną modyfikacją.
Dokumentacja publiczna celowo opisuje te kategorie bez publikowania dokładnych wskaźników. Dzięki temu zasady są jasne dla administratorów, a przewodnik bezpieczeństwa nie staje się listą ułatwiającą obejście ochrony.
Bezpieczeństwo danych
Podczas aktywnej blokady z powodu integralności urządzenia nie jest tracona żadna konfiguracja tunelu. Vylos zmienia wyłącznie bieżący stan połączenia i zapisany stan On-Demand. Konfiguracje tuneli, wpisy w pęku kluczy i ustawienia aplikacji pozostają nienaruszone i wracają po usunięciu przyczyny blokady.