Tunele zarządzane
Wdrażaj tunele VPN sterowane przez profile za pośrednictwem MDM lub bezpośrednio instalując plik .mobileconfig. W Vylos są one wyświetlane jako tunele zarządzane tylko do odczytu.
Pełne przykłady ładunków VPN dla całego urządzenia i poszczególnych aplikacji znajdziesz na stronie Profile .mobileconfig.
Jak wyświetlane są tunele zarządzane
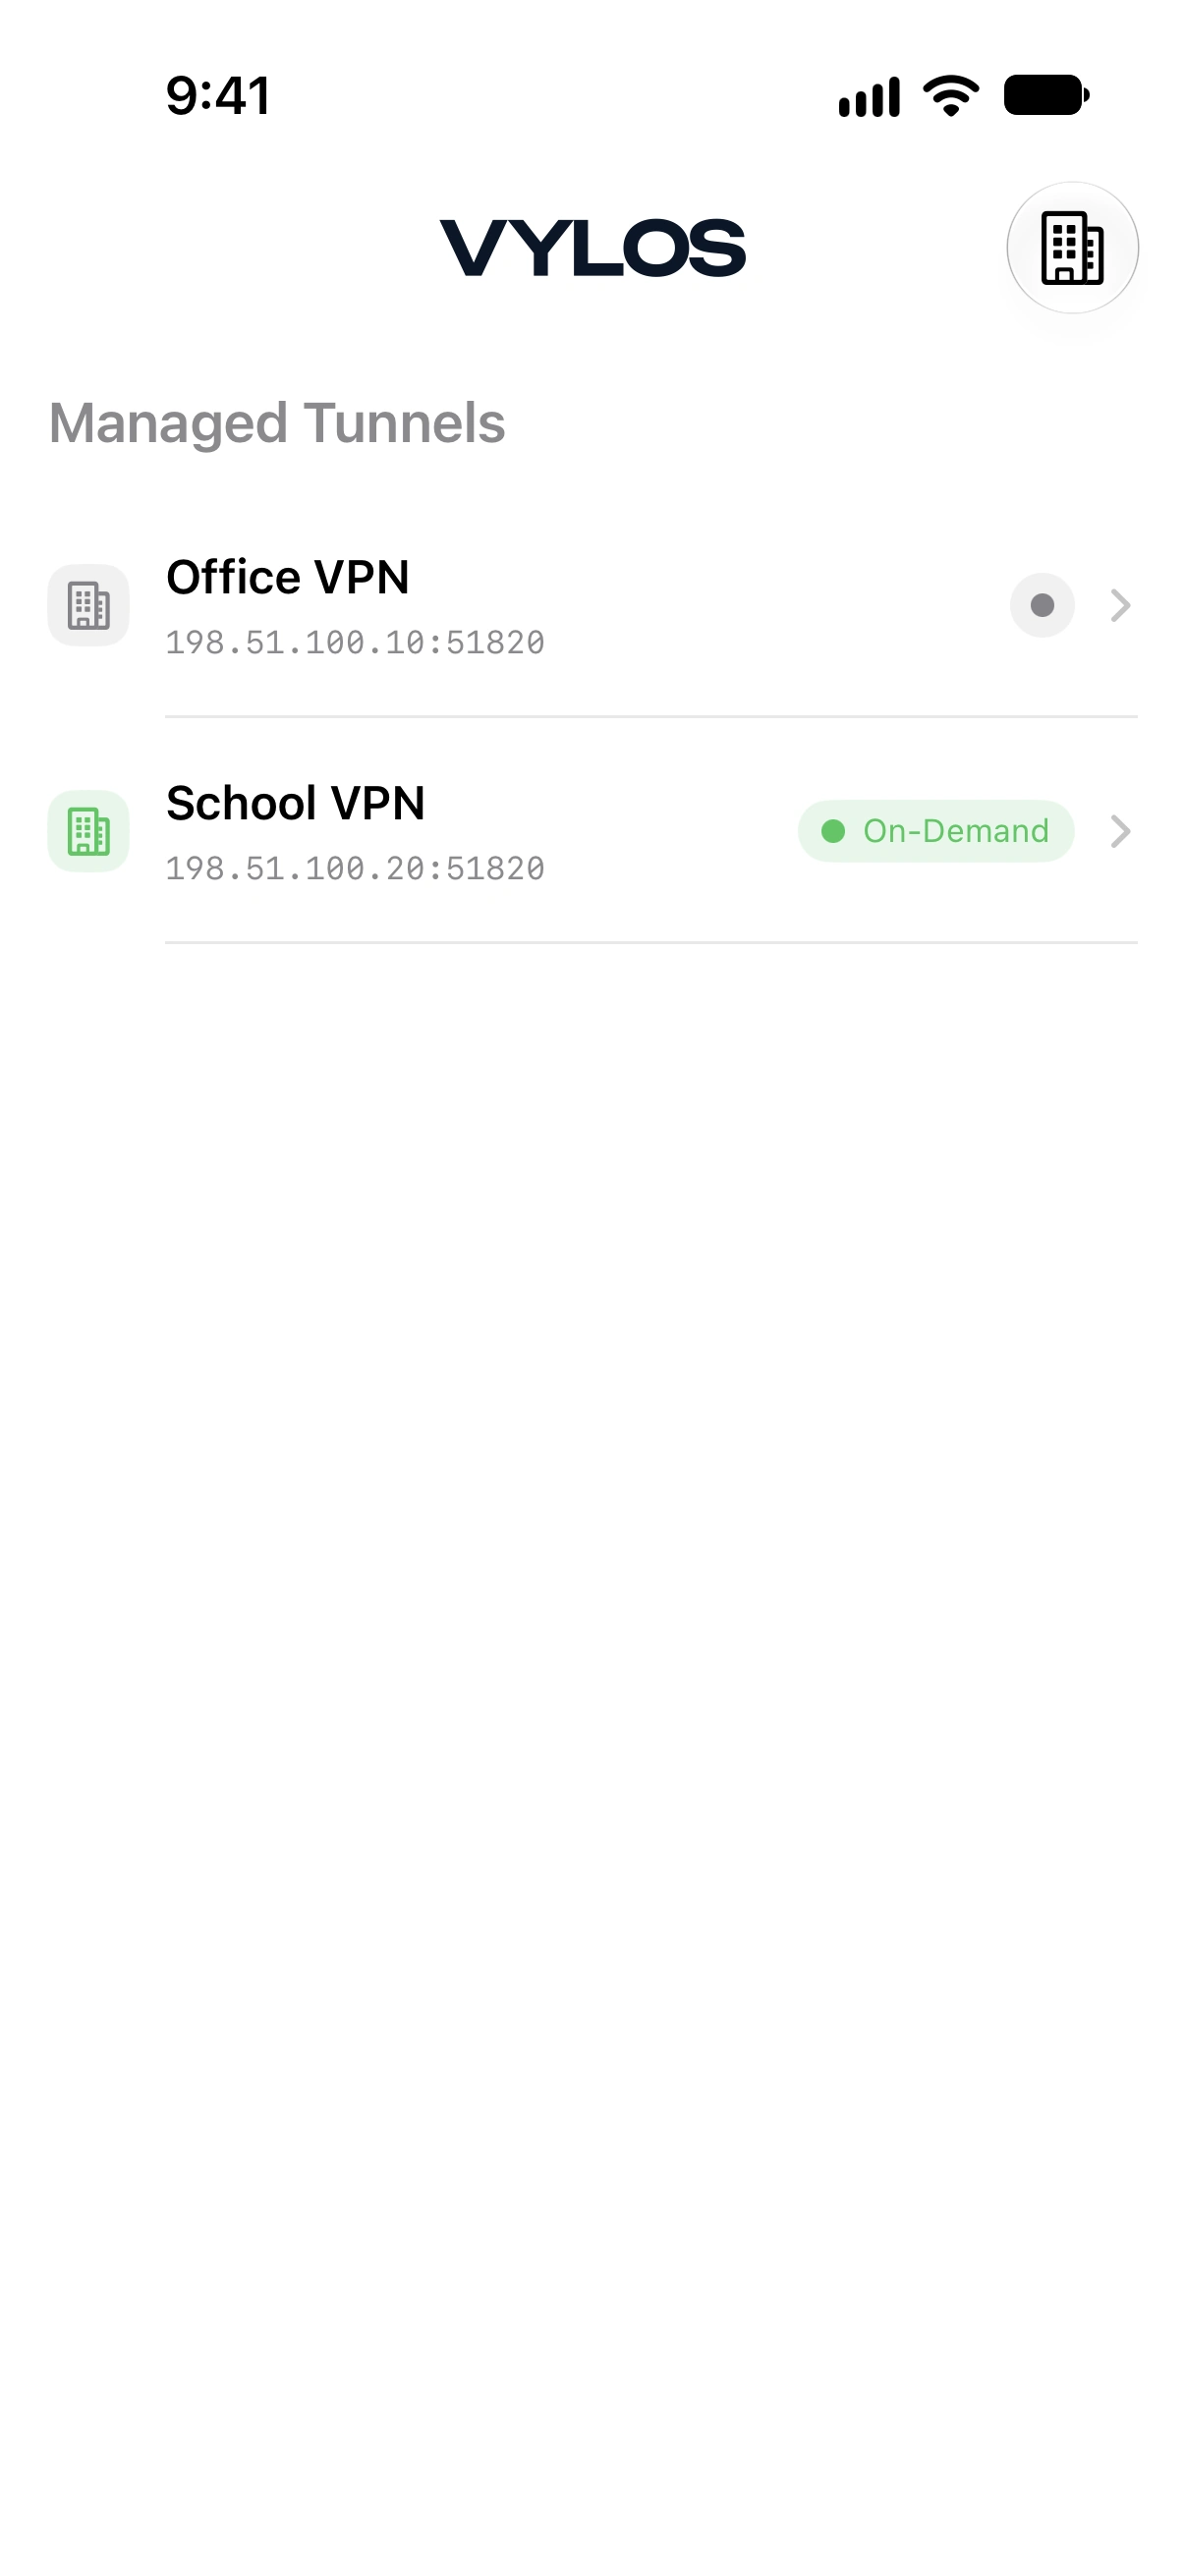
Tunele zarządzane są wyświetlane w oddzielnej sekcji „Tunele zarządzane" na górze listy tuneli na ekranie głównym, powyżej tuneli utworzonych w aplikacji przez użytkownika. To wizualne rozdzielenie jasno wskazuje, które tunele są zarządzane przez organizację, a które zostały utworzone przez użytkownika.
Dostęp tylko do odczytu
Tunele zarządzane są dostępne tylko do odczytu w aplikacji. Użytkownicy nie mogą ich edytować ani usuwać.
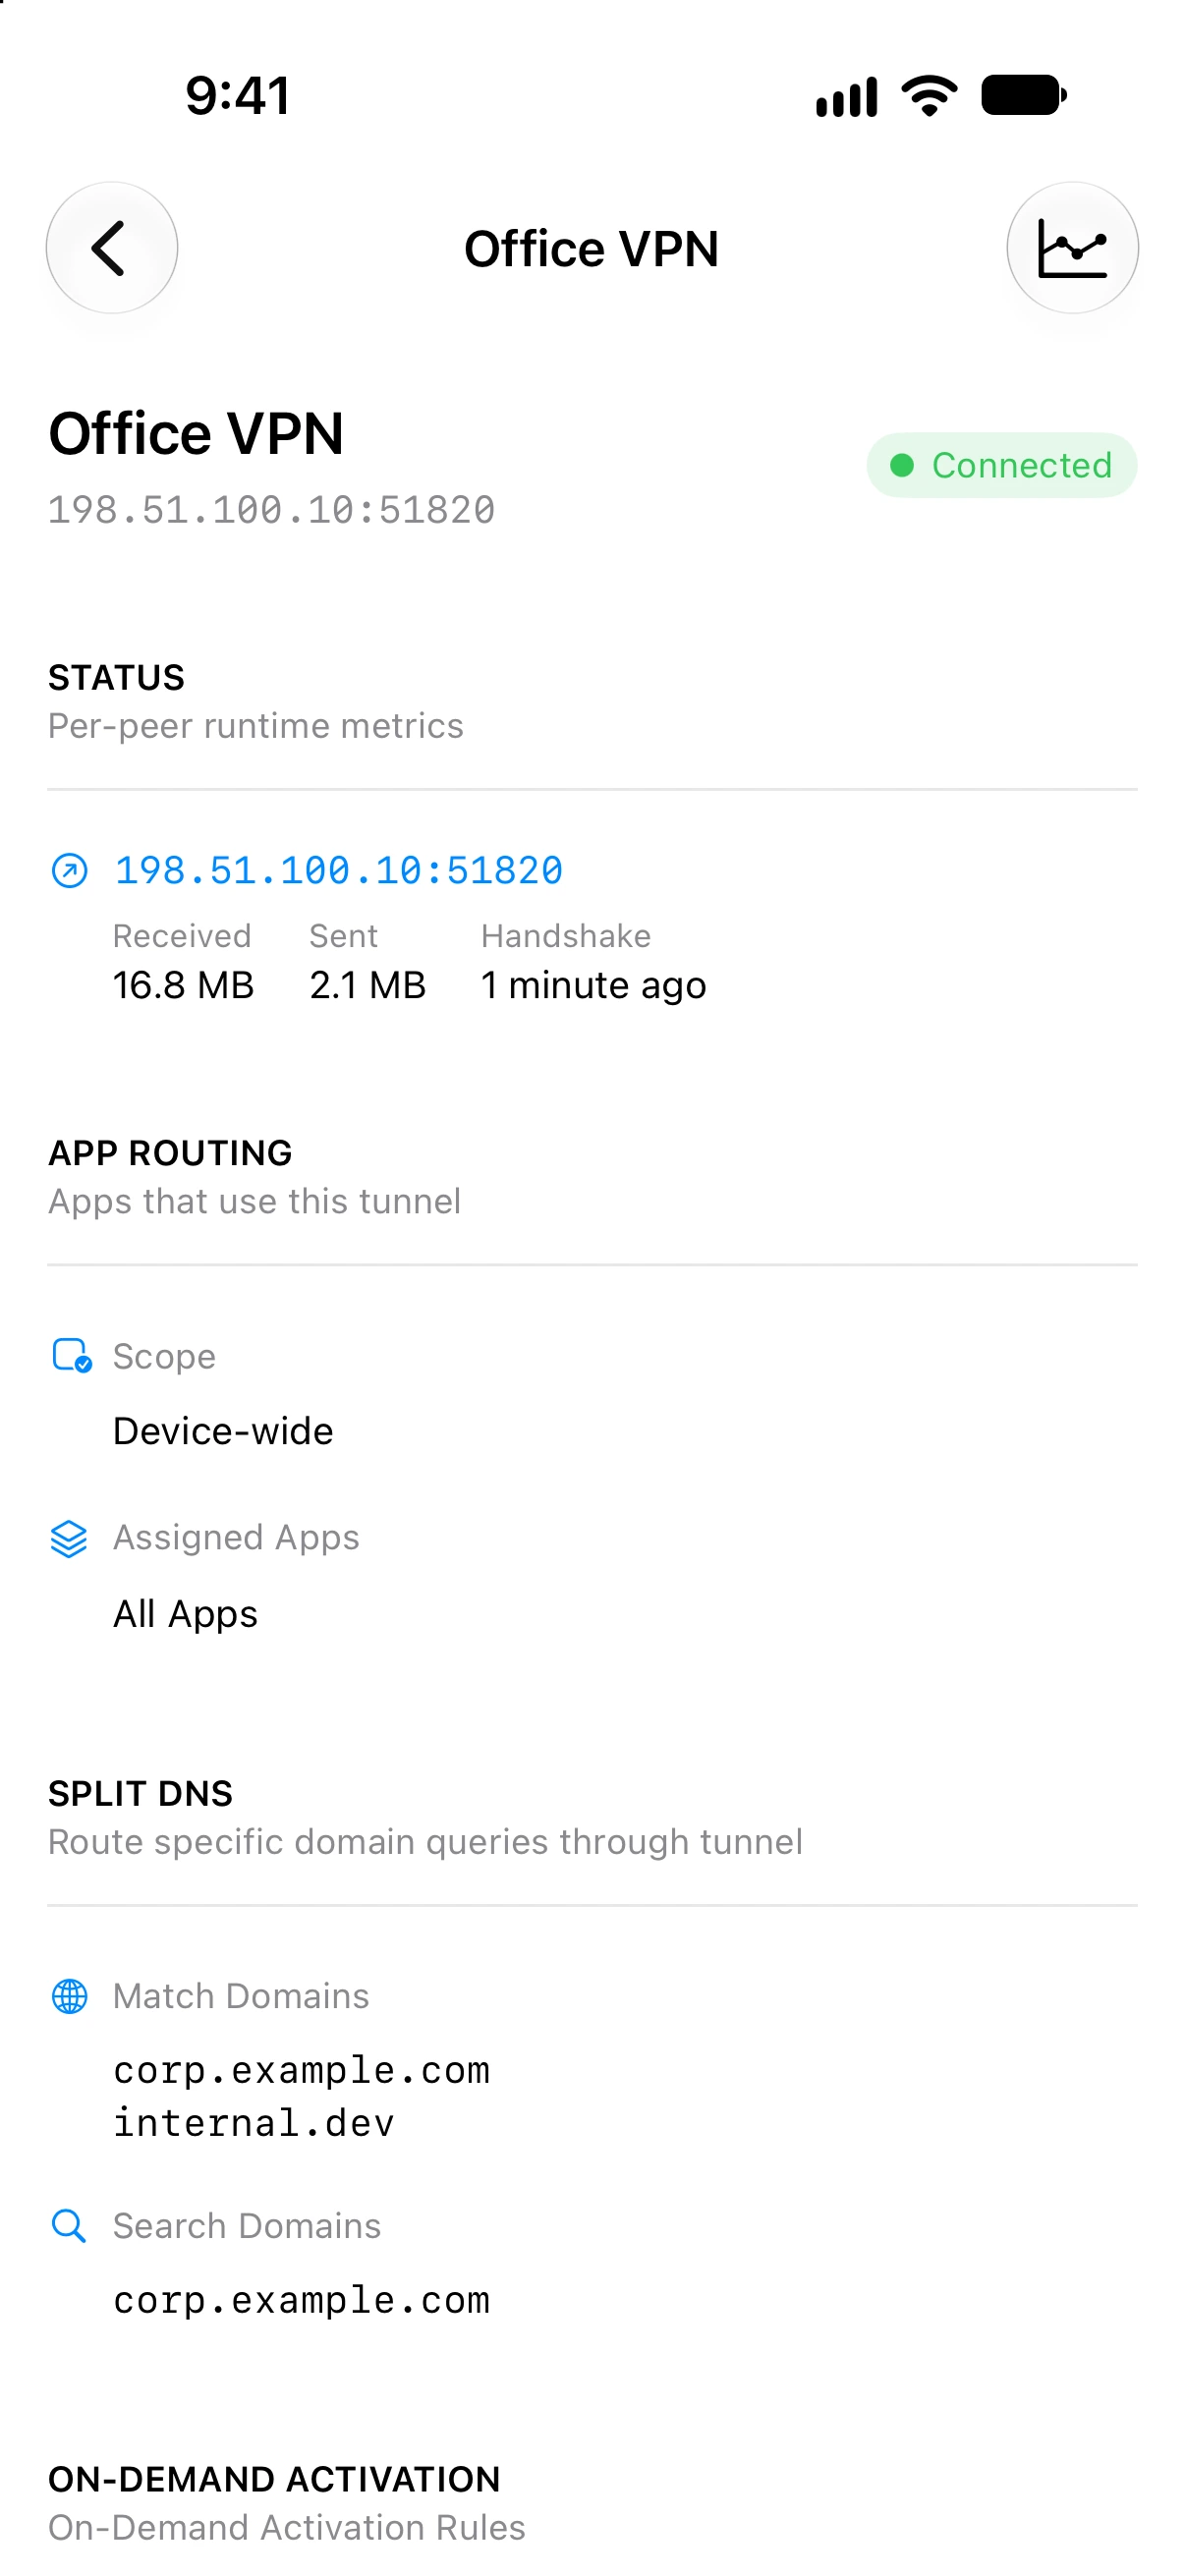
Widok szczegółowy tunelu pokazuje statystyki czasu wykonania (gdy połączony), wykresy przepustowości, ustawienia podzielonego DNS i reguły aktywacji na zadanie. Sekcje konfiguracji WireGuard interfejsu i peera nie są wyświetlane dla tuneli zarządzanych, a przyciski edycji i usuwania nie są dostępne.
Aby zmienić lub usunąć Tunele zarządzane, zaktualizuj albo usuń odpowiedni profil konfiguracji. W przypadku profilu dostarczonego przez MDM użyj konsoli MDM, a w przypadku bezpośrednio zainstalowanego pliku .mobileconfig — ustawień zarządzania profilami na urządzeniu.
Łączenie i rozłączanie
Tunele zarządzane nie mają przełącznika dostępnego dla użytkownika na liście tuneli ani w widoku szczegółów.
Użytkownik może włączyć lub wyłączyć połączenie VPN w menu Ustawienia → VPN w systemach iOS i visionOS albo Ustawienia systemowe → VPN w systemie macOS. Reguły połączenia na żądanie skonfigurowane przez administratora IT także mogą sterować stanem połączenia.
Vylos wyświetla bieżący stan, ale nie udostępnia ręcznych działań łączenia ani rozłączania dla Tunele zarządzane.
Reguły na zadanie, wyłącznik awaryjny i podzielony DNS
Tunele zarządzane obsługują te same reguły aktywacji na zadanie i funkcje podzielonego DNS dostępne dla tuneli aplikacji:
-
Reguły na zadanie. Automatyczne łączenie na podstawie typu sieci (komórkową, Wi-Fi) z filtrowaniem SSID za pomocą białej i czarnej listy.
-
Podzielony DNS. Routing domen per tunel za pomocą domen dopasowania i domen wyszukiwania.
-
Wyłącznik awaryjny. Zasada Apple dla wszystkich sieci, która ogranicza wycieki ruchu, gdy przygotowany tunel jest niedostępny.
Skonfiguruj automatyczną aktywację przez OnDemandRules, wyłącznik awaryjny przez VPN.IncludeAllNetworks, a podzielony DNS przez VendorConfig.VylosConfigBase64 lub VylosConfig. Vylos ocenia również AllowedIPs i serwery DNS oraz zgłasza pełny, ograniczony lub brak zasięgu tras. Pełne przykłady znajdziesz w sekcji Profile .mobileconfig.
Te informacje są tylko do odczytu i nie można ich zmienić w Vylos, niezależnie od tego, czy profil został dostarczony przez MDM, czy bezpośrednio zainstalowany jako plik .mobileconfig.
Widoczność przy ograniczeniach
Tunele zarządzane są zawsze widoczne niezależnie od klucza ograniczeń allowManualTunnels. Gdy allowManualTunnels jest ustawione na false, sekcja „Moje tunele" jest ukryta, ale tunele zarządzane w sekcji „Tunele zarządzane" pozostają w pełni widoczne i funkcjonalne.
Zapewnia to, że konfiguracje VPN wdrożone przez organizację są zawsze dostępne dla użytkownika, nawet gdy ręczne zarządzanie tunelami jest ograniczone.
Skróty Siri
Tunele zarządzane nigdy nie są wyświetlane w aplikacji Skróty. Działania Połącz, Rozłącz, Przełącz i Edytuj mogą dotyczyć wyłącznie tuneli utworzonych przez użytkownika.
Gdy jest obecna konfiguracja aplikacji zarządzanej, uwierzytelnianie przez blokady aplikacji jest pomijane tylko dla dozwolonych działań skrótów na tunelach utworzonych przez użytkownika. Skróty Siri wymagają systemu iOS 16.0 lub nowszego, macOS 13.0 lub nowszego albo visionOS 1.0 lub nowszego.