Verwaltete Tunnel
Stelle profilgesteuerte VPN-Tunnel über MDM oder durch direkte Installation einer .mobileconfig-Datei bereit. Sie erscheinen in Vylos als schreibgeschützte verwaltete Tunnel.
Unter .mobileconfig-Profile findest du vollständige Beispiele für geräteweite und App-spezifische VPN-Payloads.
Darstellung verwalteter Tunnel
Verwaltete Tunnel werden in einem separaten Bereich "Verwaltete Tunnel" am Anfang der Tunnelliste auf dem Startbildschirm angezeigt, oberhalb aller vom Benutzer erstellten App-Tunnel. Diese visuelle Trennung verdeutlicht, welche Tunnel von der Organisation verwaltet werden und welche vom Benutzer erstellt wurden.
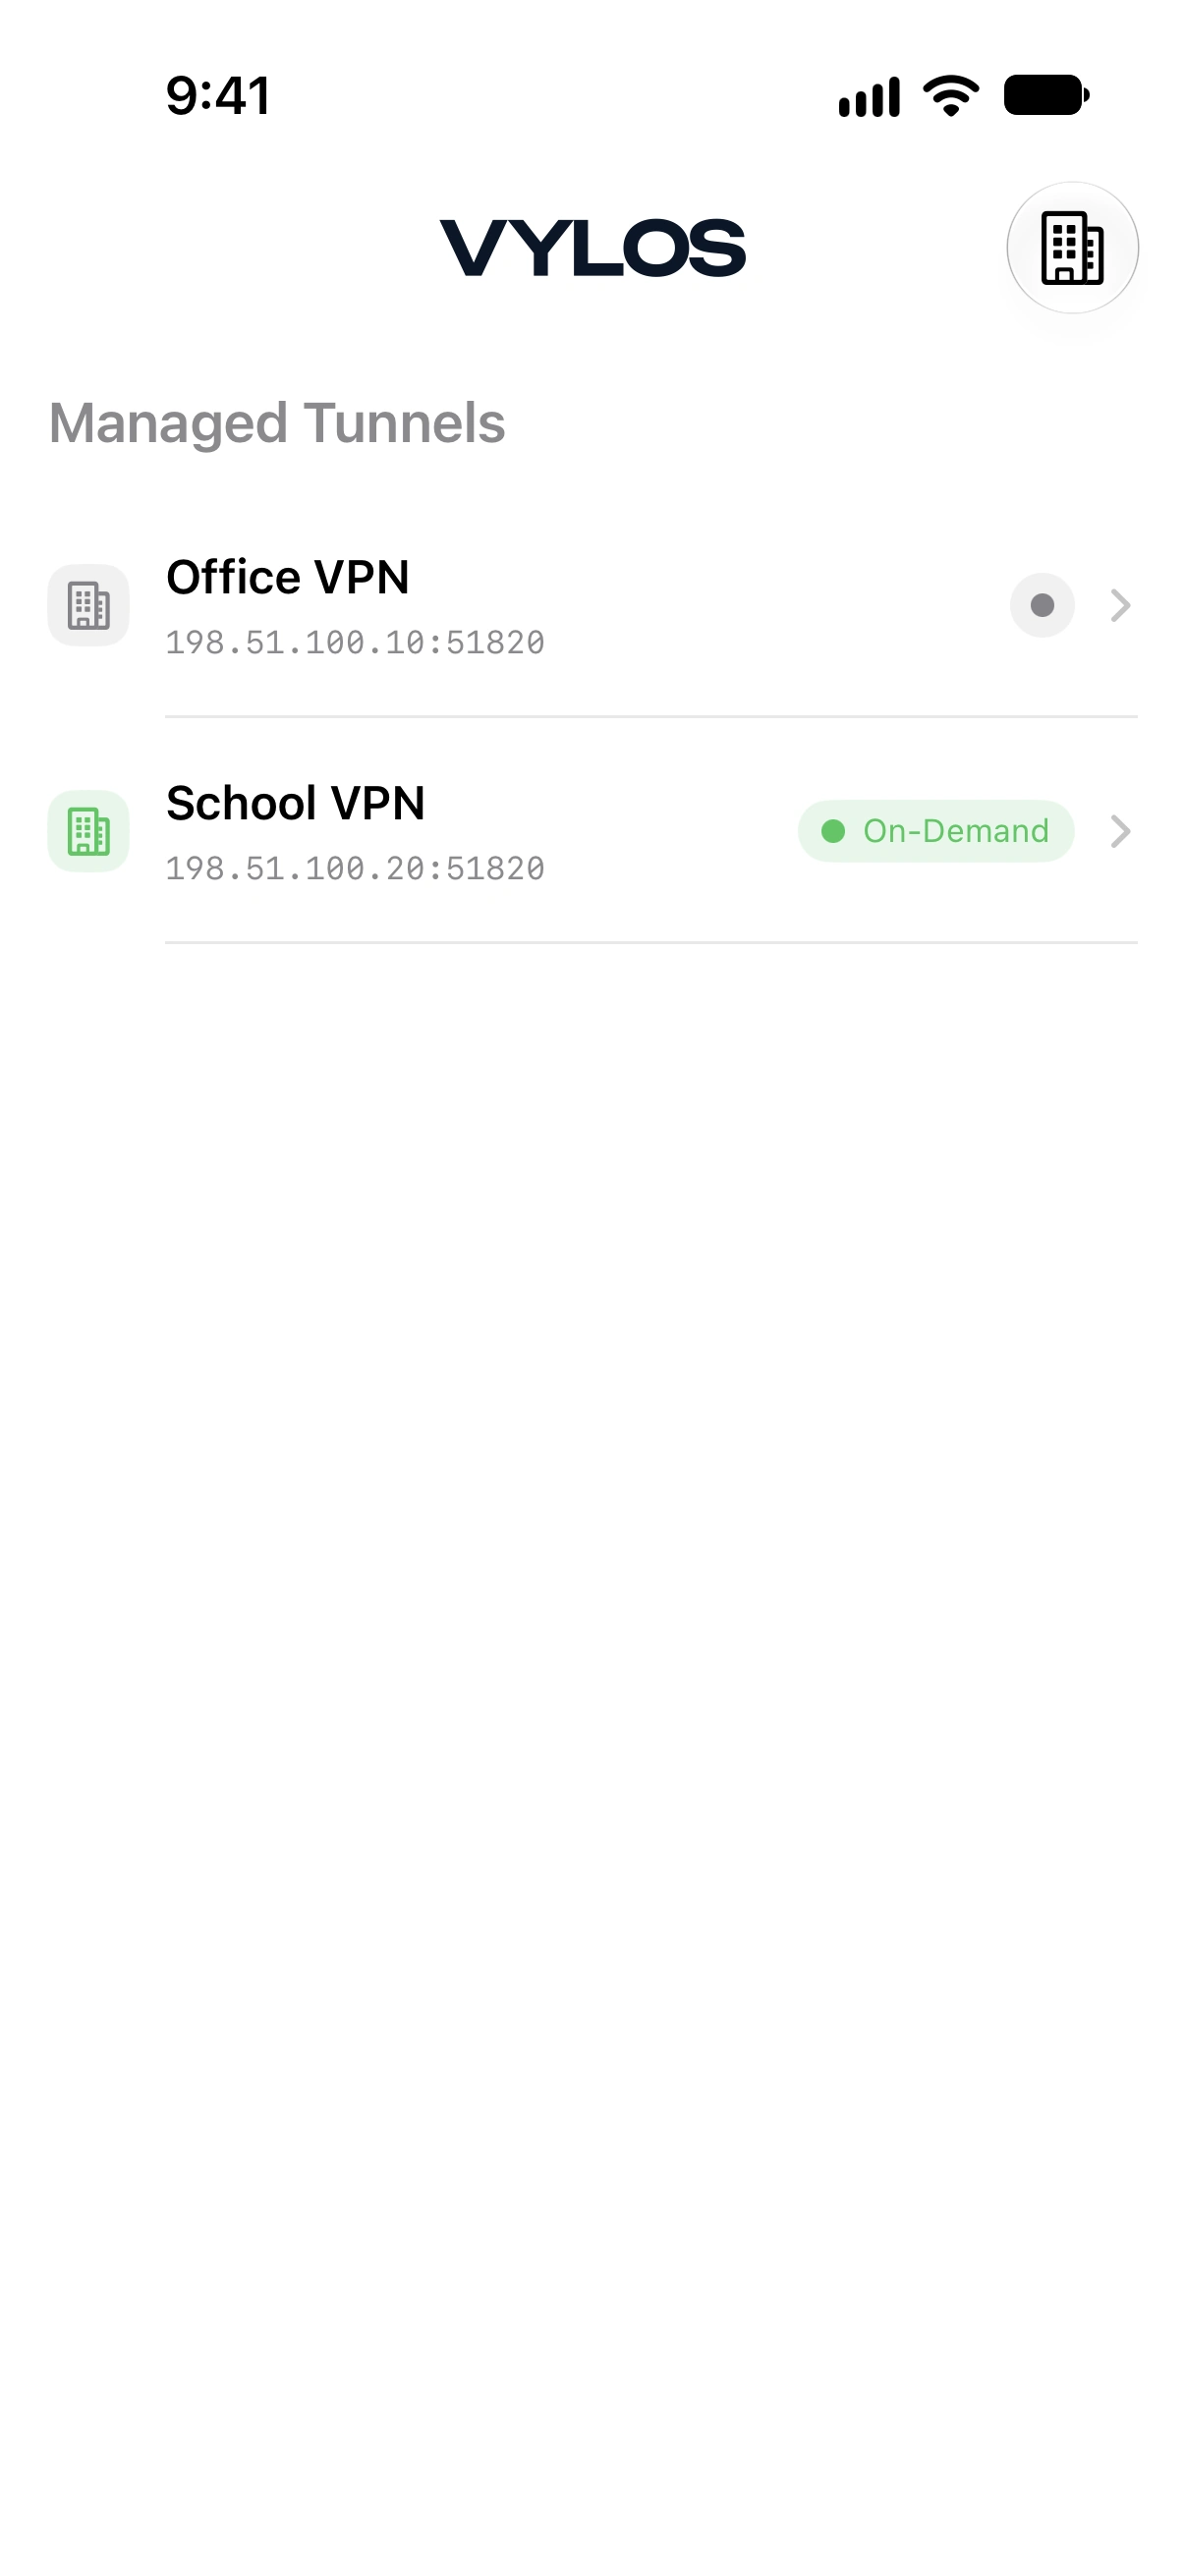
Schreibgeschützter Zugriff
Verwaltete Tunnel sind innerhalb der App schreibgeschützt. Benutzer können sie nicht bearbeiten oder löschen.
Die Detailansicht eines Tunnels zeigt Laufzeitstatistiken (bei bestehender Verbindung), Bandbreitendiagramme, Split-DNS-Einstellungen und On-Demand-Aktivierungsregeln. Die WireGuard-Abschnitte Interface und Peer werden für verwaltete Tunnel nicht angezeigt, und Bearbeiten- und Löschen-Schaltflächen sind nicht verfügbar.
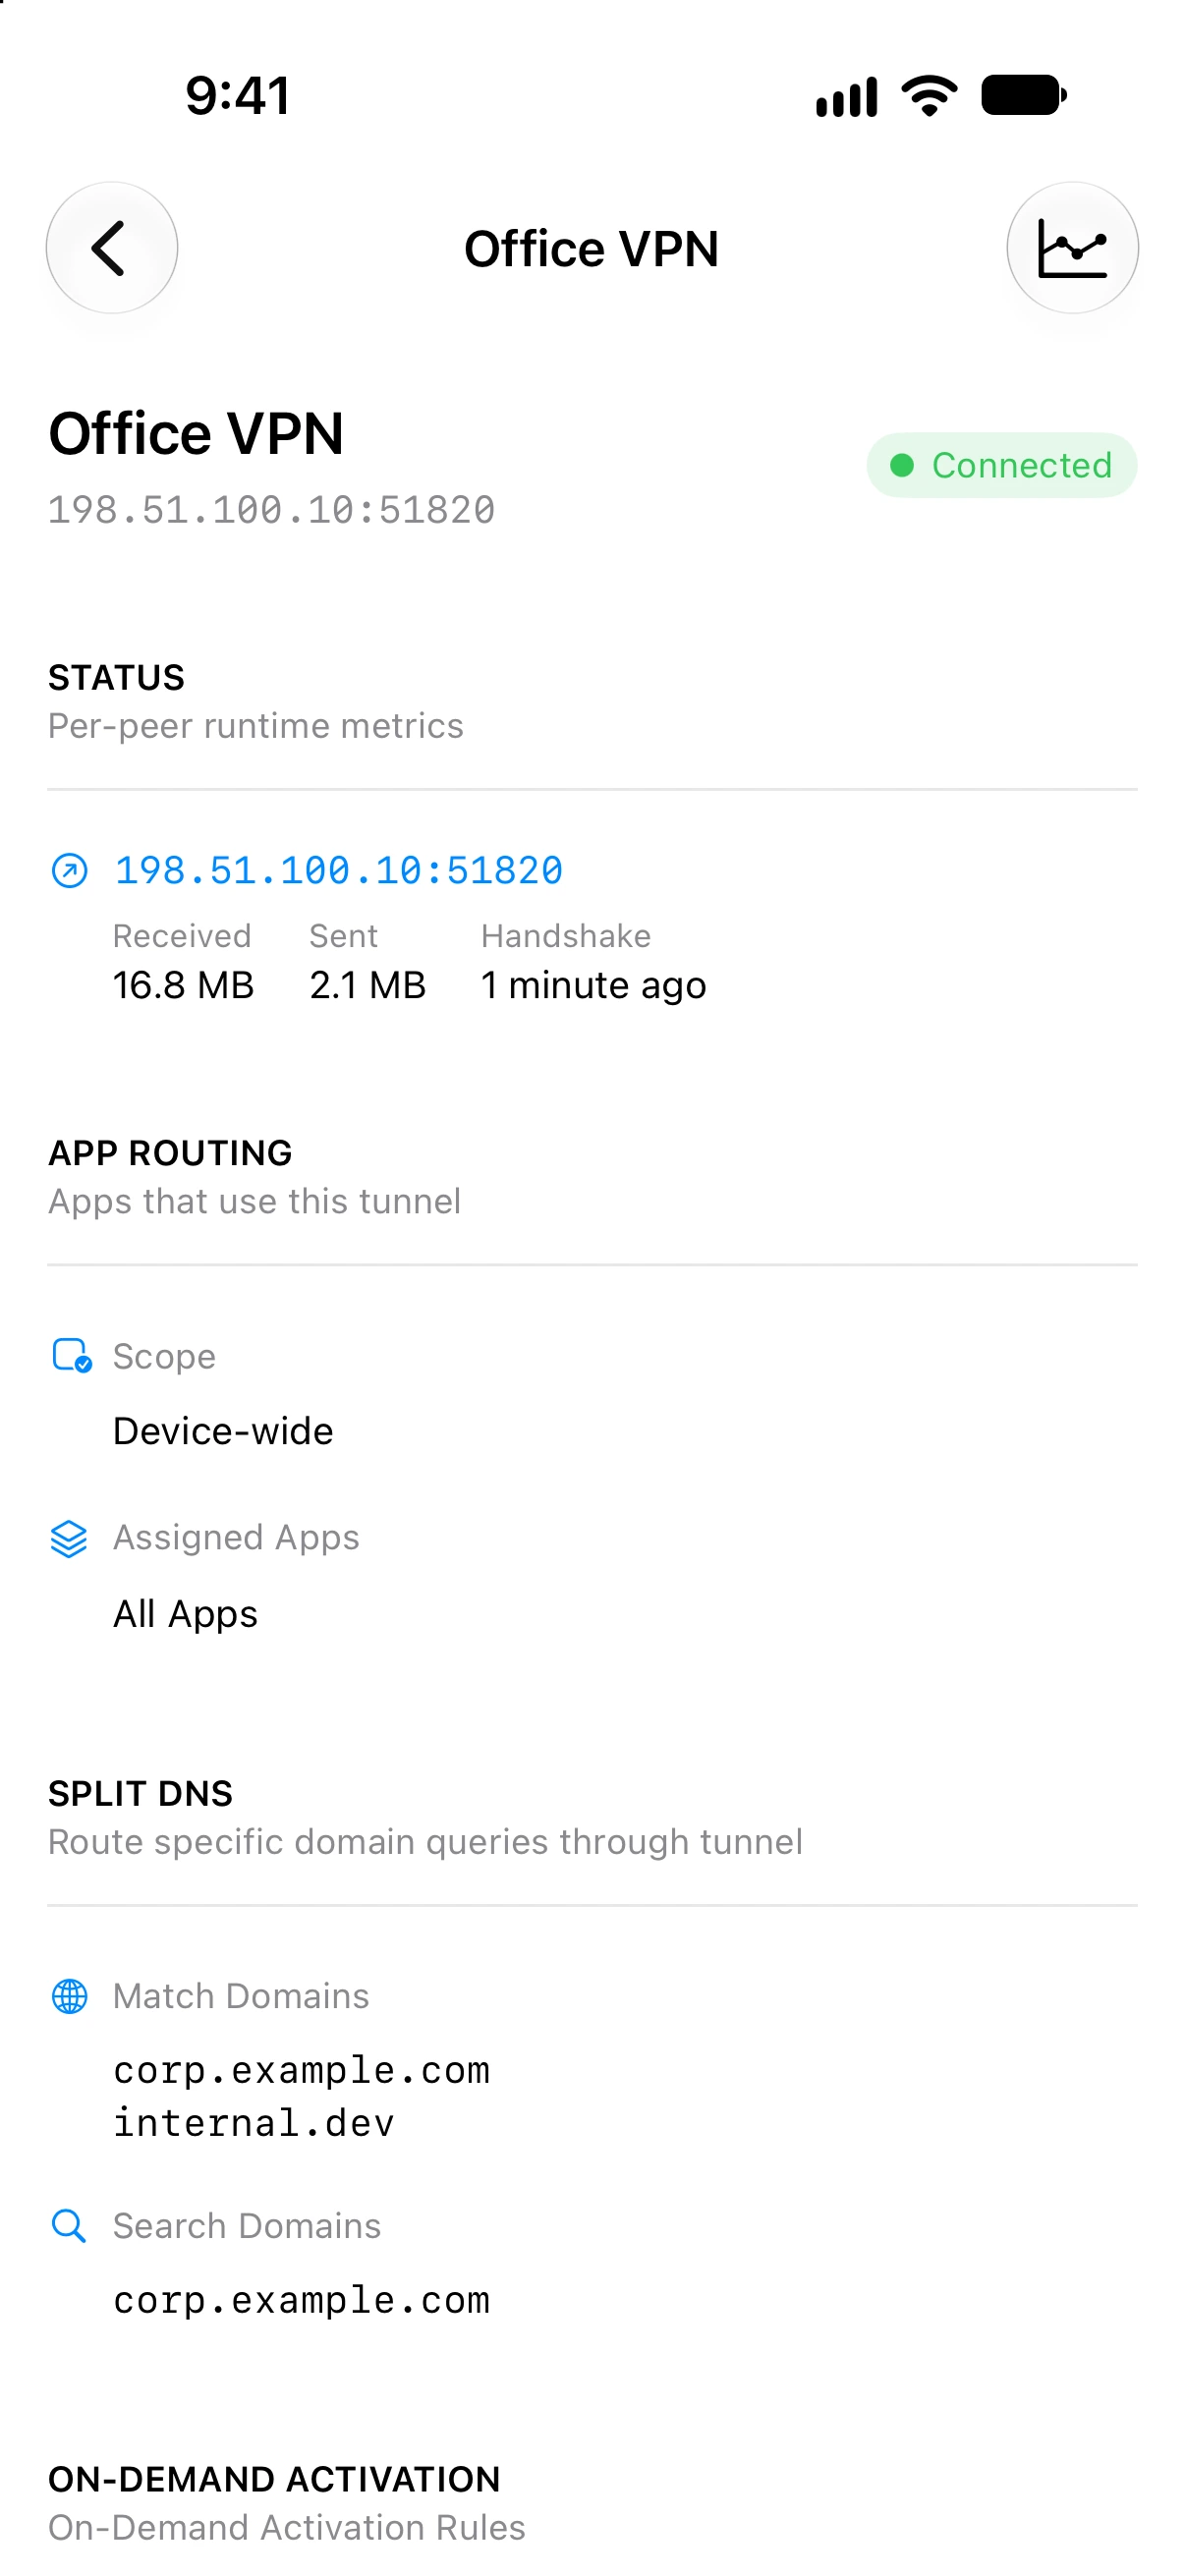
Um einen Verwaltete Tunnel zu ändern oder zu entfernen, aktualisiere oder entferne das zugehörige Konfigurationsprofil. Verwende bei einem per MDM bereitgestellten Profil die MDM-Konsole und bei einer direkt installierten .mobileconfig die Profilverwaltung des Geräts.
Verbinden und Trennen
Verwaltete Tunnel haben weder in der Tunnelliste noch in der Detailansicht einen Schalter.
Benutzer können die VPN-Verbindung unter iOS und visionOS über Einstellungen → VPN und unter macOS über Systemeinstellungen → VPN ein- oder ausschalten. Vom IT-Administrator eingerichtete On-Demand-Regeln können den Verbindungsstatus ebenfalls steuern.
Vylos zeigt den aktuellen Status an, bietet für Verwaltete Tunnel jedoch keine manuellen Aktionen zum Verbinden oder Trennen.
On-Demand-Regeln, Kill-Switch und Split-DNS
Verwaltete Tunnel unterstützen dieselben On-Demand-Aktivierungsregeln und Split-DNS-Funktionen wie App-Tunnel:
-
On-Demand-Regeln. Automatisches Verbindungsverhalten basierend auf Netzwerktyp (Mobilfunk, WLAN) mit SSID-Whitelist- und -Blacklist-Filterung.
-
Split-DNS. Domänenbasiertes Routing pro Tunnel mit Übereinstimmungsdomänen und Suchdomänen.
-
Kill-Switch. Apples Richtlinie für alle Netzwerke, die Traffic-Leaks reduziert, wenn ein vorbereiteter Tunnel nicht verfügbar ist.
Konfigurieren Sie die automatische Aktivierung mit OnDemandRules, den Kill-Switch mit VPN.IncludeAllNetworks und Split-DNS mit VendorConfig.VylosConfigBase64 oder VylosConfig. Vylos wertet außerdem AllowedIPs und DNS-Server aus und meldet vollständige, eingeschränkte oder fehlende Abdeckung. Vollständige Beispiele finden Sie unter .mobileconfig-Profile.
Diese Angaben sind schreibgeschützt und können in Vylos nicht geändert werden – unabhängig davon, ob das Profil per MDM oder als direkt installierte .mobileconfig bereitgestellt wurde.
Sichtbarkeit bei Einschränkungen
Verwaltete Tunnel sind unabhängig vom Einschränkungsschlüssel allowManualTunnels immer sichtbar. Wenn allowManualTunnels auf false gesetzt ist, wird der Bereich "Meine Tunnel" ausgeblendet, aber verwaltete Tunnel im Bereich "Verwaltete Tunnel" bleiben vollständig sichtbar und funktional.
Dies stellt sicher, dass von der Organisation bereitgestellte VPN-Konfigurationen für den Benutzer immer zugänglich sind, auch wenn die manuelle Tunnelverwaltung eingeschränkt ist.
Siri-Kurzbefehle
Verwaltete Tunnel werden nie in der Kurzbefehle-App angeboten. Die Aktionen Verbinden, Trennen, Umschalten und Bearbeiten können nur benutzererstellte Tunnel verwenden.
Ist eine verwaltete App-Konfiguration vorhanden, wird die Authentifizierung über die App-Sperre nur für zulässige Kurzbefehlaktionen mit benutzererstellten Tunneln übersprungen. Siri-Kurzbefehle benötigen iOS 16.0 oder neuer, macOS 13.0 oder neuer beziehungsweise visionOS 1.0 oder neuer.