VPN pro App konfigurieren
Stellen Sie Apples Payload com.apple.vpn.managed.applayer mit ProviderType=packet-tunnel bereit. Apple wählt dadurch den Verkehr der zugewiesenen Apps aus, und Vylos transportiert ihn durch WireGuard.
Providerumfang
Vylos unterstützt AppLayerVPN über seinen WireGuard-Packet-Tunnel-Provider. Ein App-Proxy-, IPsec- oder IKEv2-Provider ist nicht enthalten.
Ein Profil mit ProviderType=app-proxy erfordert eine andere VPN-Implementierung und wird von Vylos nicht unterstützt.
Bereitstellungsschritte
- Erstellen Sie anhand von Bereitstellung mit
.mobileconfig-Profilen ein AppLayerVPN-Packet-Tunnel-Profil. - Vergeben Sie eine eindeutige
VPNUUIDund aktivieren SieOnDemandMatchAppEnabled, wenn der Verkehr einer zugewiesenen App den Tunnel automatisch starten soll. - Verteilen Sie das VPN-Profil per MDM oder installieren Sie es zu Testzwecken direkt.
- Installieren Sie jede Ziel-App per MDM als verwaltete App und weisen Sie ihr dieselbe
VPNUUIDzu. - Öffnen Sie Vylos und prüfen Sie, ob der verwaltete Tunnel Pro App sowie die erwarteten App-IDs anzeigt.
- Öffnen Sie eine zugewiesene App und prüfen Sie, ob deren Verkehr WireGuard verwendet, während eine nicht zugewiesene App außerhalb des Tunnels bleibt.
Durch direkte Profilinstallation kann der VPN-Eintrag erstellt werden. Produktive App-Zuweisungen kann jedoch nur ein MDM einrichten.
Aufteilung der Zuständigkeiten
- Das Konfigurationsprofil installiert den AppLayerVPN-Tunnel – entweder per MDM oder durch direkte Installation der
.mobileconfig-Datei. - Das MDM weist die
VPNUUIDdes Profils verwalteten Apps zu und ersetzt oder entfernt diese Zuweisungen. Eine direkte Profilinstallation allein kann keine produktiven App-zu-VPN-Zuordnungen anlegen. - Apples Betriebssystem erstellt Regeln für Quell-Apps, wertet App- und Domainübereinstimmungen aus, startet den Tunnel bei Bedarf und übergibt nur passenden Verkehr an den Provider.
- Vylos zeigt das profilverwaltete VPN als schreibgeschützten verwalteten Tunnel an und transportiert dessen Verkehr durch WireGuard.
- Der WireGuard-Server empfängt gewöhnliche WireGuard-Pakete. Eine AppLayerVPN-spezifische Serverimplementierung ist nicht erforderlich.
Das Betriebssystem wendet die App-Zuweisung an, bevor passender Verkehr Vylos erreicht. Diese Routingentscheidung erfolgt automatisch; die WireGuard-Serverkonfiguration bleibt dieselbe wie bei einem geräteweiten Tunnel.
Vylos erstellt, bearbeitet oder entfernt keine produktiven App-Zuordnungen. AppLayerVPN-Tunnel werden außerdem nicht in Siri-Kurzbefehlen angeboten, da ihr Lebenszyklus dem MDM und den Apple-Einstellungen gehört.
Anzeige in Vylos
Jede Tunneldetailansicht enthält den schreibgeschützten Bereich App-Routing:
- Ein AppLayerVPN-Tunnel zeigt Pro App und listet die Signierungskennungen auf, die Apple für die per MDM zugewiesenen Apps meldet. Enthält eine Regel Zielfilter, zeigt Vylos auch ihre Match-Domains. Kennungen wie
com.example.corporate-appkönnen unverändert erscheinen, da Apple nicht für jede App den Anzeigenamen bereitstellt. - Ein herkömmlicher, nach Ziel-IP arbeitender Packet-Tunnel zeigt Geräteweit und Alle Apps. Das bedeutet, dass geeigneter Geräteverkehr den Routen dieses Tunnels folgt. Es bedeutet nicht, dass Vylos jede laufende App geprüft oder aufgelistet hat.
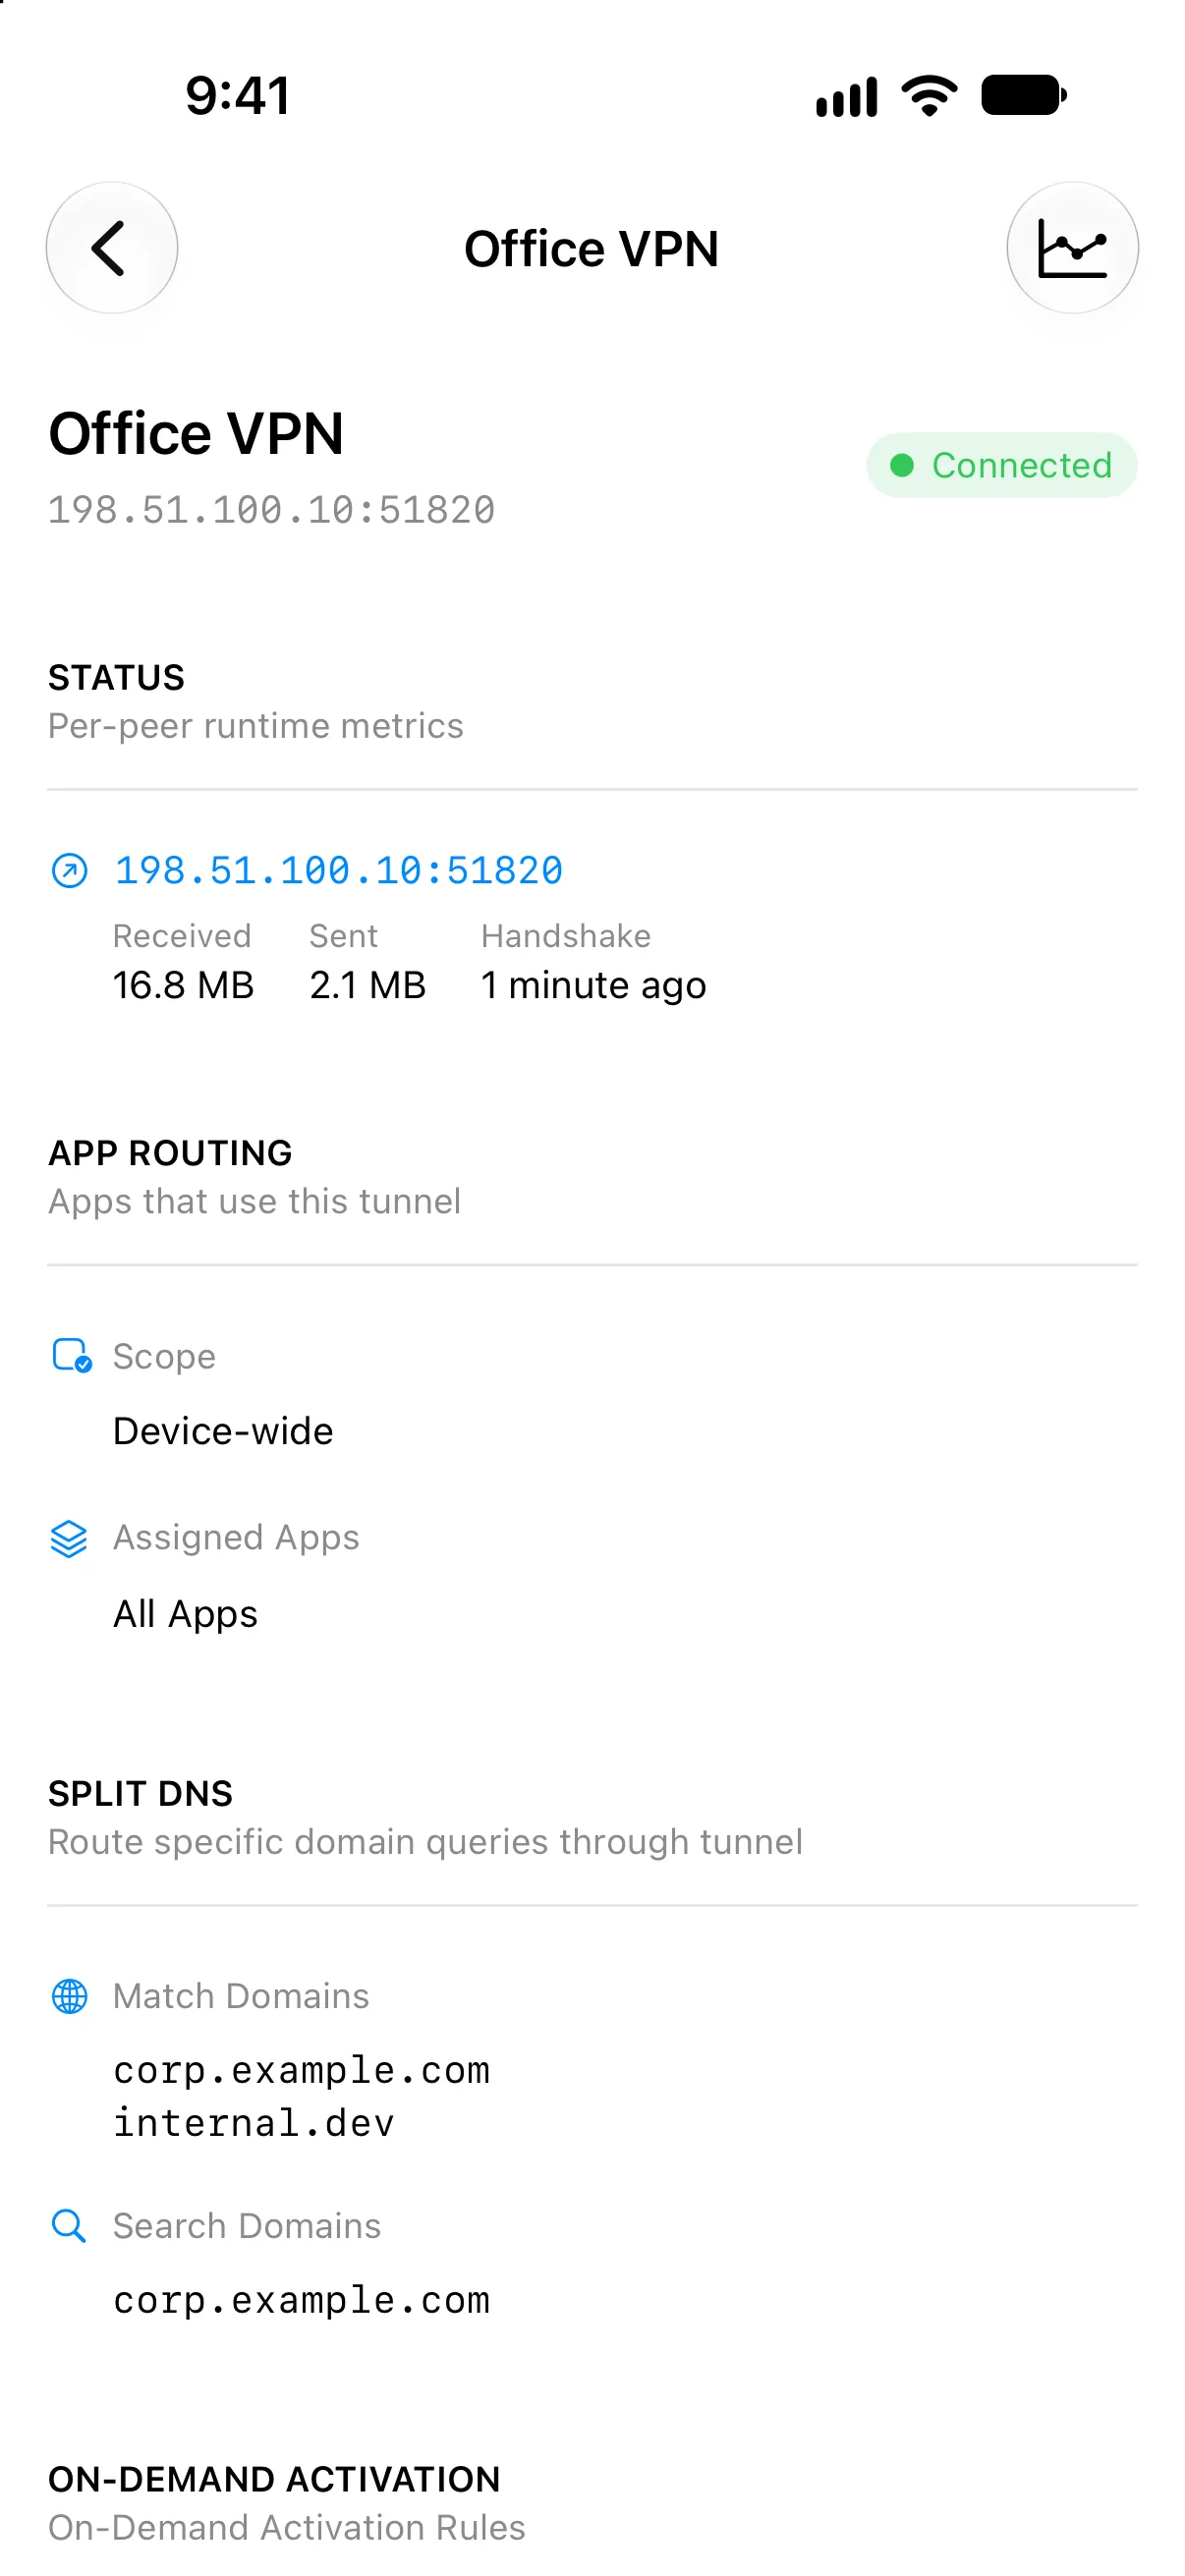
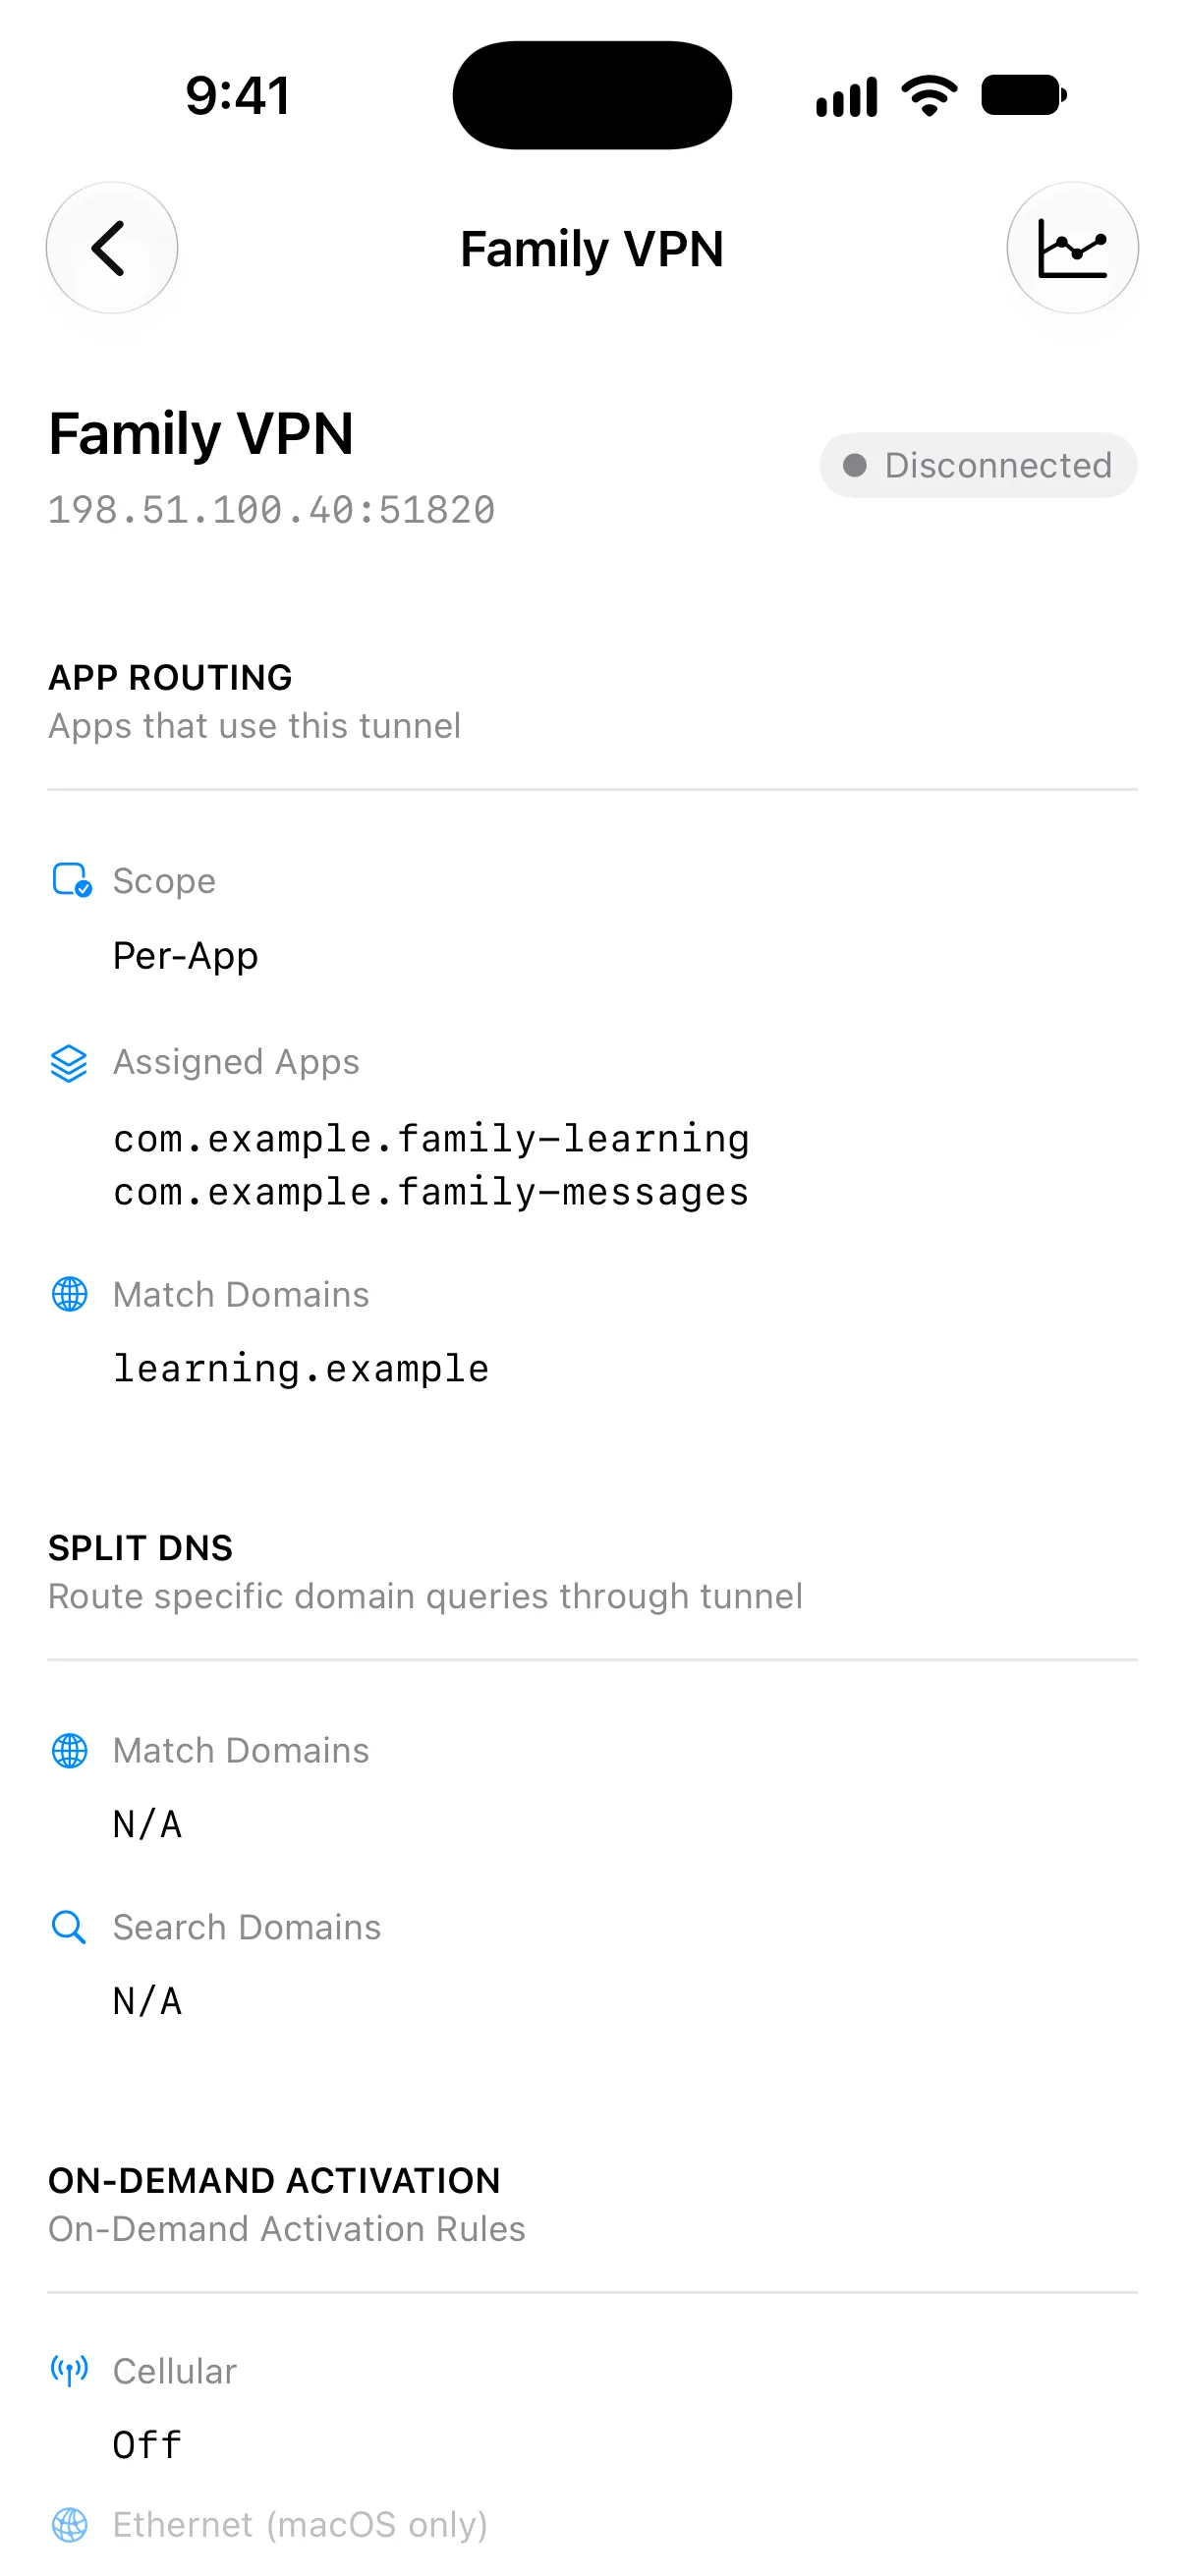
Die Packet-Tunnel-API von Apple stellt für ein geräteweites VPN keine verlässliche Liste einzelner Prozesse bereit. Vylos kann deshalb nicht anzeigen, welche einzelnen Apps ein gewöhnliches VPN gerade verwenden, und leitet eine solche Liste auch nicht aus Verkehrszählern ab.
Unterstützte Packet-Tunnel-Funktionen
Für den AppLayerVPN-Pfad von Vylos gelten folgende Funktionen:
VPNUUID-Zuordnungen für per MDM verwaltete Apps.- Automatische Aktivierung über
OnDemandMatchAppEnabled, wenn eine zugewiesene App Netzwerkverkehr beginnt. - Routing nach Quell-App durch Apples Betriebssystem.
AssociatedDomains,ExcludedDomainsundSafariDomainsunter Beachtung der Plattform- und Domainzuordnungsvorgaben von Apple.SMBDomainsund dienstspezifische Domainfelder auf den Apple-Plattformen, auf denen Apple sie bereitstellt.- On-Demand-Trennregeln, die dem Betriebssystem mitteilen, wann passende Apps den Tunnel umgehen sollen.
- Schreibgeschützter Vylos-Status, aktueller WireGuard-Handshake, Verkehrszähler, Bandbreitenverlauf, Protokolle und Mitteilungsbenennung für den entstandenen verwalteten Tunnel.
- Schreibgeschützte App-Signierungskennungen und Match-Domains, die das Betriebssystem meldet.
Apple wertet App- und Domainregeln aus, bevor Pakete Vylos erreichen. Diese Profilfelder bleiben daher MDM-verwaltet und erscheinen nicht als bearbeitbare On-Demand-Regeln in Vylos.
VPN-Profil erstellen
Erstellen Sie das AppLayerVPN-Payload anhand der Referenz für .mobileconfig-Profile. Diese Seite ist die maßgebliche Quelle für die Vylos-Providerkennungen, VPNUUID, die Übertragung der WireGuard-Konfiguration und das vollständige Profilbeispiel.
Setzen Sie OnDemandMatchAppEnabled auf true, wenn der Verkehr einer zugewiesenen App den Tunnel automatisch starten soll.
OnDemandMatchAppEnabled garantiert die automatische Aktivierung, aber nicht, dass iOS den Tunnel sofort trennt, wenn die zugewiesene App geschlossen wird. Das System kann die Verbindung zur Wiederverwendung aufrechterhalten; die App-Regeln begrenzen weiterhin, welche Apps Verkehr durch den Tunnel senden dürfen.
Eine passende On-Demand-Trennregel steuert, unter welchen Netzwerkbedingungen der Tunnel umgangen wird.
Apps zuweisen
iOS, iPadOS und visionOS
Installieren Sie jede Ziel-App als verwaltete App und weisen Sie ihr dieselbe VPNUUID zu, die im AppLayerVPN-Payload verwendet wird. Das Betriebssystem erstellt für jede passende verwaltete App-Zuweisung eine App-Regel.
Safari ist ein Sonderfall: Apple verwendet SafariDomains, um die Websites auszuwählen, die den Tunnel verwenden. Mit einer allgemeinen Zuordnung können nicht alle Apple-System-Apps durch ein VPN pro App geleitet werden.
Zuweisung ersetzen oder entfernen
Unter iOS, iPadOS und visionOS ist die App-zu-VPN-Beziehung ein Attribut der verwalteten App und vom AppLayerVPN-Konfigurationsprofil getrennt. Wenn Sie nur das VPN-Profil ersetzen oder entfernen, wird die vorhandene VPNUUID-Beziehung einer App daher nicht gelöscht.
Wenn sich eine Zuweisung ändert, muss der MDM-Dienst die ApplicationAttributes der Ziel-App aktualisieren, sodass die alte VPNUUID nicht mehr vorhanden ist. Zeigt die MDM-Konsole die Zuweisung als entfernt an, Vylos listet die App aber weiterhin auf, senden oder aktualisieren Sie die Installations- oder Konfigurationszuweisung dieser verwalteten App erneut.
Manche MDM-Produkte nennen diese Aktion Neu installieren, Aktualisieren oder Installationsbefehl erneut senden. Entfernen Sie nicht das VPN-Profil, nur um eine veraltete App-Regel auszublenden.
Vylos zeigt die Regeln an, die das Betriebssystem aktuell meldet. Keine Apps zugewiesen erscheint erst, nachdem Apple das Attribut der verwalteten App und die daraus entstandene App-Regel entfernt hat.
Sofern der MDM-Dienst Apples Abfrage ManagedApplicationAttributes anbietet, kann die Administration damit prüfen, ob das Gerät für die App weiterhin eine VPNUUID meldet.
macOS
Verteilen Sie neben dem AppLayerVPN-Payload ein Payload vom Typ com.apple.vpn.managed.appmapping. Jede Zuordnung enthält die Bundle-ID, die Signierungskennung und die Designated Requirement der Ziel-App sowie die passende VPNUUID.
Verwenden Sie das optionale Array MatchTools, wenn nur ausgewählte Hilfsprogramme, die von einer App gestartet werden, das VPN verwenden sollen. So kann beispielsweise ein signiertes Befehlszeilenprogramm, das aus Terminal gestartet wird, zugeordnet werden, ohne jede Terminal-Verbindung zuzuordnen.
Nicht unterstützte Providertypen
Vylos unterstützt ProviderType=app-proxy nicht. Dieser Typ benötigt einen separaten Provider und Server zur Weiterleitung von Verbindungen. Vylos überträgt WireGuard-IP-Pakete stattdessen über ProviderType=packet-tunnel.
Vylos stellt auch nicht Apples integrierte IPsec- oder IKEv2-Implementierungen bereit. Profile für diese Protokolle verwenden die integrierten VPN-Provider des Betriebssystems statt der Vylos-Erweiterung.
Die Plattformregeln und Payloadfelder von Apple finden Sie in der AppLayerVPN-Payloadreferenz, im Payload für App-Zuordnungen, in der Referenz zu ApplicationAttributes, in der ManagedApplicationAttributes-Abfrage und im Leitfaden zum VPN-Verkehrsrouting.