Configurer le VPN par app
Déployez le payload Apple com.apple.vpn.managed.applayer avec ProviderType=packet-tunnel afin qu’Apple sélectionne le trafic des apps attribuées et que Vylos le transporte par WireGuard.
Portée du fournisseur
Vylos prend en charge AppLayerVPN au moyen de son fournisseur de tunnel de paquets WireGuard. Il ne contient aucun fournisseur App Proxy, IPsec ou IKEv2.
Un profil qui sélectionne ProviderType=app-proxy nécessite une autre implémentation VPN et n’est pas pris en charge par Vylos.
Étapes de déploiement
- Créez un profil de tunnel de paquets AppLayerVPN à partir de Déployer avec des profils
.mobileconfig. - Donnez au profil un
VPNUUIDunique et activezOnDemandMatchAppEnabledsi le trafic des apps attribuées doit le démarrer automatiquement. - Distribuez le profil VPN par MDM ou installez-le directement pour les tests.
- Utilisez le MDM pour installer chaque app cible en tant qu’app gérée et lui attribuer le même
VPNUUID. - Ouvrez Vylos et vérifiez que le tunnel géré indique Par app et les identifiants d’app attendus.
- Ouvrez une app attribuée et vérifiez que son trafic utilise WireGuard, tandis qu’une app non attribuée reste en dehors du tunnel.
L’installation directe du profil peut créer l’entrée VPN, mais seul le MDM peut créer des attributions d’apps en production.
Répartition des responsabilités
- Le profil de configuration installe le tunnel AppLayerVPN, par MDM ou par installation directe du fichier
.mobileconfig. - Le MDM attribue le
VPNUUIDdu profil aux apps gérées et remplace ou supprime ces attributions. L’installation directe du profil ne peut pas créer seule des associations app-VPN en production. - Le système d’exploitation Apple crée les règles d’app source, évalue les correspondances d’app et de domaine, démarre le tunnel à la demande et transmet uniquement le trafic correspondant au fournisseur.
- Vylos présente le VPN appartenant au profil comme un tunnel géré en lecture seule et transporte son trafic par WireGuard.
- Le serveur WireGuard reçoit des paquets WireGuard ordinaires. Il ne nécessite aucune implémentation de serveur propre à AppLayerVPN.
Le système d’exploitation applique l’attribution de l’app avant que le trafic correspondant atteigne Vylos. Cette décision de routage est automatique et la configuration du serveur WireGuard reste identique à celle d’un tunnel couvrant tout l’appareil.
Vylos ne crée, ne modifie et ne supprime aucune association d’app en production. Les tunnels AppLayerVPN sont aussi exclus des raccourcis Siri, car leur cycle de vie appartient au MDM et aux réglages Apple.
Ce que Vylos affiche
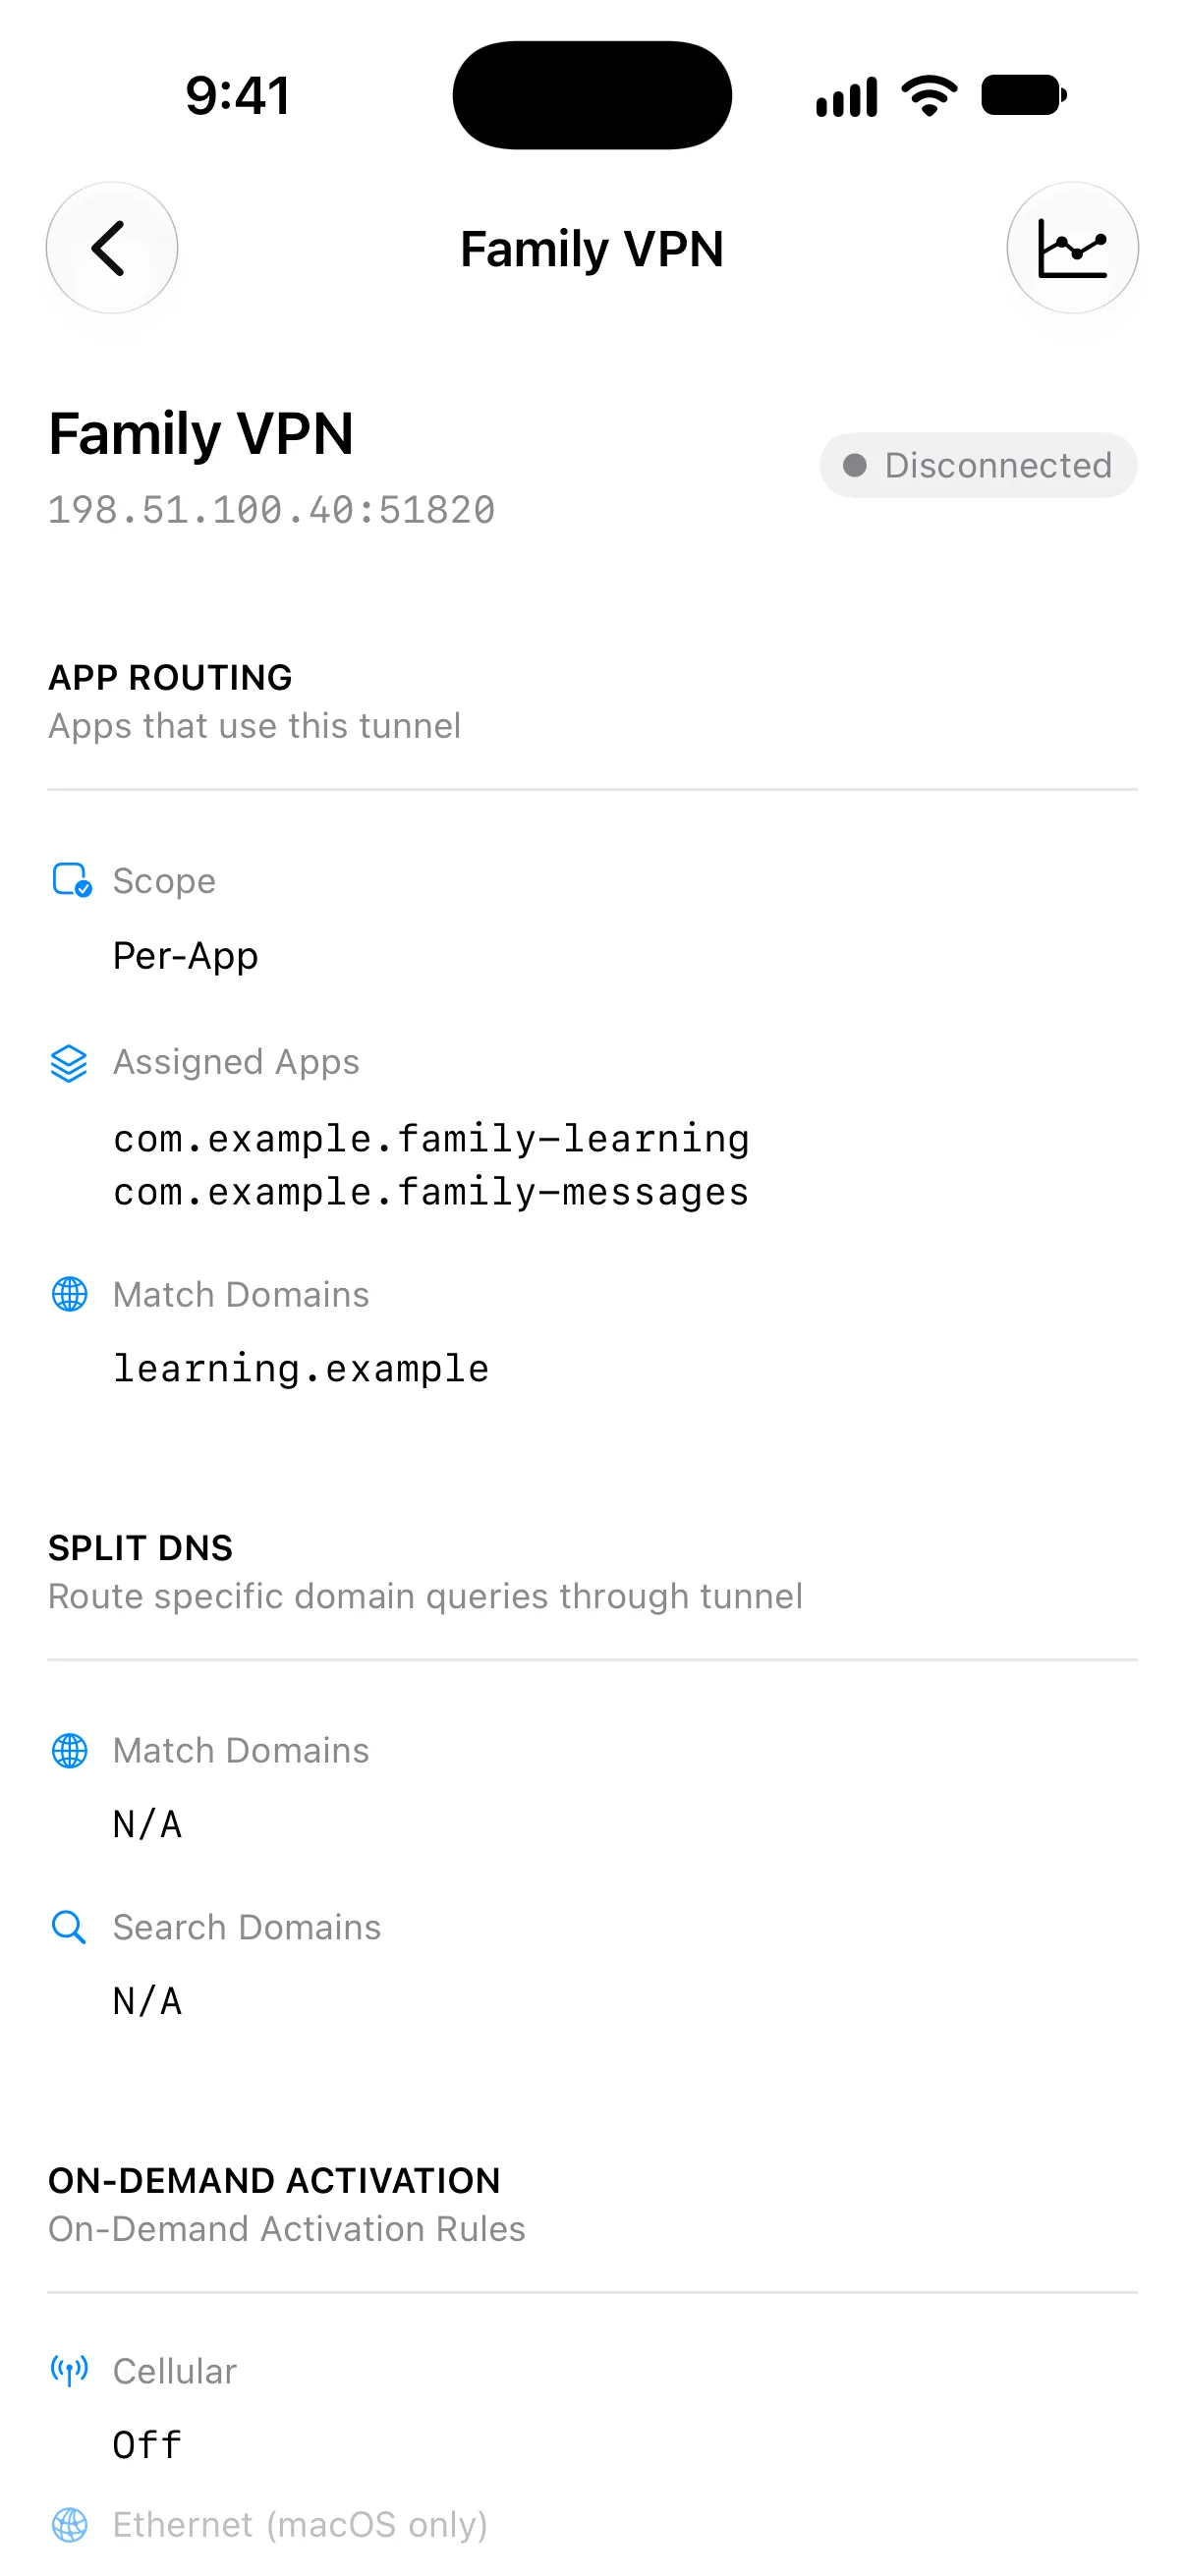
Chaque écran de détail d’un tunnel contient une section Routage des apps en lecture seule :
- Un tunnel AppLayerVPN indique Par app et répertorie les identifiants de signature communiqués par Apple pour les apps attribuées par MDM. Lorsqu’une règle contient des filtres de destination, Vylos affiche également ses domaines de correspondance. Les identifiants comme
com.example.corporate-apppeuvent apparaître tels quels, car Apple n’expose pas le nom d’affichage de chaque app. - Un tunnel de paquets conventionnel fondé sur l’IP de destination indique Tout l’appareil et Toutes les apps. Cela signifie que le trafic admissible de l’appareil suit les routes du tunnel, et non que Vylos a inspecté ou énuméré toutes les apps en cours d’exécution.
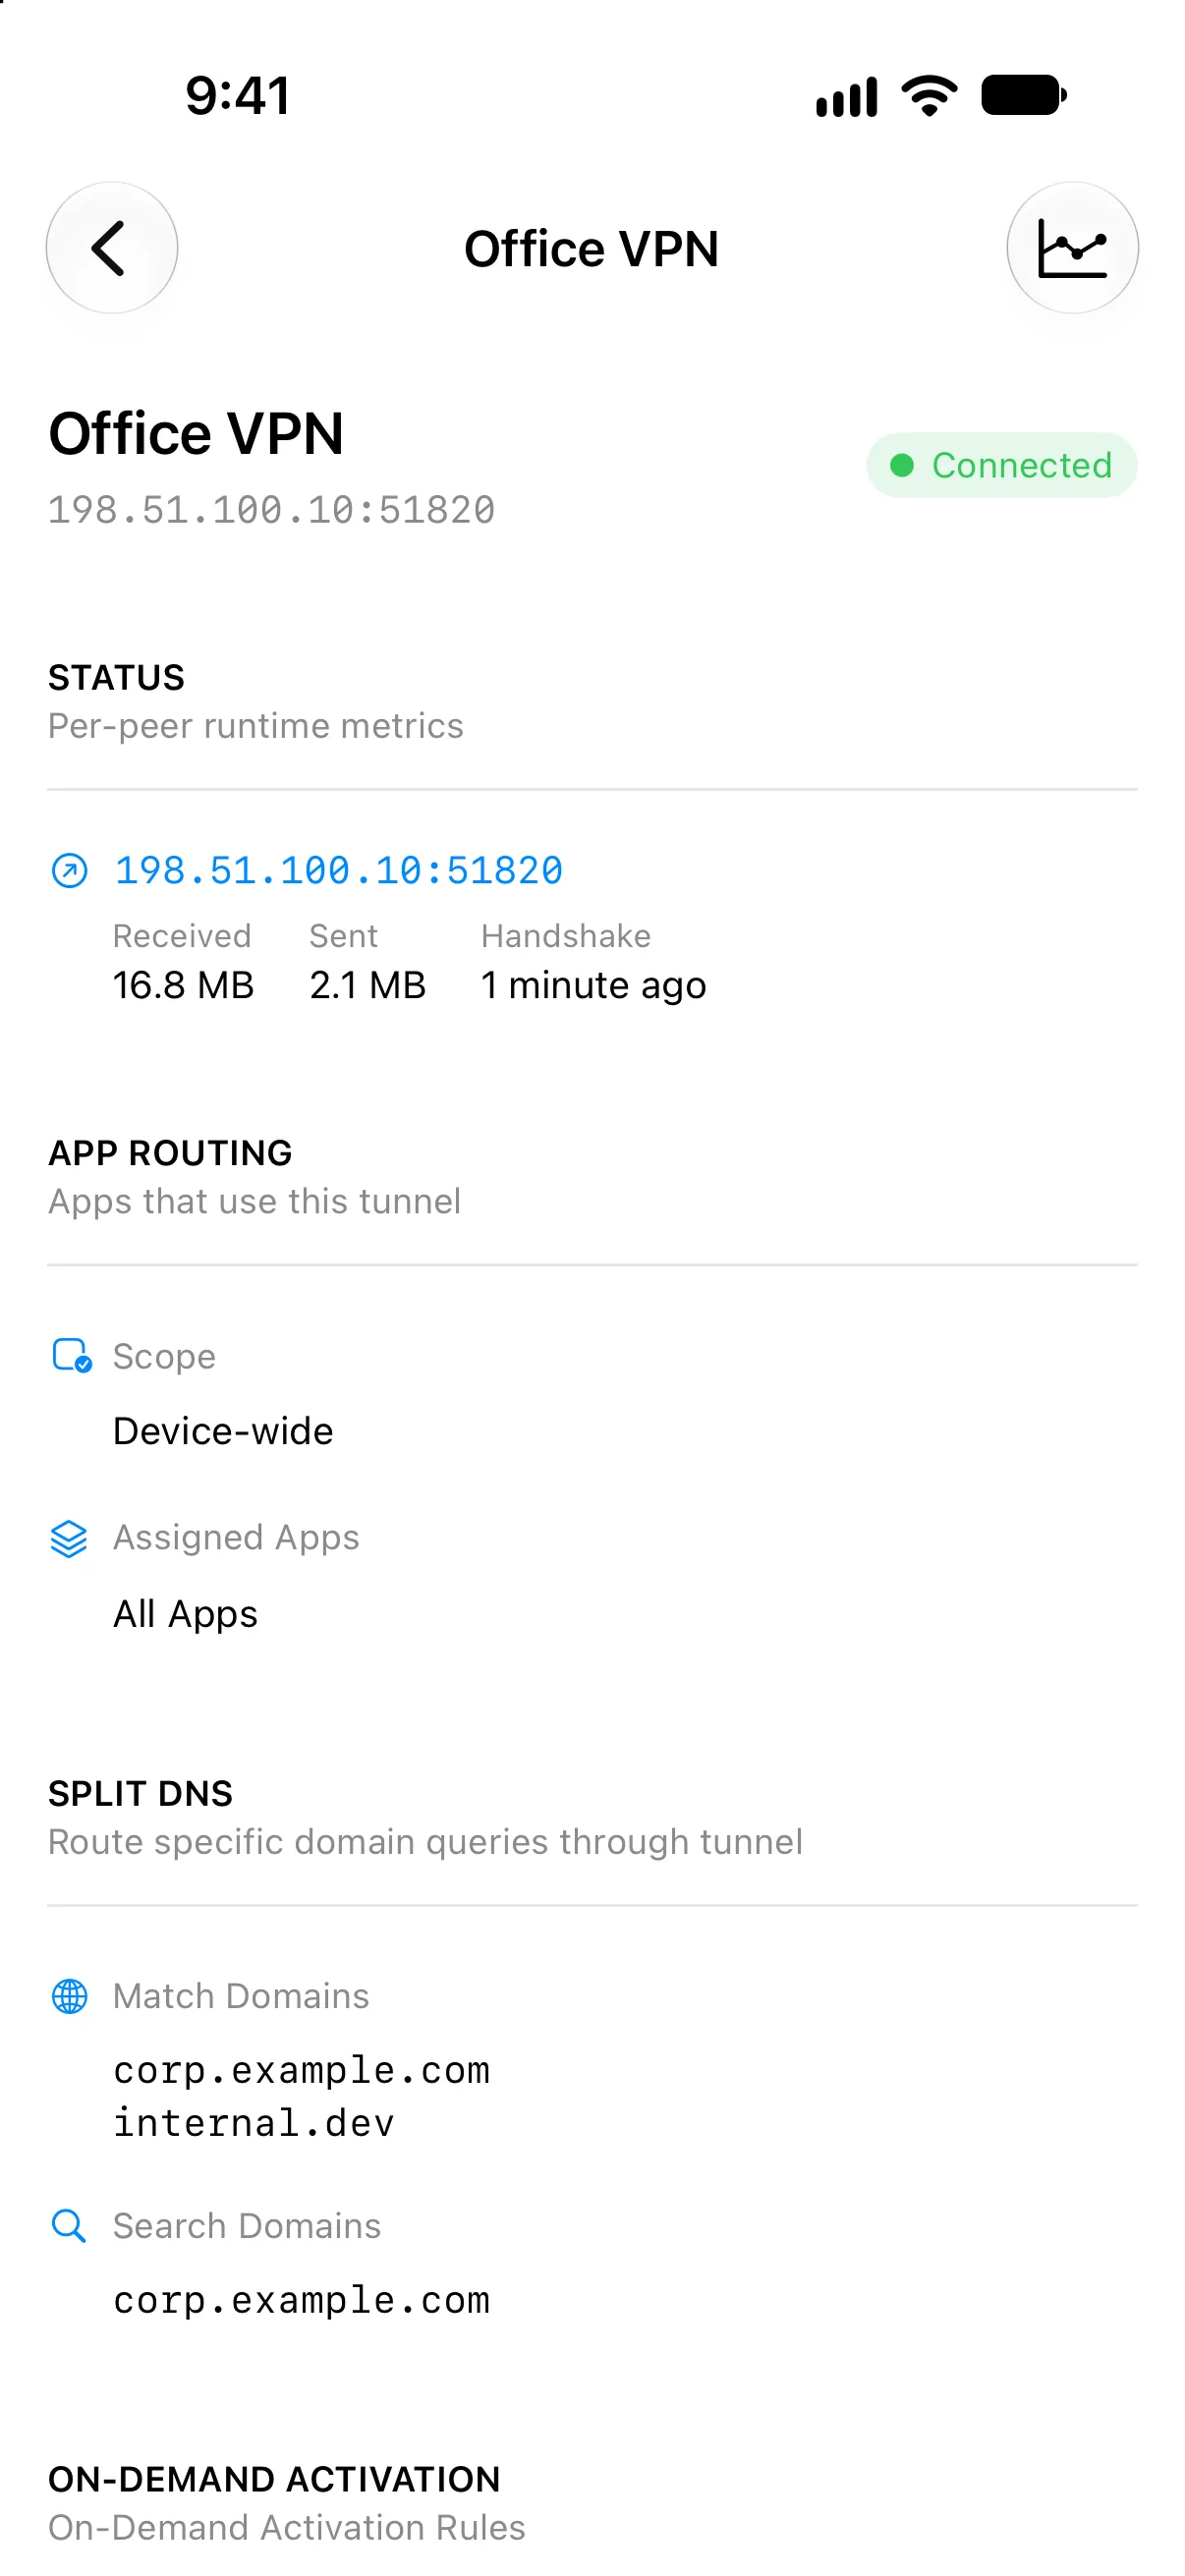
L’API de tunnel de paquets d’Apple n’expose pas de liste fiable des processus pour un VPN couvrant tout l’appareil. Vylos ne peut donc pas afficher les apps précises qui utilisent un VPN ordinaire et ne déduit pas cette liste des compteurs de trafic.
Fonctions de tunnel de paquets prises en charge
Les fonctions AppLayerVPN suivantes s’appliquent au chemin de tunnel de paquets de Vylos :
- Associations
VPNUUIDpour les apps gérées par MDM. - Activation automatique avec
OnDemandMatchAppEnabledlorsqu’une app attribuée commence à communiquer sur le réseau. - Routage par app source fourni par le système d’exploitation Apple.
AssociatedDomains,ExcludedDomainsetSafariDomains, sous réserve des exigences de plateforme et d’association de domaine d’Apple.SMBDomainset champs de domaine propres aux services sur les plateformes Apple qui les proposent.- Règles de déconnexion à la demande qui indiquent au système d’exploitation quand les apps correspondantes doivent contourner le tunnel.
- État Vylos en lecture seule, dernière négociation WireGuard, compteurs de trafic, historique de bande passante, journaux et intitulés de notification du tunnel géré obtenu.
- Identifiants de signature d’app et domaines de correspondance en lecture seule communiqués par le système d’exploitation.
Apple évalue les règles d’app et de domaine avant que les paquets atteignent Vylos. Ces champs du profil restent donc gérés par le MDM et n’apparaissent pas comme règles à la demande modifiables dans Vylos.
Créer le profil VPN
Créez le payload AppLayerVPN à partir de la référence des profils .mobileconfig. Cette page est la source de référence pour les identifiants de fournisseur Vylos, le VPNUUID, le transport de la configuration WireGuard et l’exemple complet de profil.
Définissez OnDemandMatchAppEnabled sur true lorsque le trafic d’une app attribuée doit démarrer automatiquement le tunnel.
OnDemandMatchAppEnabled garantit l’activation automatique, mais pas qu’iOS déconnecte immédiatement le tunnel lorsque l’app attribuée se ferme. Le système peut maintenir la connexion pour la réutiliser, mais les règles d’app continuent de limiter les apps autorisées à y envoyer du trafic.
Une règle de déconnexion à la demande correspondante contrôle le contournement du tunnel selon les conditions réseau.
Attribuer des apps
iOS, iPadOS et visionOS
Installez chaque app cible en tant qu’app gérée et attribuez-lui le même VPNUUID que celui du payload AppLayerVPN. Le système d’exploitation crée une règle d’app pour chaque attribution d’app gérée correspondante.
Safari est un cas particulier : Apple utilise SafariDomains pour sélectionner les sites qui utilisent le tunnel. Une association générale ne peut pas envoyer toutes les apps système Apple par un VPN par app.
Remplacer ou supprimer une attribution
Sous iOS, iPadOS et visionOS, la relation app-VPN est un attribut de l’app gérée distinct du profil de configuration AppLayerVPN. Le simple remplacement ou retrait du profil VPN n’efface donc pas la relation VPNUUID existante d’une app.
Lorsqu’une attribution change, le service MDM doit mettre à jour les ApplicationAttributes de l’app cible afin que l’ancien VPNUUID ne soit plus présent. Si la console MDM indique que l’attribution est supprimée, mais que Vylos répertorie encore l’app, renvoyez ou mettez à jour l’attribution d’installation ou de configuration de cette app gérée.
Certains produits MDM appellent cette action Réinstaller, Mettre à jour ou Renvoyer la commande d’installation. Ne supprimez pas le profil VPN dans le seul but de masquer une règle d’app obsolète.
Vylos affiche les règles que le système d’exploitation communique actuellement. Aucune app attribuée apparaît uniquement après la suppression par Apple de l’attribut d’app gérée et de la règle d’app qui en résulte.
Un administrateur peut utiliser la requête Apple ManagedApplicationAttributes, si le service MDM l’expose, pour vérifier si l’appareil communique encore un VPNUUID pour l’app.
macOS
Déployez un payload com.apple.vpn.managed.appmapping avec le payload AppLayerVPN. Chaque association fournit l’identifiant de paquet, l’identifiant de signature, l’exigence désignée et le VPNUUID correspondant de l’app cible.
Utilisez le tableau facultatif MatchTools lorsque seuls certains outils auxiliaires lancés par une app doivent utiliser le VPN. Un administrateur peut, par exemple, associer un outil signé en ligne de commande lancé depuis Terminal sans associer toutes les connexions de Terminal.
Types de fournisseurs non pris en charge
Vylos ne prend pas en charge ProviderType=app-proxy, qui nécessite un fournisseur et un serveur distincts pour transférer les flux. Vylos transporte plutôt les paquets IP WireGuard au moyen de ProviderType=packet-tunnel.
Vylos ne fournit pas non plus les implémentations IPsec ou IKEv2 intégrées d’Apple. Les profils de ces protocoles utilisent les fournisseurs VPN intégrés du système d’exploitation plutôt que l’extension Vylos.
Pour les règles de plateforme et les champs de payload Apple, consultez la référence du payload AppLayerVPN, le payload d’association d’apps, la référence des réglages ApplicationAttributes, la requête ManagedApplicationAttributes et le guide de routage du trafic VPN.