Configurar la VPN por app
Despliega el payload com.apple.vpn.managed.applayer de Apple con ProviderType=packet-tunnel para que Apple seleccione el tráfico de las aplicaciones asignadas y Vylos lo transporte a través de WireGuard.
Alcance del proveedor
Vylos admite AppLayerVPN mediante su proveedor de túnel de paquetes WireGuard. No incluye un proveedor de proxy de app, IPsec ni IKEv2.
Un perfil que seleccione ProviderType=app-proxy necesita otra implementación de VPN y no es compatible con Vylos.
Pasos de despliegue
- Crea un perfil AppLayerVPN de túnel de paquetes siguiendo Desplegar con perfiles
.mobileconfig. - Asigna al perfil una
VPNUUIDúnica y activaOnDemandMatchAppEnabledsi el tráfico de las apps asignadas debe iniciarlo automáticamente. - Entrega el perfil VPN mediante MDM o instálalo directamente para realizar pruebas.
- Utiliza el MDM para instalar cada app de destino como gestionada y asígnale la misma
VPNUUID. - Abre Vylos y comprueba que el túnel gestionado muestre Por app y los identificadores de aplicación esperados.
- Abre una app asignada y verifica que su tráfico utilice WireGuard mientras una app no asignada permanece fuera del túnel.
La instalación directa del perfil puede crear la entrada VPN, pero solo un MDM puede crear asignaciones de apps para producción.
Reparto de responsabilidades
- El perfil de configuración instala el túnel AppLayerVPN, mediante MDM o instalando directamente el archivo
.mobileconfig. - El MDM asigna la
VPNUUIDdel perfil a las apps gestionadas y sustituye o elimina esas asignaciones. La instalación directa del perfil no puede crear por sí sola asignaciones de apps a VPN para producción. - El sistema operativo de Apple crea las reglas de las aplicaciones de origen, evalúa las coincidencias de apps y dominios, inicia el túnel bajo demanda y envía al proveedor únicamente el tráfico coincidente.
- Vylos muestra la VPN gestionada por el perfil como túnel gestionado de solo lectura y transporta su tráfico mediante WireGuard.
- El servidor WireGuard recibe paquetes WireGuard normales. No necesita una implementación de servidor específica para AppLayerVPN.
El sistema operativo aplica la asignación de la app antes de que el tráfico coincidente llegue a Vylos. Esta decisión de enrutamiento es automática y la configuración del servidor WireGuard no cambia respecto a un túnel para todo el dispositivo.
Vylos no crea, modifica ni elimina asignaciones de aplicaciones para producción. También excluye los túneles AppLayerVPN de los Atajos de Siri porque su ciclo de vida pertenece al MDM y a los ajustes de Apple.
Lo que muestra Vylos
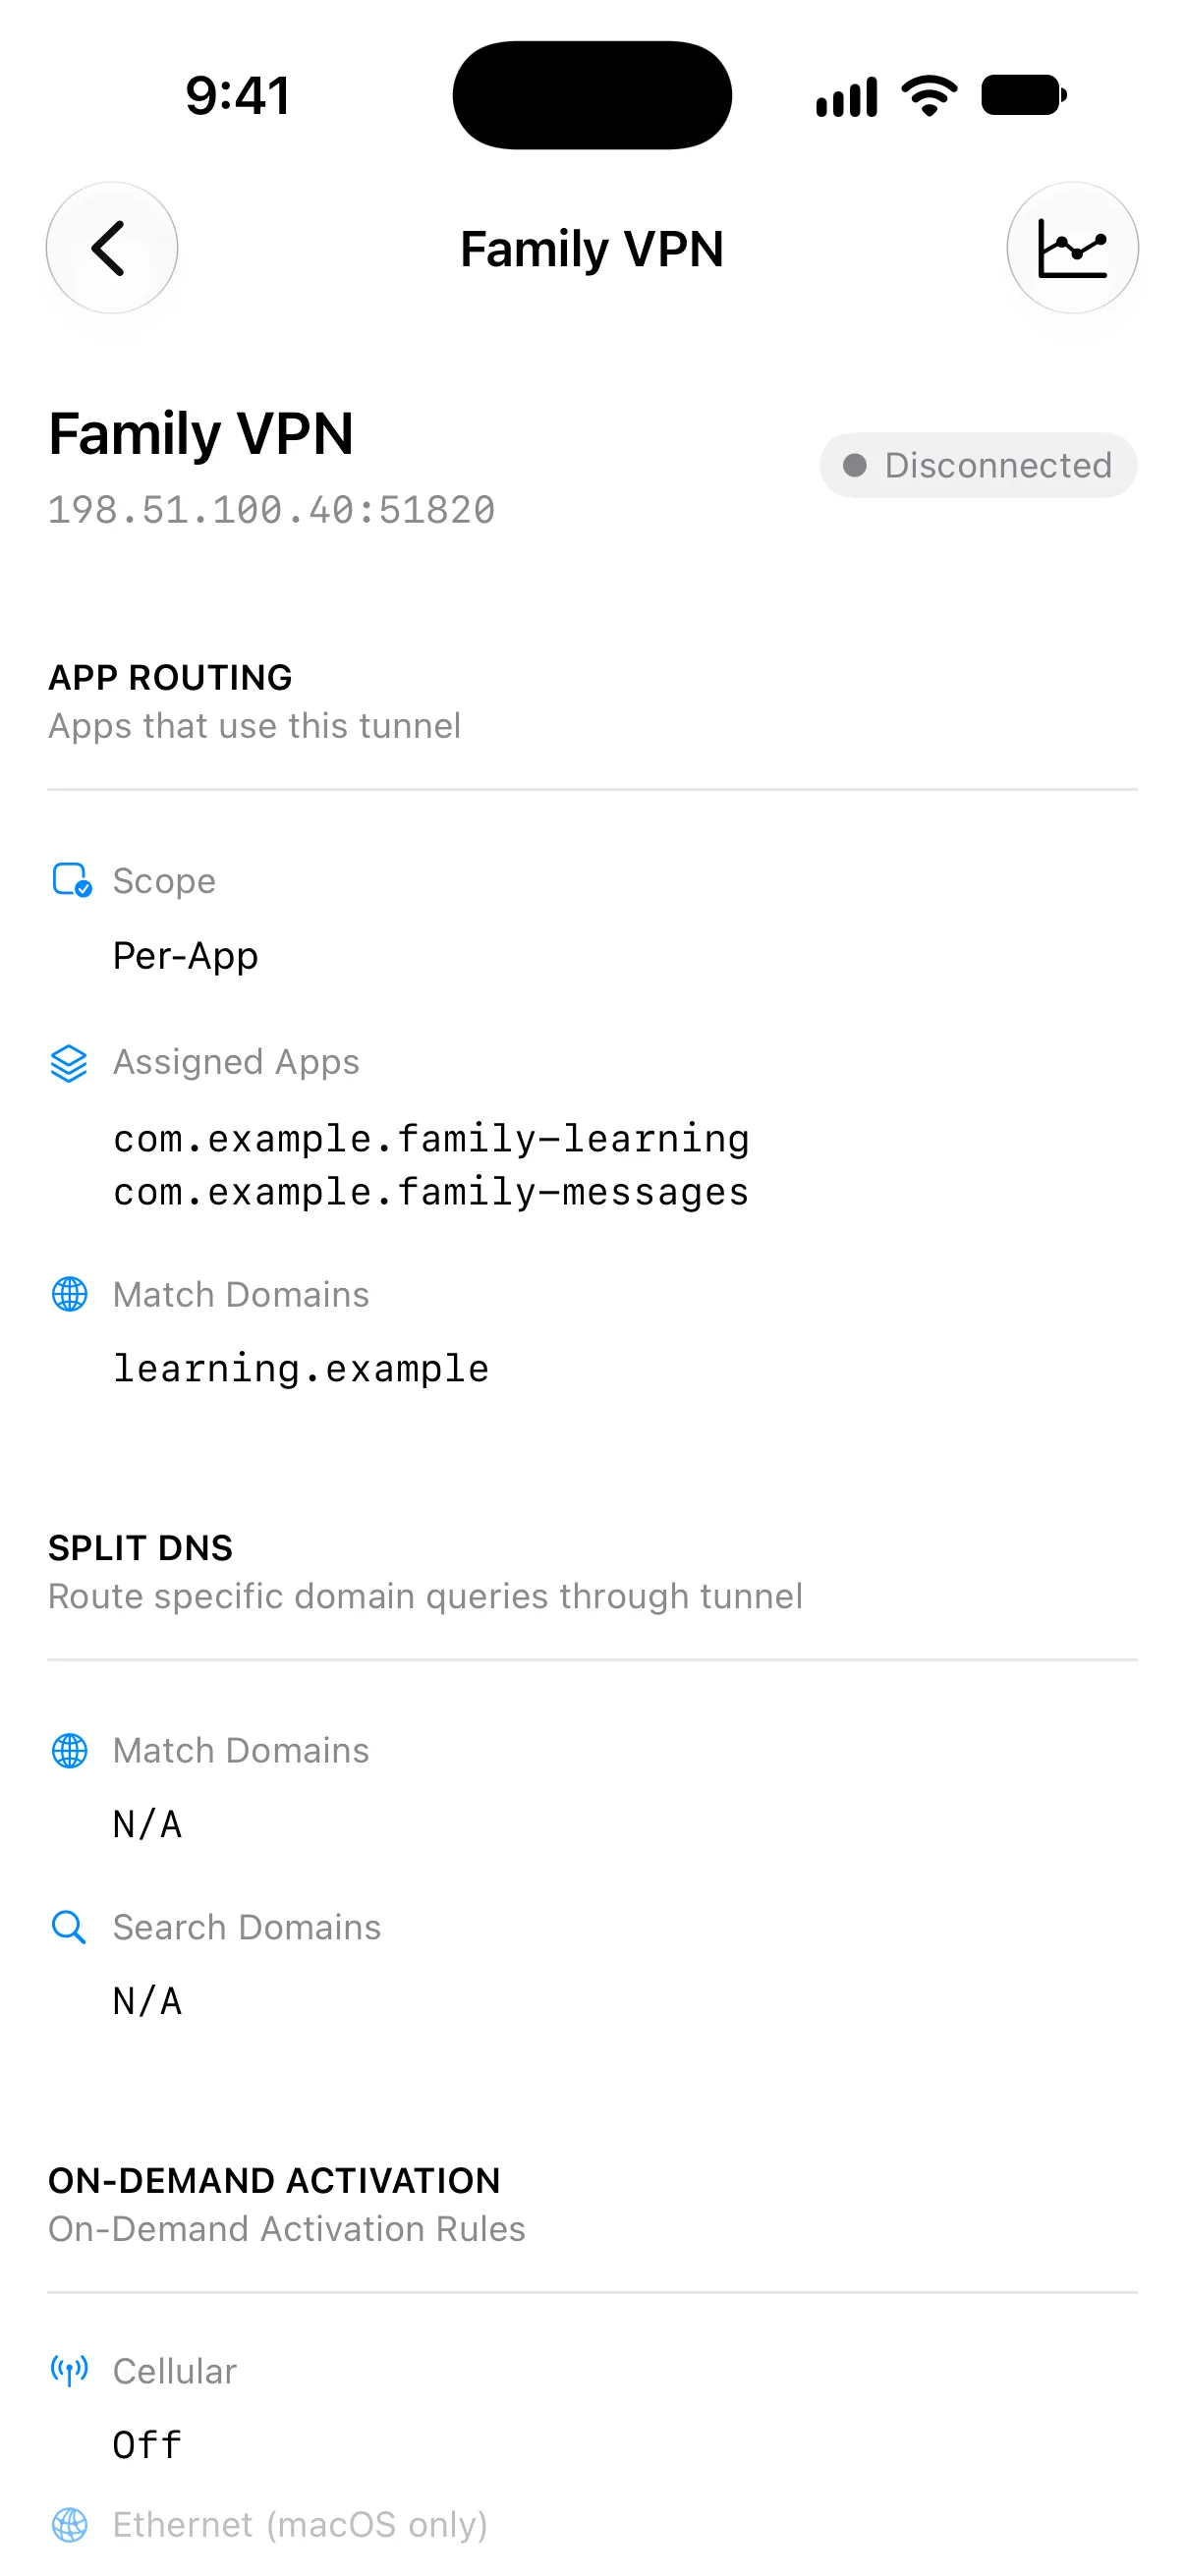
La vista de detalles de cada túnel incluye una sección Enrutamiento de apps de solo lectura:
- Un túnel AppLayerVPN muestra Por app y enumera los identificadores de firma que Apple comunica para las aplicaciones asignadas mediante MDM. Si una regla contiene filtros de destino, Vylos también muestra sus dominios de coincidencia. Los identificadores como
com.example.corporate-apppueden aparecer literalmente porque Apple no expone el nombre visible de todas las apps. - Un túnel de paquetes convencional basado en IP de destino muestra Todo el dispositivo y Todas las apps. Esto significa que el tráfico admisible del dispositivo sigue las rutas del túnel, no que Vylos haya inspeccionado o enumerado todas las aplicaciones en ejecución.
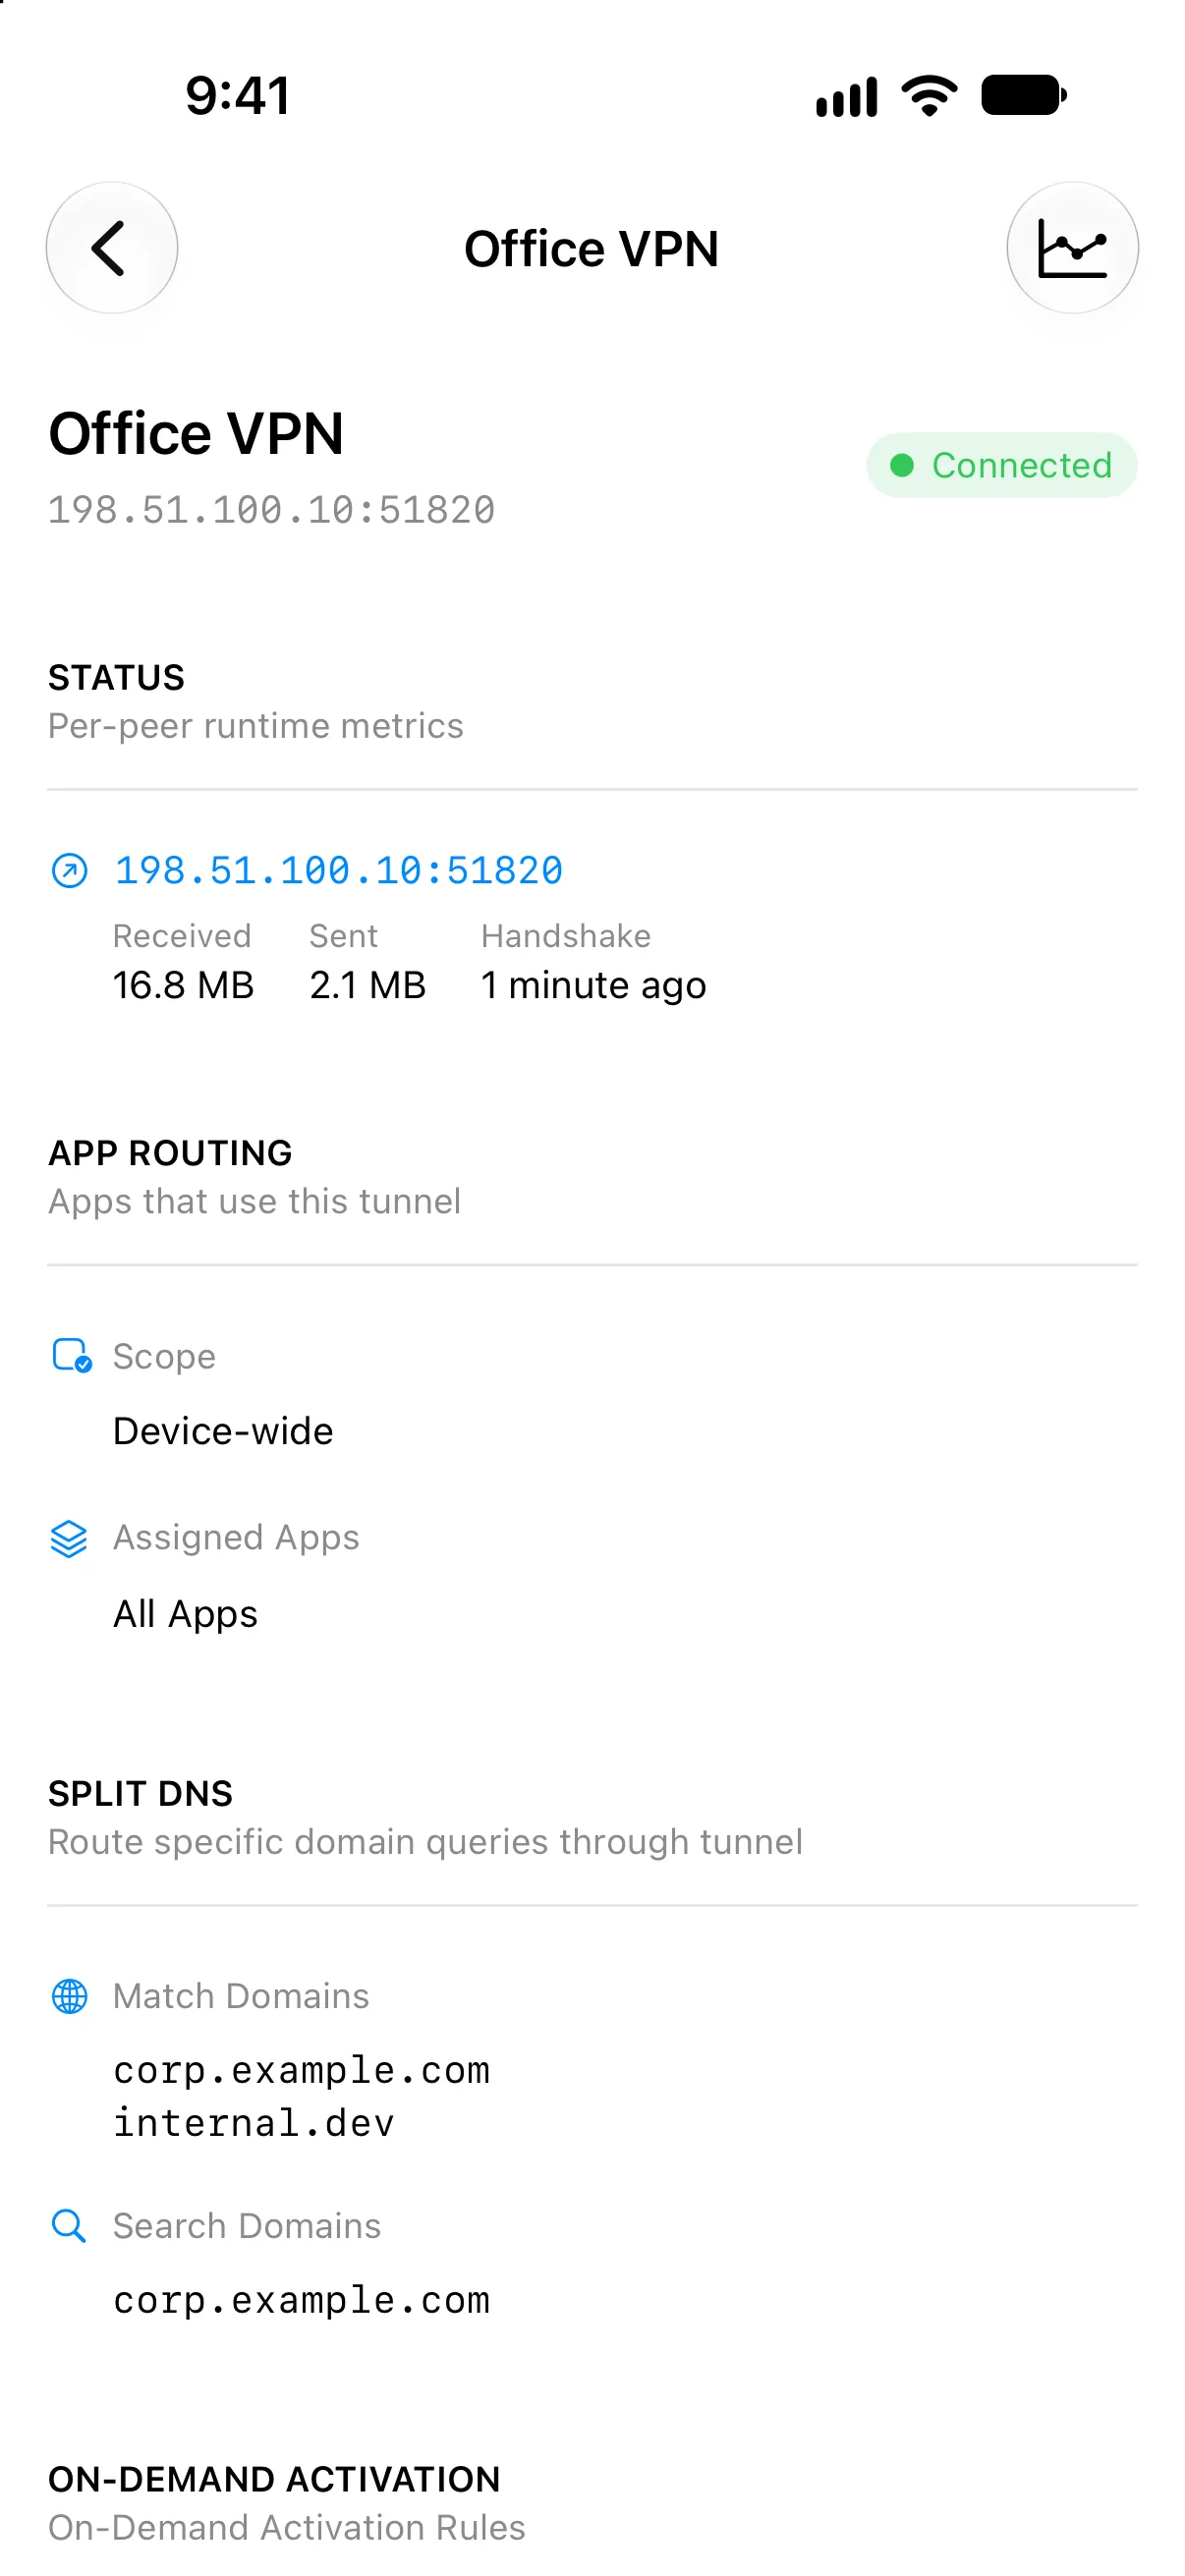
La API de túnel de paquetes de Apple no expone una lista fiable de procesos para una VPN de todo el dispositivo. Por ello, Vylos no puede mostrar qué aplicaciones concretas están utilizando una VPN convencional ni deduce esa lista a partir de los contadores de tráfico.
Funciones compatibles del túnel de paquetes
Las siguientes funciones de AppLayerVPN se aplican a la ruta de túnel de paquetes de Vylos:
- Asociaciones
VPNUUIDpara aplicaciones gestionadas mediante MDM. - Activación automática mediante
OnDemandMatchAppEnabledcuando una app asignada inicia comunicaciones de red. - Enrutamiento por aplicación de origen proporcionado por el sistema operativo de Apple.
AssociatedDomains,ExcludedDomainsySafariDomains, sujetos a los requisitos de plataforma y asociación de dominios de Apple.SMBDomainsy campos de dominio específicos de servicios en las plataformas Apple donde estén disponibles.- Reglas de desconexión bajo demanda que indican al sistema operativo cuándo las aplicaciones coincidentes deben omitir el túnel.
- Estado de solo lectura en Vylos, handshake de WireGuard actual, contadores de tráfico, historial de ancho de banda, registros y nombres de notificaciones del túnel gestionado resultante.
- Identificadores de firma de aplicaciones y dominios de coincidencia de solo lectura comunicados por el sistema operativo.
Apple evalúa las reglas de aplicaciones y dominios antes de que los paquetes lleguen a Vylos. Por tanto, estos campos del perfil siguen perteneciendo al MDM y no aparecen como reglas bajo demanda editables en Vylos.
Crear el perfil VPN
Crea el payload AppLayerVPN a partir de la referencia de perfiles .mobileconfig. Esa página es la fuente canónica de los identificadores de proveedor de Vylos, la VPNUUID, el transporte de la configuración WireGuard y el ejemplo completo del perfil.
Establece OnDemandMatchAppEnabled en true cuando el tráfico de una app asignada deba iniciar el túnel automáticamente.
OnDemandMatchAppEnabled garantiza la activación automática, pero no que iOS cierre el túnel inmediatamente al cerrar la app asignada. El sistema puede mantenerlo conectado para reutilizarlo, aunque las reglas de apps siguen limitando qué aplicaciones pueden enviar tráfico por él.
Una regla de desconexión bajo demanda coincidente controla cuándo se omite el túnel según las condiciones de red.
Asignar aplicaciones
iOS, iPadOS y visionOS
Instala cada aplicación de destino como app gestionada y asígnale la misma VPNUUID que utiliza el payload AppLayerVPN. El sistema operativo crea una regla de aplicación por cada asignación de app gestionada coincidente.
Safari es un caso especial: Apple utiliza SafariDomains para seleccionar los sitios que usan el túnel. Una asignación general no puede enviar todas las apps del sistema de Apple a través de una VPN por app.
Sustituir o eliminar una asignación
En iOS, iPadOS y visionOS, la relación entre la app y la VPN es un atributo de la aplicación gestionada independiente del perfil de configuración AppLayerVPN. Por eso, sustituir o eliminar únicamente el perfil VPN no borra la relación VPNUUID existente de una app.
Cuando cambia una asignación, el servicio MDM debe actualizar los ApplicationAttributes de la app de destino para que la VPNUUID anterior deje de estar presente. Si la consola MDM muestra que la asignación se ha eliminado, pero Vylos sigue mostrando la aplicación, vuelve a enviar o actualizar la asignación de instalación o configuración de esa app gestionada.
Algunos productos MDM denominan esta acción Reinstalar, Actualizar o Reenviar comando de instalación. No elimines el perfil VPN solo para ocultar una regla de aplicación obsoleta.
Vylos muestra las reglas que comunica el sistema operativo en ese momento. No hay apps asignadas solo aparece después de que Apple elimine el atributo de app gestionada y la regla de aplicación resultante.
Si el servicio MDM expone la consulta ManagedApplicationAttributes de Apple, un administrador puede usarla para confirmar si el dispositivo sigue comunicando una VPNUUID para la aplicación.
macOS
Despliega un payload com.apple.vpn.managed.appmapping junto con el payload AppLayerVPN. Cada asignación proporciona el identificador de paquete, el identificador de firma, el requisito designado y la VPNUUID coincidente de la aplicación de destino.
Utiliza el array opcional MatchTools cuando solo deban usar la VPN determinadas herramientas auxiliares iniciadas por una aplicación. Por ejemplo, un administrador puede asignar una herramienta de línea de comandos firmada que se inicia desde Terminal sin asignar todas las conexiones de Terminal.
Tipos de proveedor no compatibles
Vylos no admite ProviderType=app-proxy, que necesita un proveedor y un servidor independientes para reenviar flujos. Vylos transporta paquetes IP de WireGuard mediante ProviderType=packet-tunnel.
Vylos tampoco proporciona las implementaciones de IPsec o IKEv2 integradas de Apple. Los perfiles de esos protocolos utilizan los proveedores VPN integrados del sistema operativo, no la extensión de Vylos.
Consulta las reglas de plataforma y los campos de payload en la referencia del payload AppLayerVPN, el payload de asignación de aplicaciones, la referencia de ajustes ApplicationAttributes, la consulta ManagedApplicationAttributes y la guía de enrutamiento del tráfico VPN de Apple.