Descripción general de la implementación
Elige el canal de gestión de Apple que corresponda al comportamiento de Vylos que tu organización quiera implementar.
Tres capas de gestión independientes
Vylos admite políticas de la app, VPN para todo el dispositivo y VPN por app mediante mecanismos independientes de Apple. Se pueden implementar por separado o combinar en el mismo dispositivo gestionado.
| Objetivo | Mecanismo de Apple | Cómo llega al dispositivo |
|---|---|---|
| Controlar las restricciones y preferencias de Vylos | Configuración de apps gestionadas | El MDM asigna un diccionario de configuración a la app Vylos gestionada. |
| Instalar un túnel WireGuard para todo el dispositivo | Perfil de configuración com.apple.vpn.managed | Distribución mediante MDM o instalación directa de un archivo .mobileconfig. |
| Dirigir apps gestionadas seleccionadas por WireGuard | com.apple.vpn.managed.applayer más asignación | El MDM instala el túnel y asocia apps gestionadas con su VPNUUID; la instalación directa por sí sola no puede asignar apps. |
La configuración de apps gestionadas no es un perfil VPN, y un perfil VPN no gestiona automáticamente las preferencias de Vylos. Esta distinción evita confundir un diccionario de políticas de la app con un archivo .mobileconfig instalable.
Políticas de la app
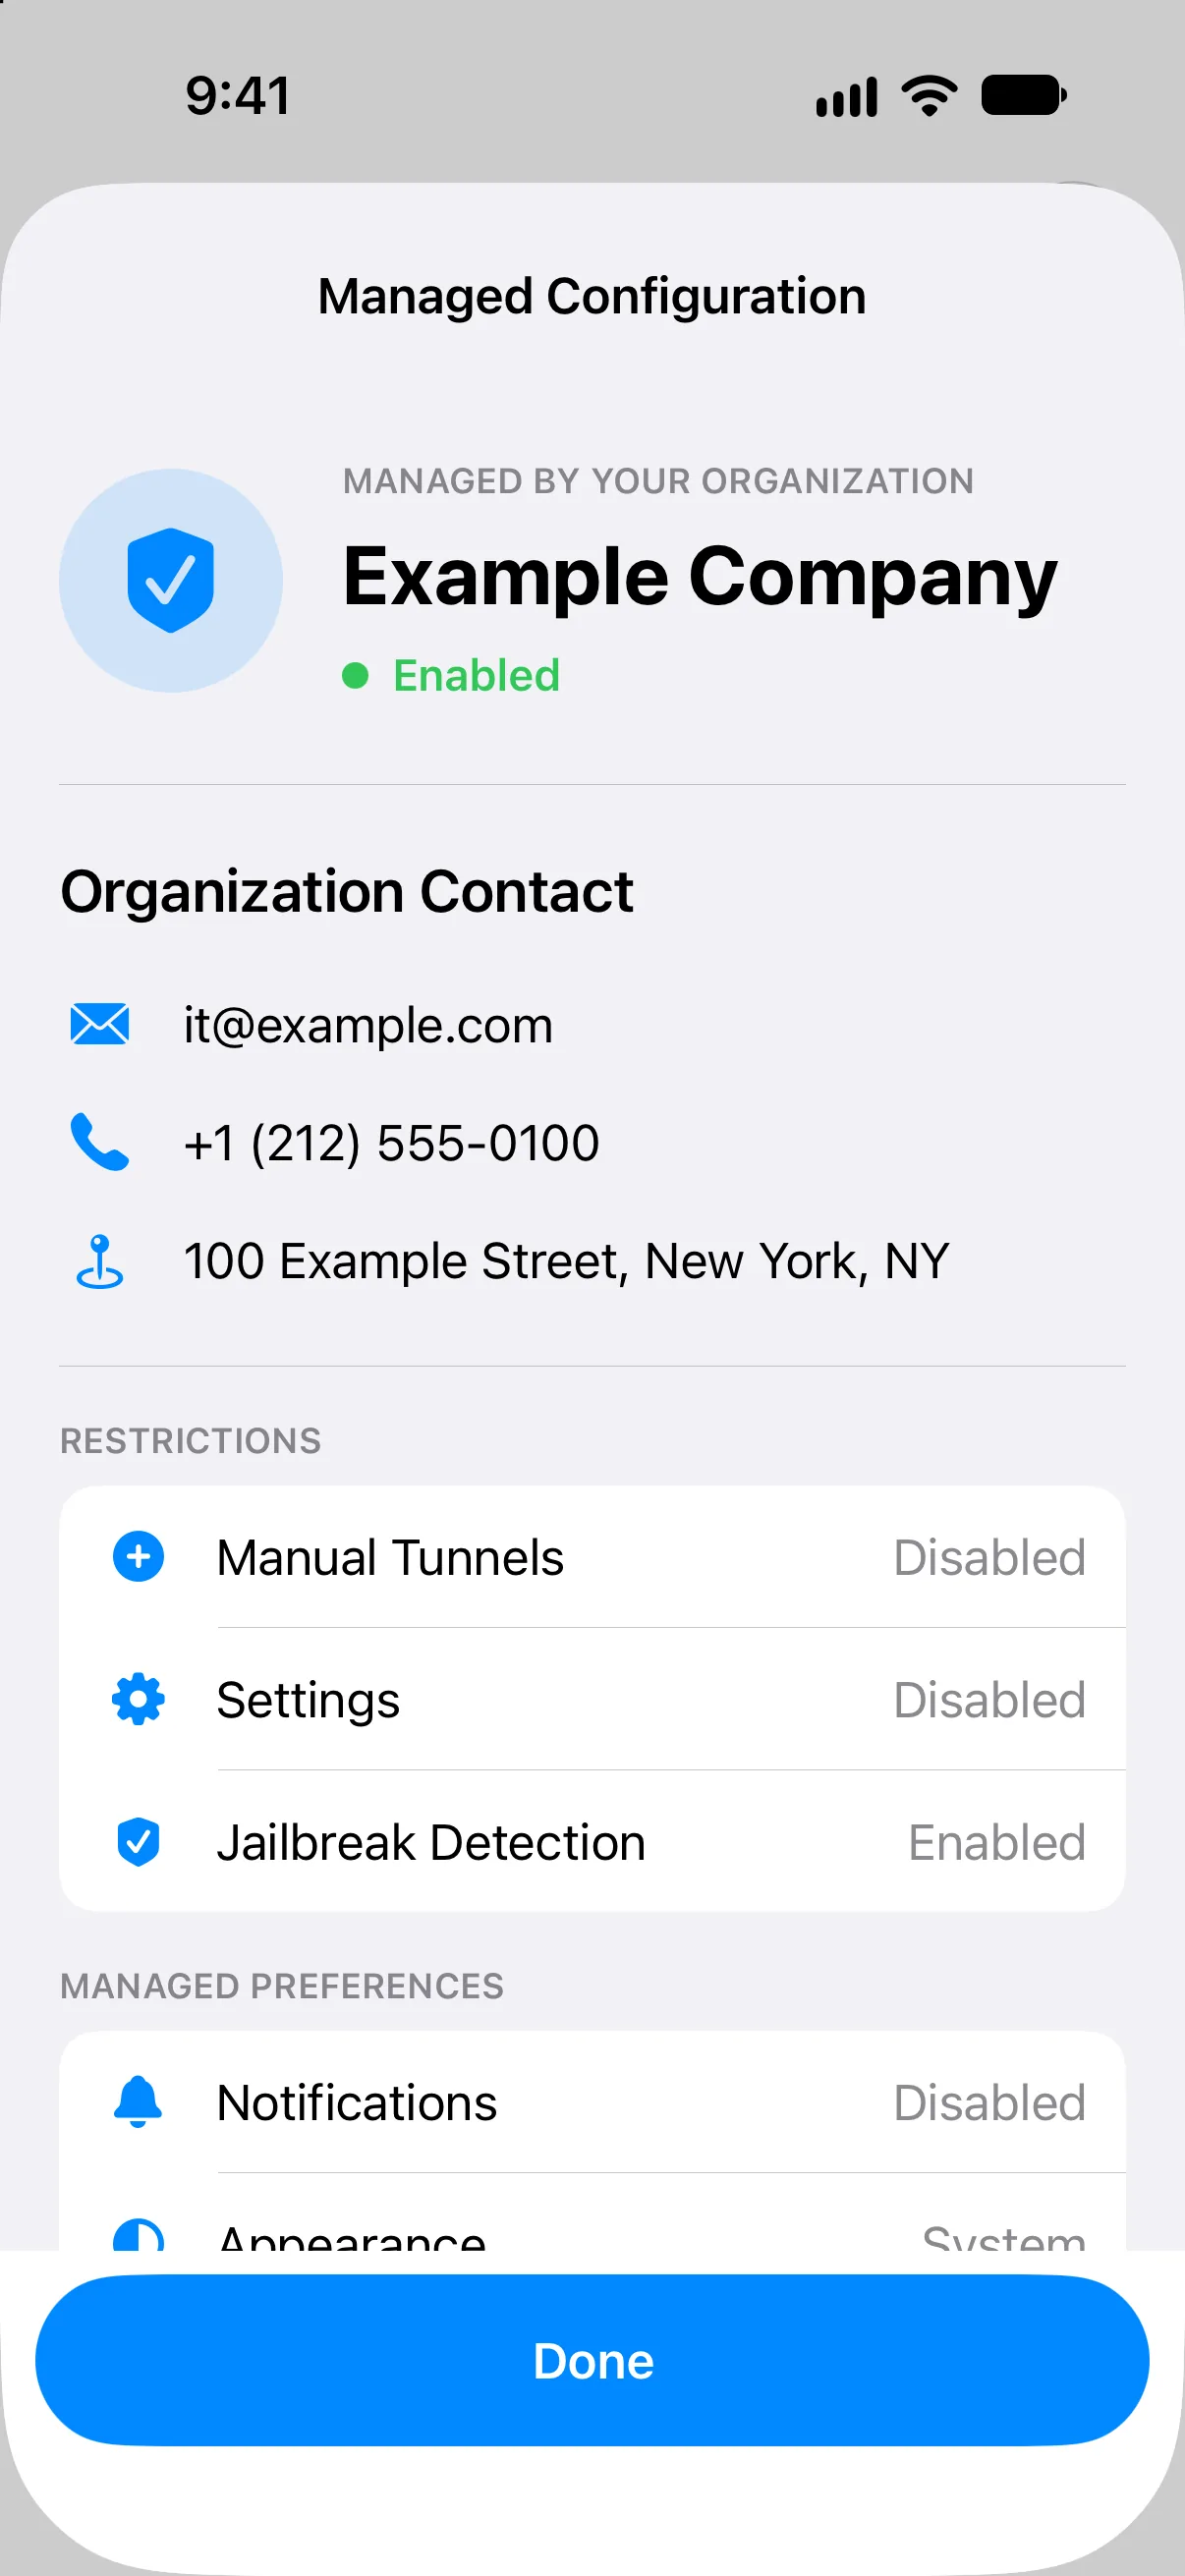
Configuración de apps gestionadas es la referencia principal de todas las claves compatibles, la interpretación de valores, la prioridad, los momentos de actualización y el diccionario de ejemplo completo. Gestionar restricciones explica el efecto visible de cada capacidad aplicada.
Cualquier diccionario gestionado que no esté vacío omite la autenticación de Bloqueo de la app de Vylos porque el acceso al dispositivo está controlado por la organización. No omite las restricciones del propio diccionario.
Cuando la configuración está activa, Vylos muestra primero los datos de contacto de la organización y, después, las restricciones y preferencias gestionadas. Los usuarios pueden revisar los valores, pero no modificarlos en Vylos.
Túneles VPN gestionados
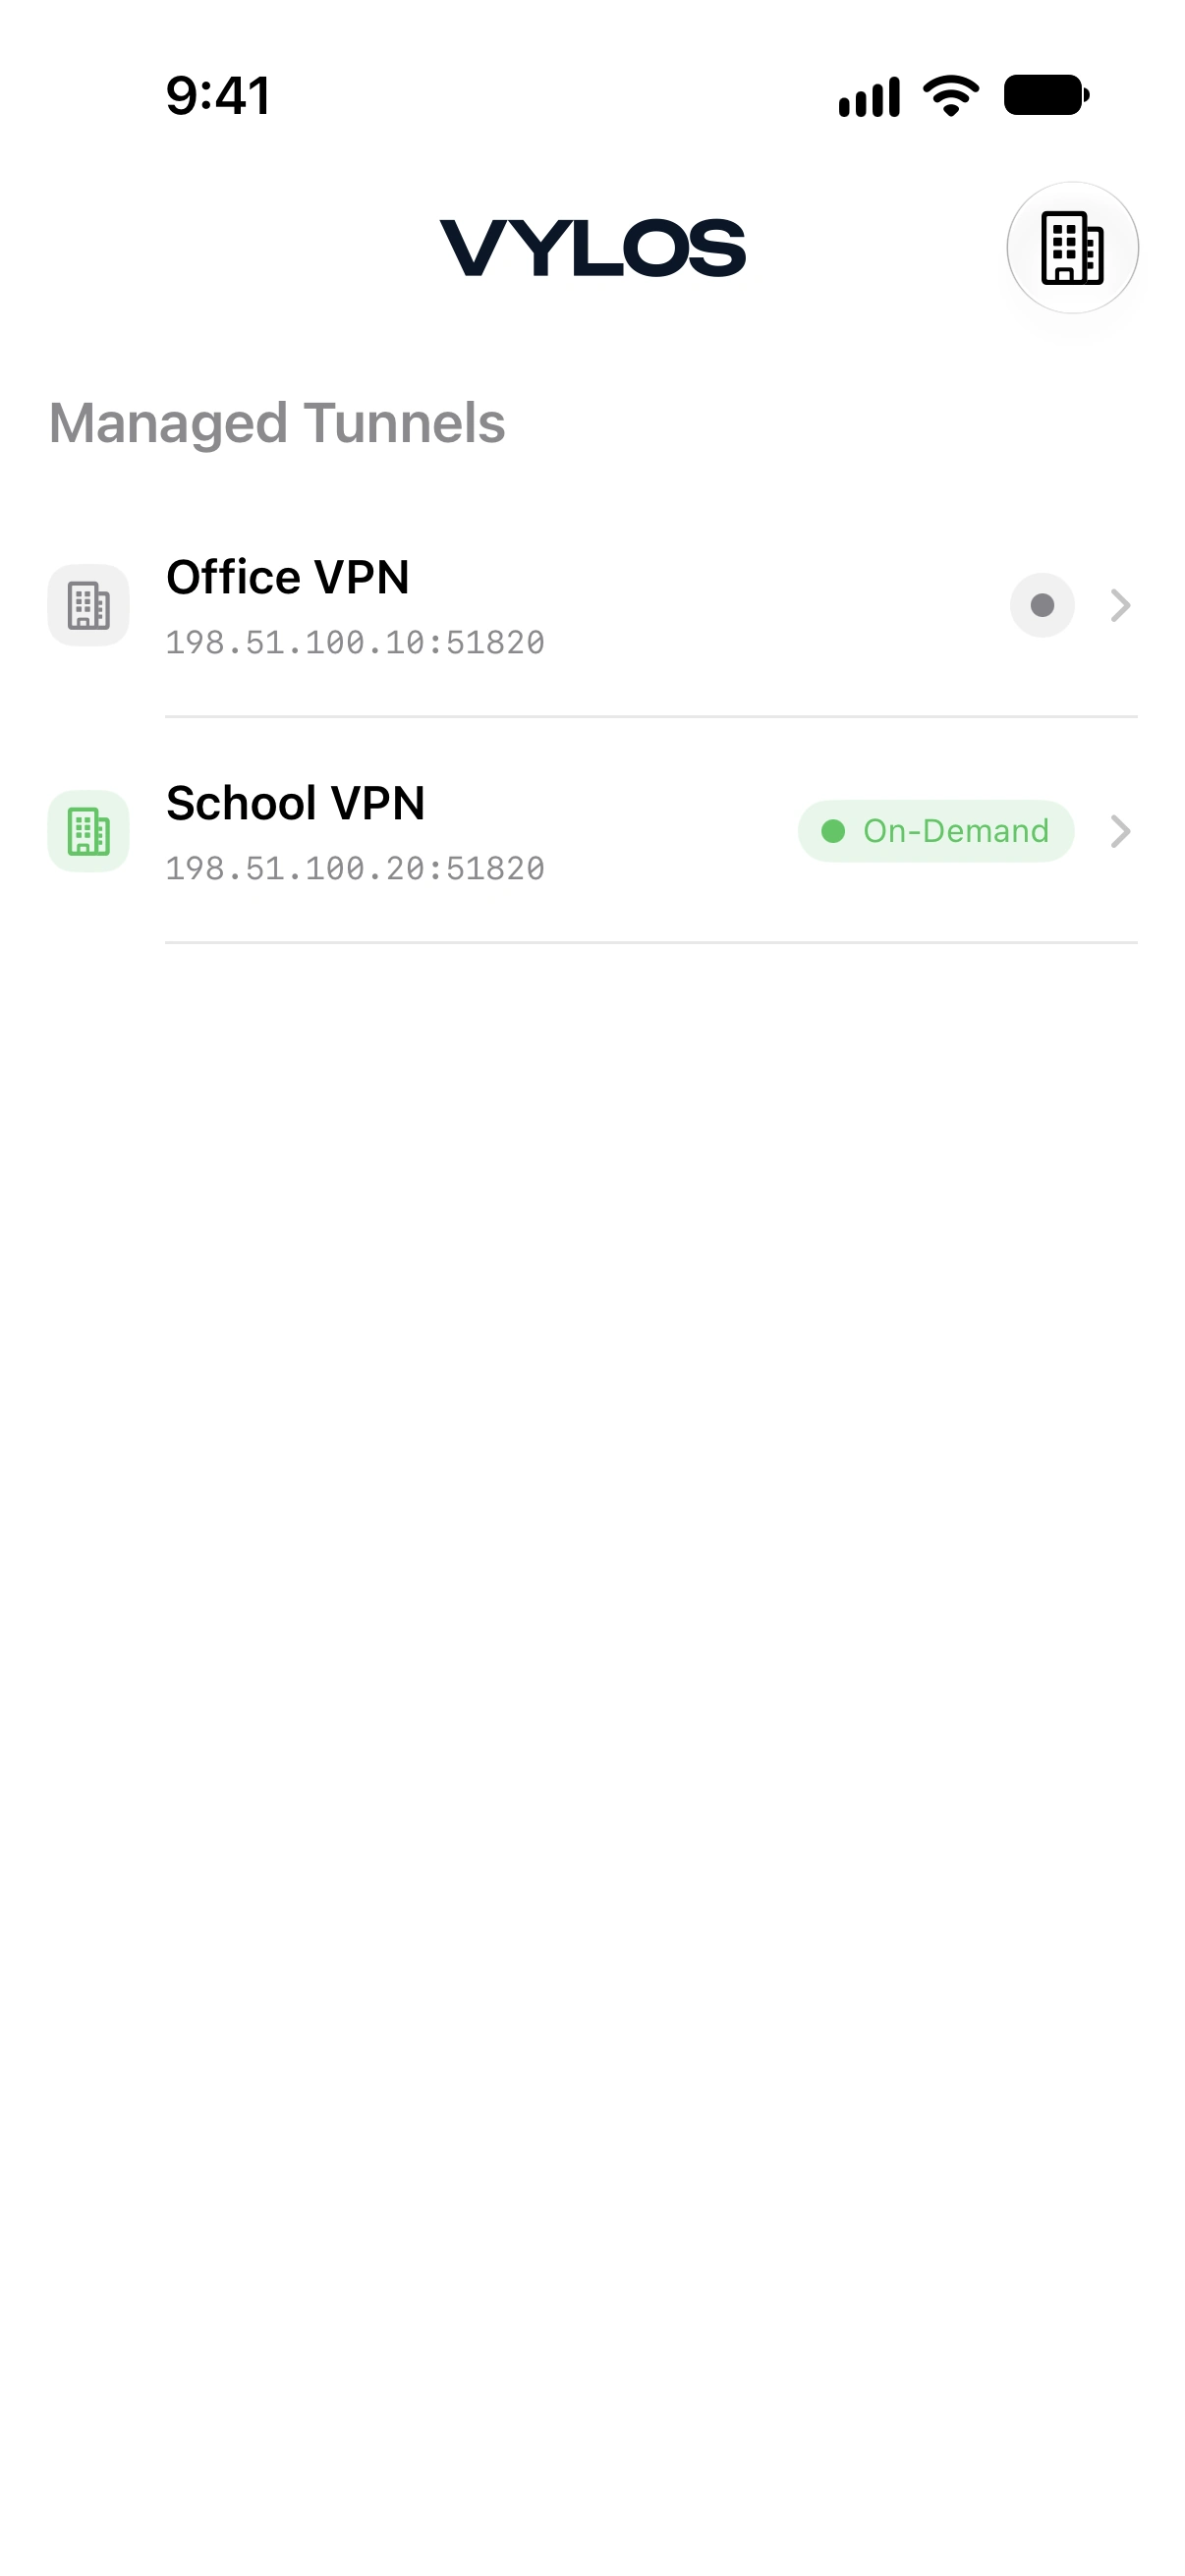
Implementar con perfiles .mobileconfig contiene los ejemplos principales de cargas útiles para todo el dispositivo y por app, incluido WgQuickConfigBase64. Implementar túneles gestionados explica cómo aparecen y se comportan en Vylos.
Vylos muestra ambos tipos de túnel en una sección propia de solo lectura. Los usuarios pueden consultar el estado, el ámbito de enrutamiento, el ancho de banda, DNS dividido y el comportamiento bajo demanda sin editar la configuración de la organización.
Enrutamiento por app
El enrutamiento por app en producción requiere asignaciones MDM de aplicaciones gestionadas en iOS, iPadOS y visionOS. macOS usa una carga útil gestionada de asociación de apps junto con el perfil AppLayerVPN. Configurar VPN por app explica las asignaciones VPNUUID, la sustitución y eliminación de aplicaciones, los campos de enrutamiento compatibles y lo que puede mostrar Vylos. Instalar el perfil sin esas asignaciones crea la entrada VPN, pero no selecciona tráfico de ninguna app.
Actualización y distribución con demora
Vylos lee la configuración de apps gestionadas al iniciarse y cuando su escena se activa o vuelve al primer plano. También busca perfiles VPN recién publicados cada dos segundos durante un máximo de 30 segundos después de volver al primer plano, ya que Apple puede publicar un perfil distribuido con una breve demora.
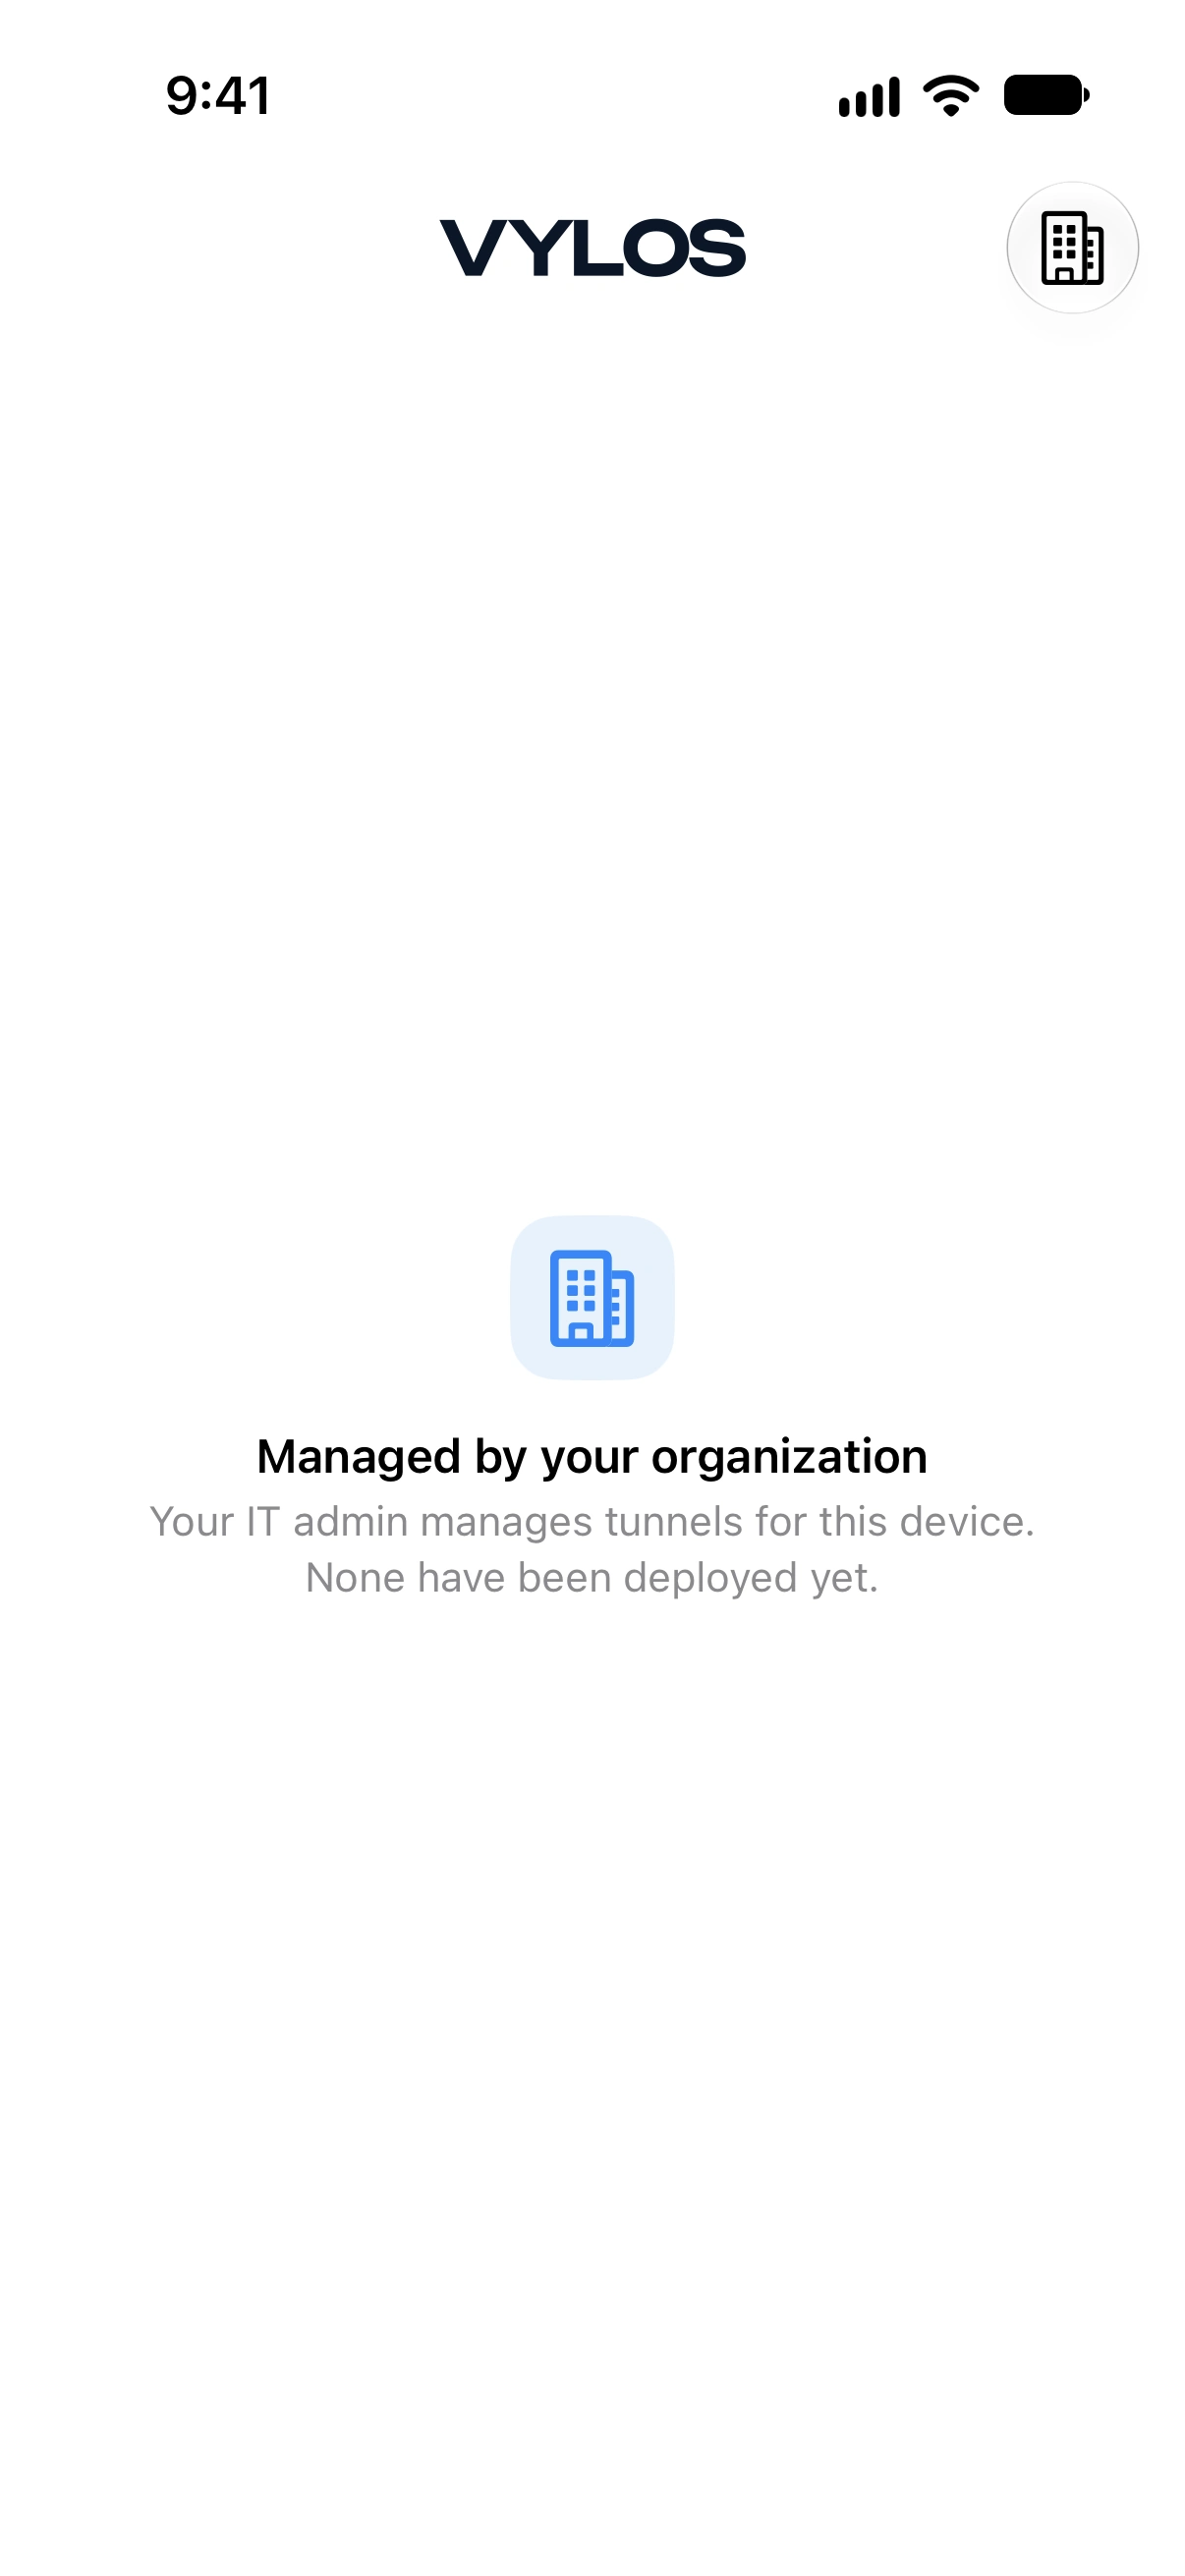
Si una política desactiva los túneles manuales pero todavía no ha llegado ninguna VPN gestionada, Inicio explica que la organización no ha asignado un túnel. No muestra el estado vacío genérico destinado a un usuario no gestionado.
Lista de comprobación de la implementación
- Instala o asigna Vylos como app gestionada cuando necesites configuración de apps gestionadas o enrutamiento por app.
- Elige VPN para todo el dispositivo o por app y crea la carga útil
.mobileconfigcorrespondiente. - Para VPN por app, asocia cada app gestionada de destino con la
VPNUUIDdel túnel. - Añade únicamente las claves de configuración de apps gestionadas que tu organización quiera controlar.
- Inicia Vylos o tráelo al primer plano y verifica los valores de la política, el túnel gestionado y el ámbito de enrutamiento que muestra.
Eliminar una asignación de app gestionada, el diccionario de configuración de la app y el perfil VPN son acciones administrativas independientes. Actualiza cada capa que hayas utilizado para que no queden políticas ni rutas de aplicaciones obsoletas en el dispositivo.