Prezentarea generală a implementării
Alege canalul de administrare Apple care corespunde comportamentului Vylos pe care organizația dorește să îl implementeze.
Trei niveluri de administrare separate
Vylos acceptă politica aplicației, VPN la nivelul dispozitivului și VPN per aplicație prin mecanisme Apple separate. Acestea pot fi implementate independent sau combinate pe același dispozitiv administrat.
| Obiectiv | Mecanism Apple | Cum ajunge pe dispozitiv |
|---|---|---|
| Controlul restricțiilor și preferințelor Vylos | Configurarea aplicațiilor administrate | MDM atribuie aplicației Vylos administrate un dicționar de configurare. |
| Instalarea unui tunel WireGuard la nivelul dispozitivului | Profil de configurare com.apple.vpn.managed | Livrare prin MDM sau instalarea directă a unui fișier .mobileconfig. |
| Rutarea aplicațiilor administrate selectate prin WireGuard | com.apple.vpn.managed.applayer plus atribuire | MDM instalează tunelul și asociază aplicațiile administrate cu VPNUUID al acestuia; instalarea directă nu poate atribui singură aplicații. |
Configurarea aplicațiilor administrate nu este un profil VPN, iar un profil VPN nu administrează automat preferințele Vylos. Această distincție previne confundarea unui dicționar de politici ale aplicației cu un fișier .mobileconfig instalabil.
Politica aplicației
Configurarea aplicațiilor administrate este referința principală pentru toate cheile acceptate, interpretarea valorilor, prioritate, momentele de actualizare și dicționarul exemplu complet. Administrarea restricțiilor explică efectul vizibil al fiecărei capacități impuse.
Orice dicționar administrat care nu este gol ocolește autentificarea Blocării aplicației Vylos, deoarece accesul la dispozitiv este controlat de organizație. Nu ocolește restricțiile din dicționar.
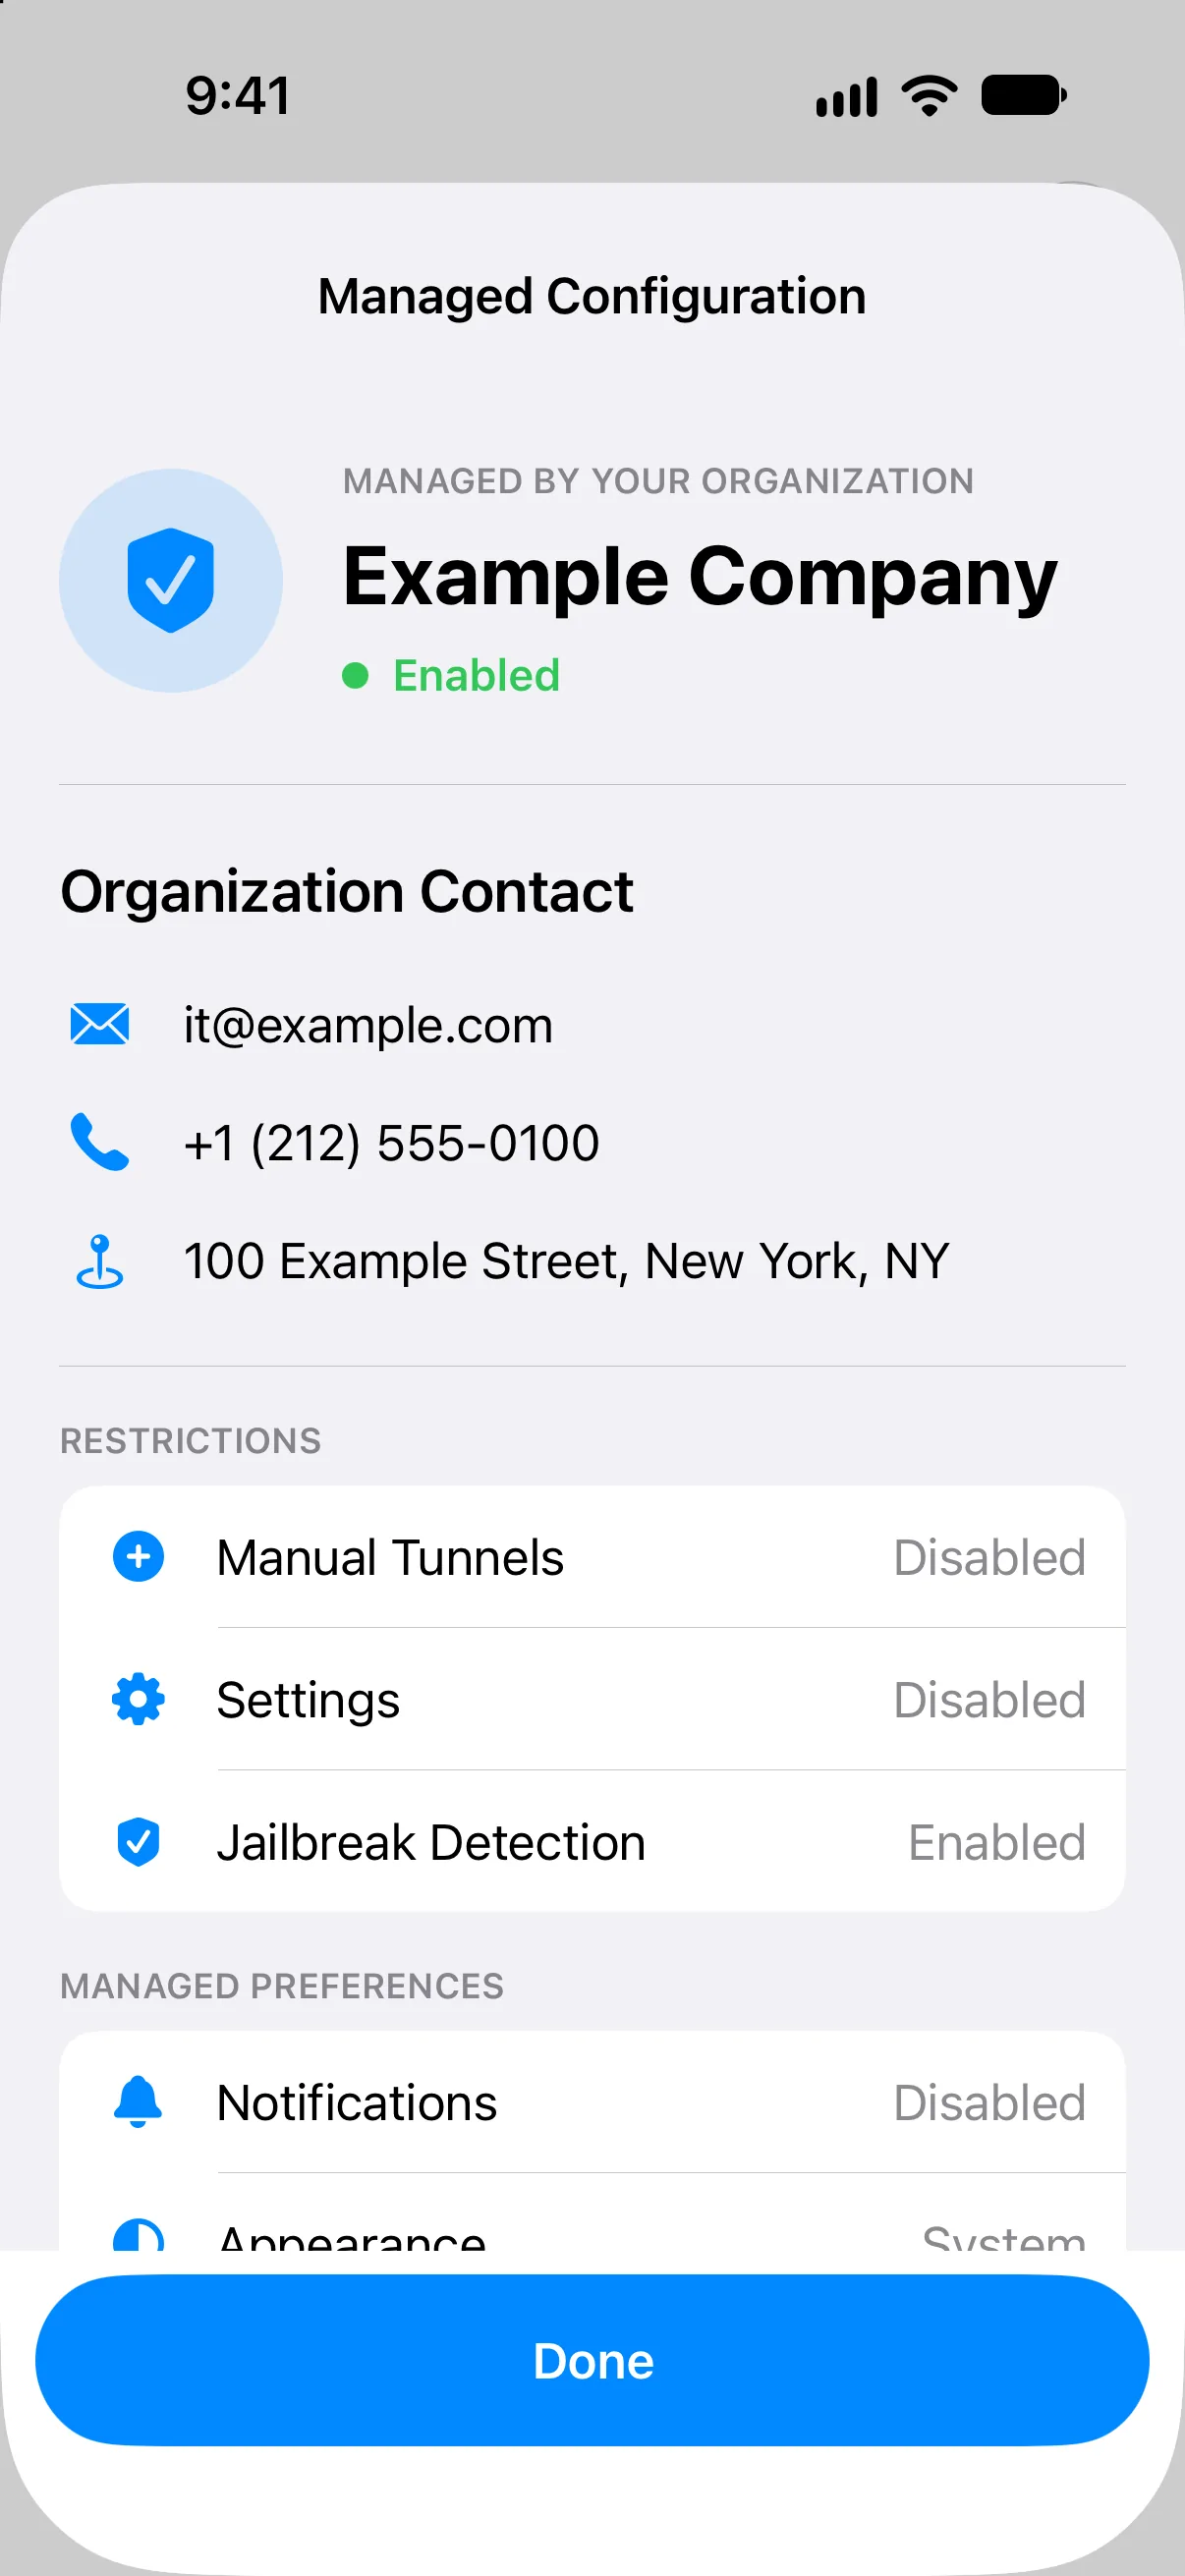
Când configurația este activă, Vylos afișează mai întâi datele de contact ale organizației, urmate de restricții și preferințe administrate. Utilizatorii pot consulta valorile, dar nu le pot modifica în Vylos.
Tuneluri VPN administrate
Implementarea cu profiluri .mobileconfig conține exemplele principale de sarcini utile la nivelul dispozitivului și per aplicație, inclusiv WgQuickConfigBase64. Implementarea tunelurilor administrate explică modul în care acestea apar și se comportă în Vylos.
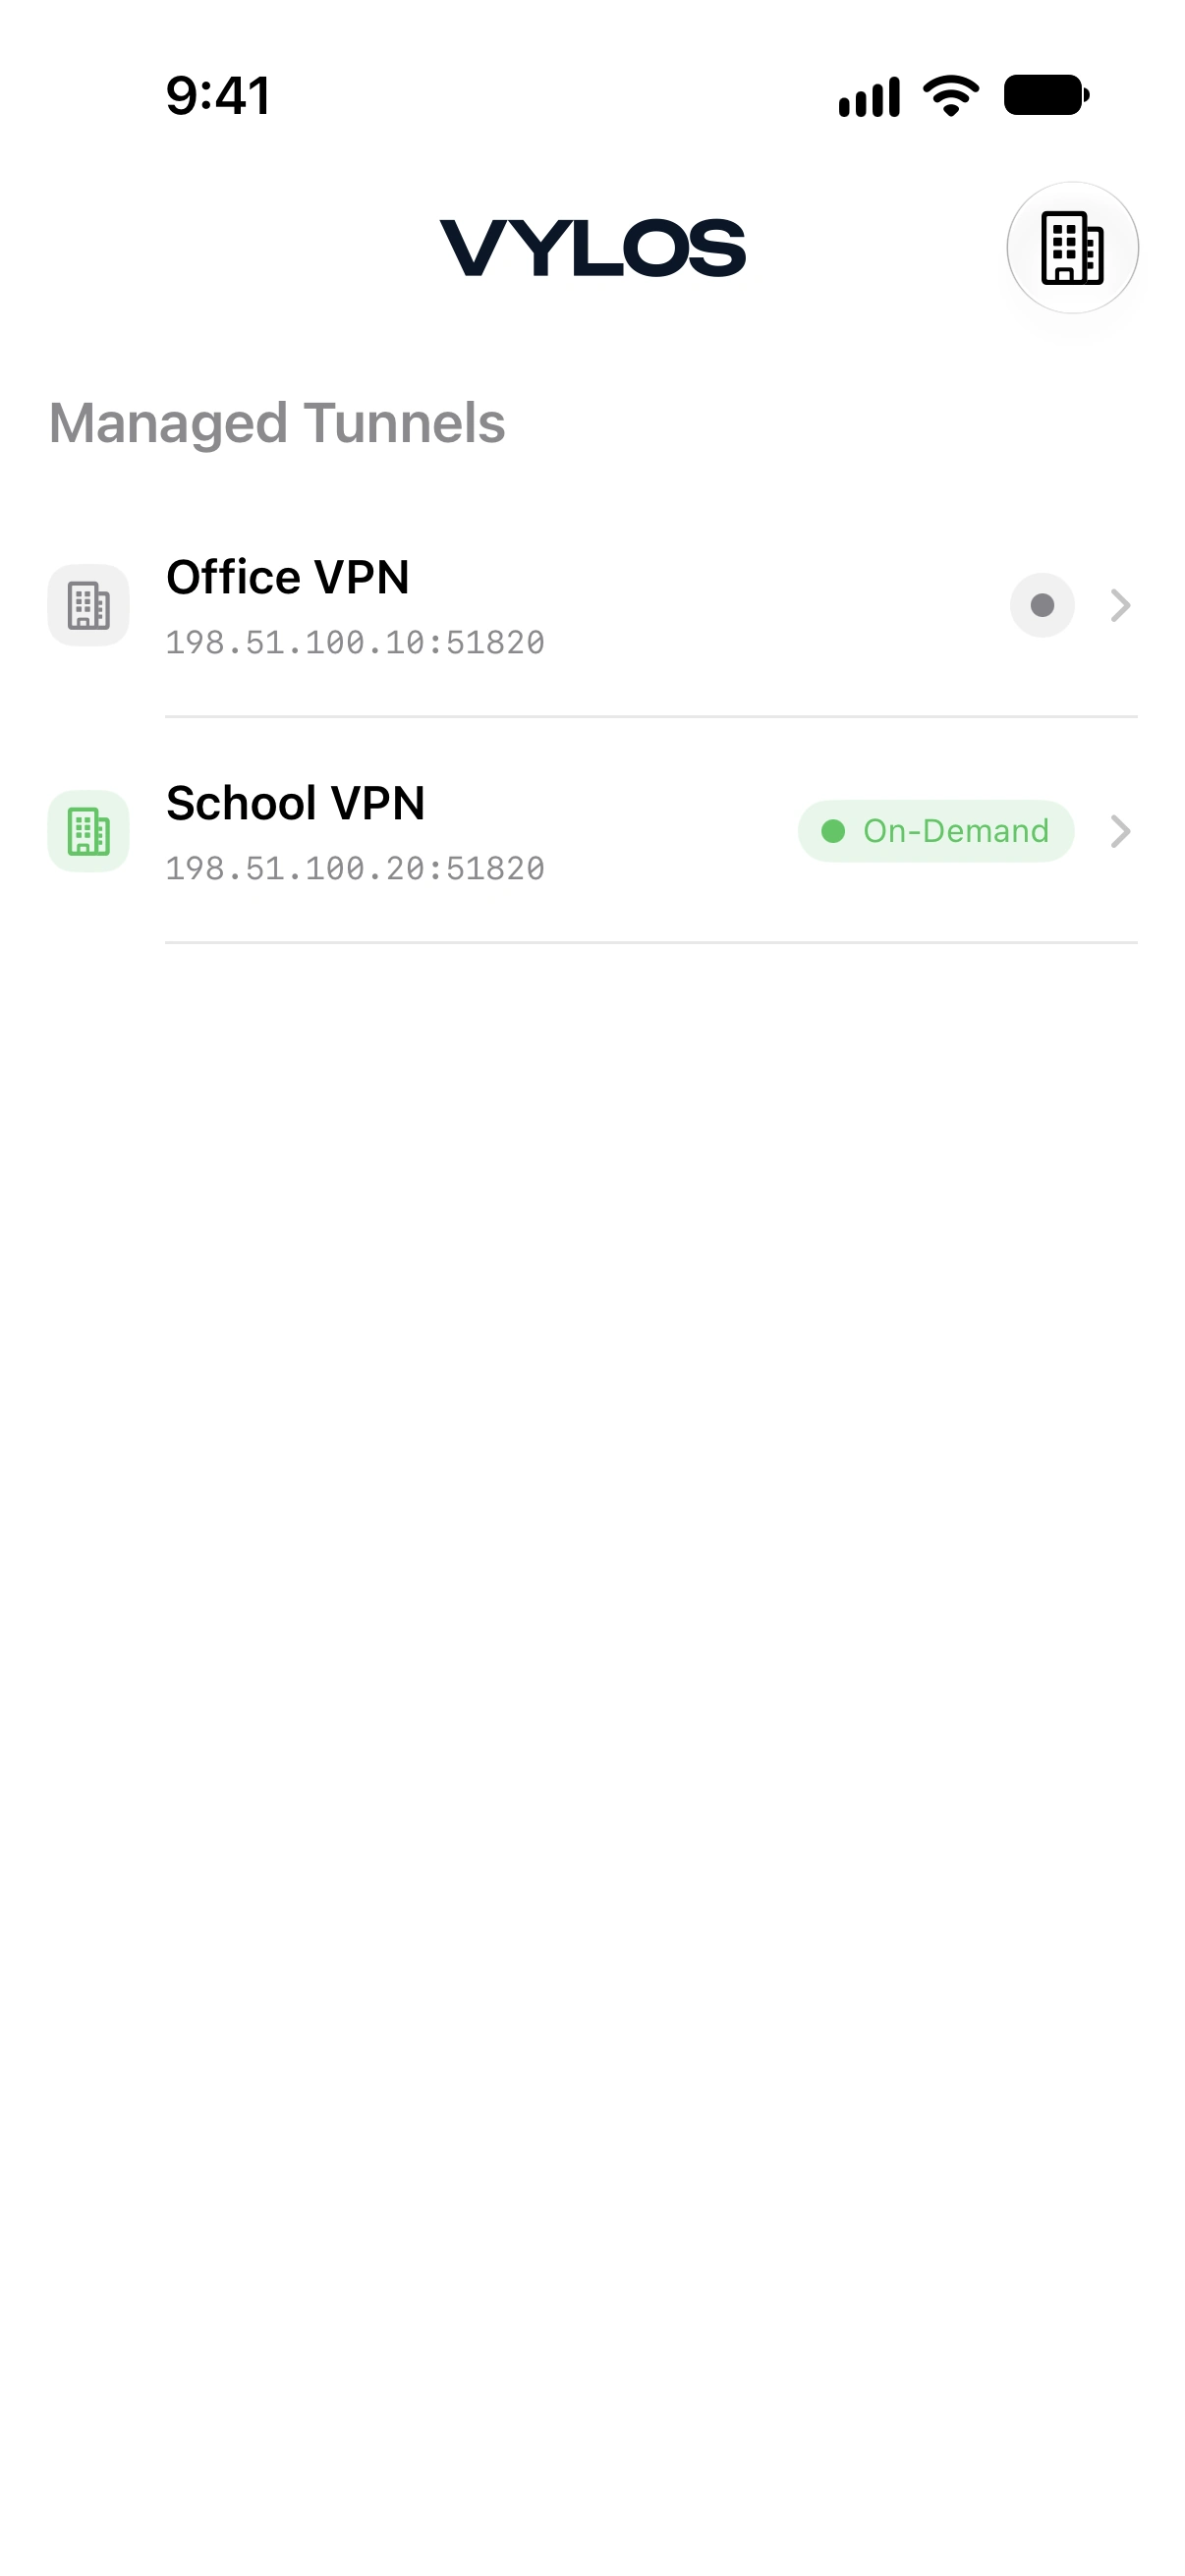
Vylos afișează ambele tipuri de tunel într-o secțiune dedicată, numai pentru citire. Utilizatorii pot consulta starea, domeniul rutării, lățimea de bandă, DNS-ul divizat și comportamentul la cerere fără a edita configurația organizației.
Rutare per aplicație
Rutarea per aplicație în producție necesită atribuiri MDM pentru aplicațiile administrate pe iOS, iPadOS și visionOS. macOS folosește o sarcină utilă administrată de asociere a aplicațiilor alături de profilul AppLayerVPN. Configurarea VPN per aplicație explică atribuirile VPNUUID, înlocuirea și eliminarea aplicațiilor, câmpurile de rutare acceptate și ce poate afișa Vylos. Instalarea profilului fără aceste atribuiri creează intrarea VPN, dar nu selectează traficul niciunei aplicații.
Actualizare și livrare întârziată
Vylos citește configurarea aplicațiilor administrate la lansare și când scena devine activă sau revine în prim-plan. După revenirea în prim-plan, verifică și profilurile VPN nou publicate la fiecare două secunde, timp de până la 30 de secunde, deoarece Apple poate publica un profil livrat după o scurtă întârziere.
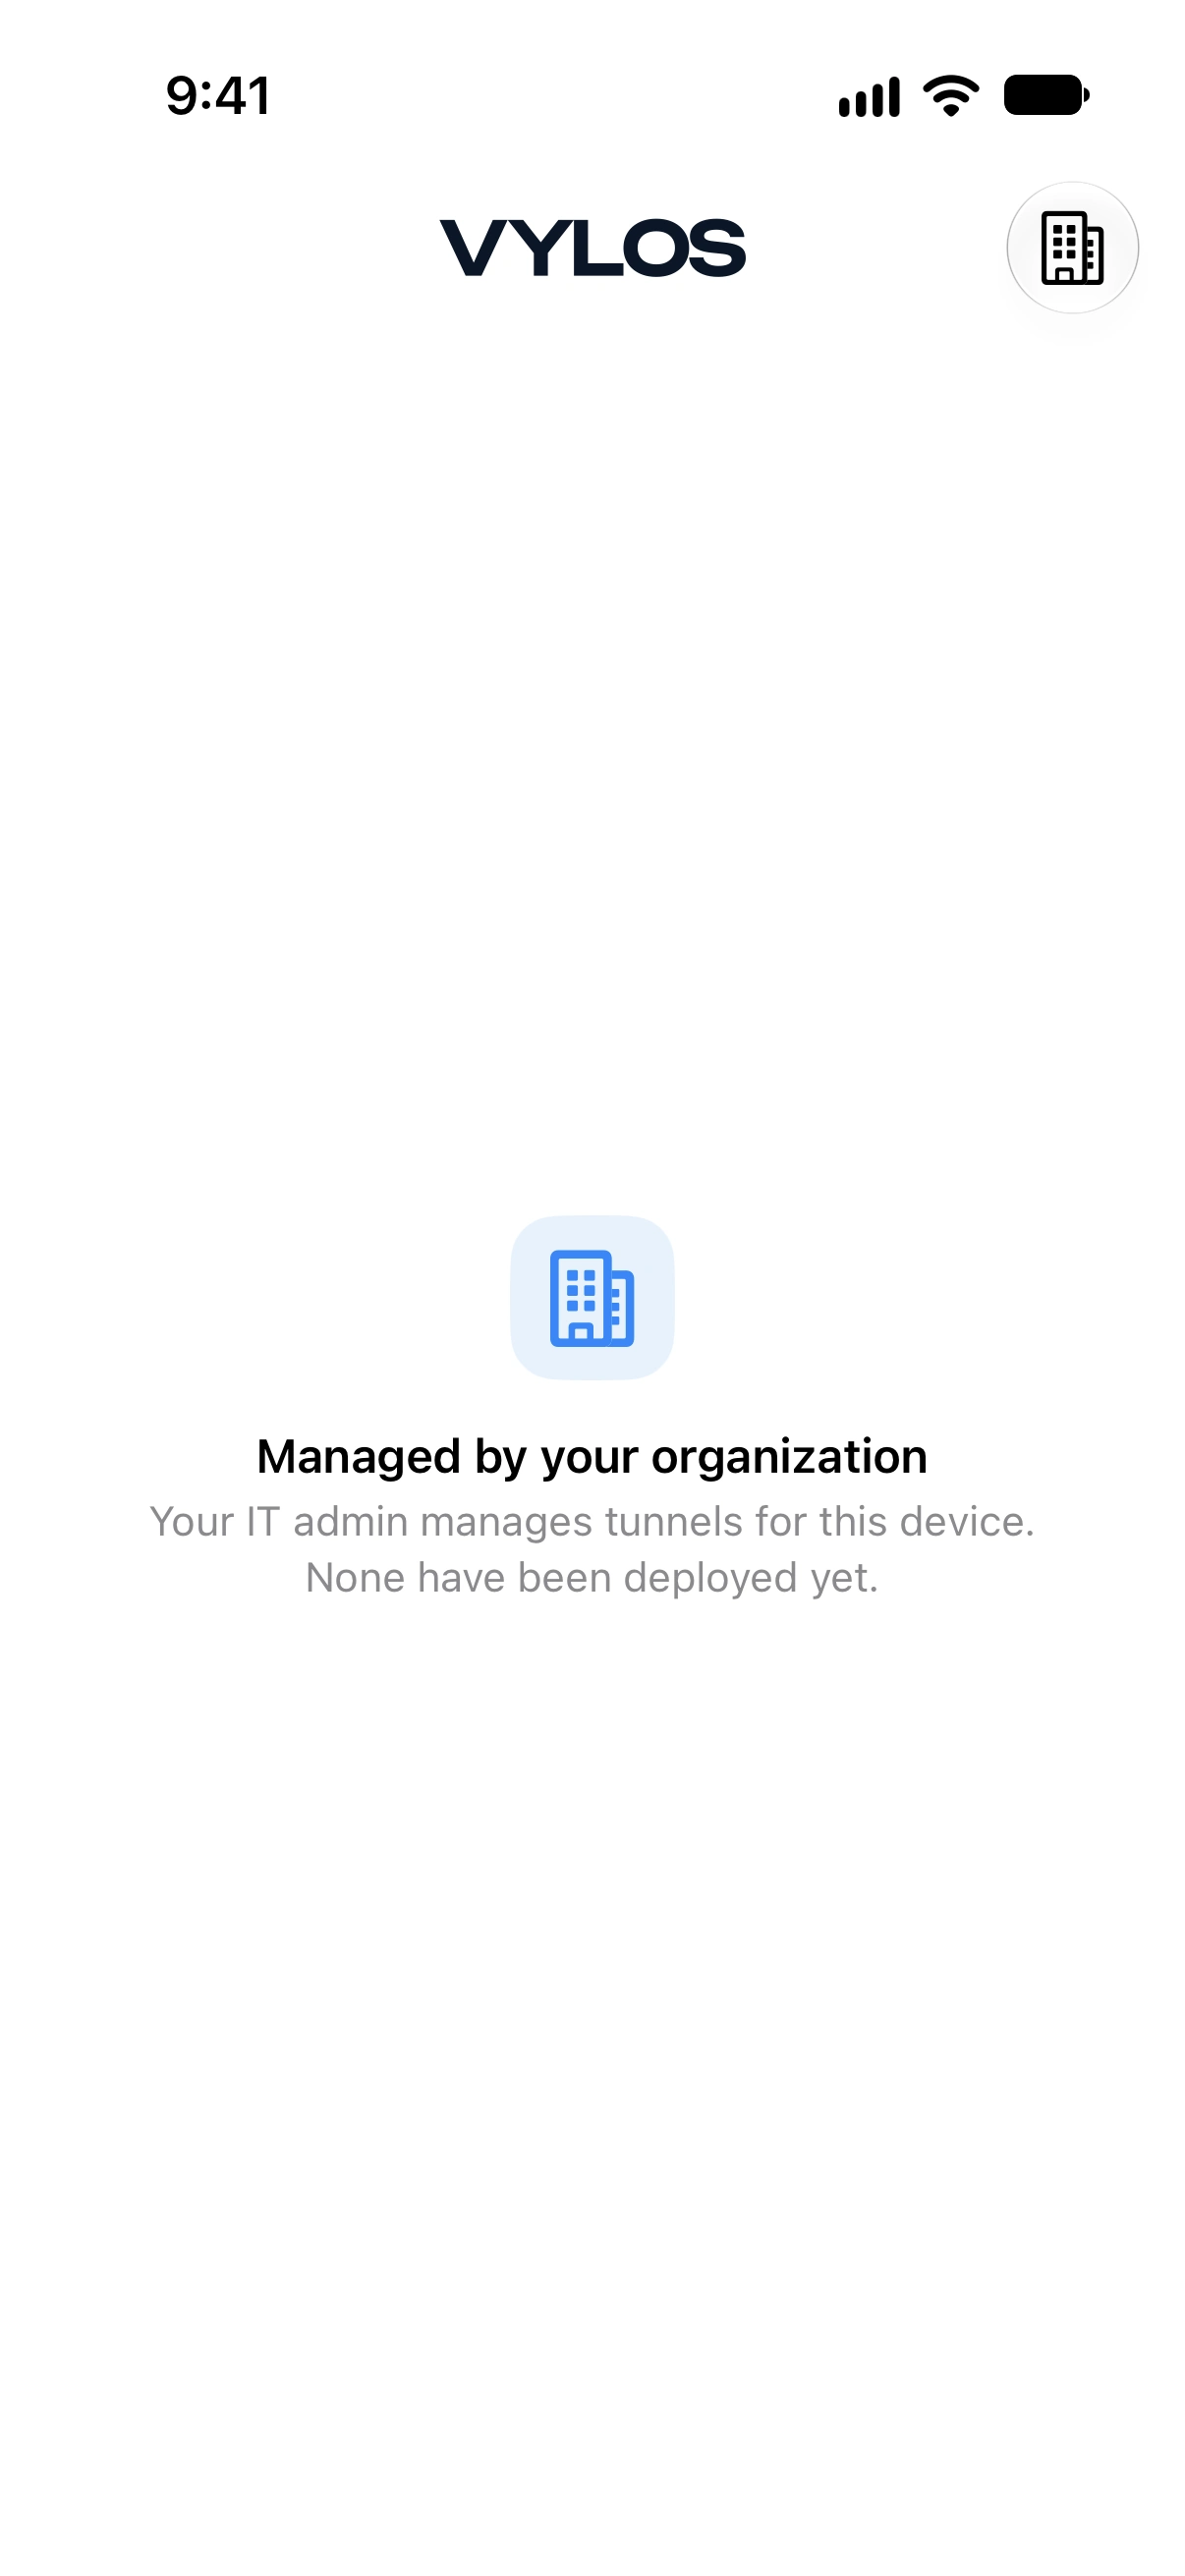
Când politica dezactivează tunelurile manuale, dar nu a sosit încă niciun VPN administrat, ecranul principal explică faptul că organizația nu a atribuit un tunel. Nu afișează starea goală generică destinată unui utilizator neadministrat.
Lista de verificare a implementării
- Instalează sau atribuie Vylos ca aplicație administrată când ai nevoie de configurarea aplicațiilor administrate sau de rutare per aplicație.
- Alege VPN la nivelul dispozitivului sau per aplicație și creează sarcina utilă
.mobileconfigcorespunzătoare. - Pentru VPN per aplicație, asociază fiecare aplicație administrată vizată cu
VPNUUIDal tunelului. - Adaugă numai cheile de configurare a aplicațiilor administrate pe care organizația intenționează să le controleze.
- Lansează Vylos sau adu aplicația în prim-plan și verifică valorile politicii, tunelul administrat și domeniul de rutare raportat.
Eliminarea unei atribuiri de aplicație administrată, a dicționarului de configurare al aplicației și a profilului VPN sunt acțiuni administrative separate. Actualizează fiecare nivel folosit, astfel încât pe dispozitiv să nu rămână rutări sau politici învechite.