Configurarea VPN per aplicație
Implementați payload-ul Apple com.apple.vpn.managed.applayer cu ProviderType=packet-tunnel, astfel încât Apple să selecteze traficul aplicațiilor atribuite, iar Vylos să îl transporte prin WireGuard.
Limitele furnizorului
Vylos acceptă AppLayerVPN prin furnizorul său de tunel de pachete WireGuard. Nu include un furnizor App Proxy, IPsec sau IKEv2.
Un profil cu ProviderType=app-proxy necesită o altă implementare VPN și nu este acceptat de Vylos.
Pașii de implementare
- Creați un profil AppLayerVPN cu tunel de pachete folosind Implementarea prin profiluri
.mobileconfig. - Dați profilului un
VPNUUIDunic și activațiOnDemandMatchAppEnableddacă traficul aplicației atribuite trebuie să pornească automat tunelul. - Livrați profilul VPN prin MDM sau instalați-l direct pentru testare.
- Folosiți MDM pentru a instala fiecare aplicație vizată ca aplicație gestionată și atribuiți-i același
VPNUUID. - Deschideți Vylos și confirmați că tunelul gestionat afișează Per aplicație și identificatorii așteptați.
- Deschideți o aplicație atribuită și verificați că traficul său folosește WireGuard, iar o aplicație neatribuită rămâne în afara tunelului.
Instalarea directă poate crea intrarea VPN, dar numai MDM poate crea atribuiri de producție pentru aplicații.
Împărțirea responsabilităților
- Profilul de configurare instalează tunelul AppLayerVPN prin MDM sau prin instalarea directă a fișierului
.mobileconfig. - MDM atribuie
VPNUUIDal profilului aplicațiilor gestionate și înlocuiește sau elimină aceste atribuiri. Instalarea directă nu creează singură mapări aplicație–VPN pentru producție. - Sistemul de operare Apple creează regulile aplicației sursă, evaluează potrivirea aplicațiilor și domeniilor, pornește tunelul la cerere și trimite furnizorului doar traficul corespunzător.
- Vylos prezintă VPN-ul deținut de profil ca tunel gestionat doar în citire și îi transportă traficul prin WireGuard.
- Serverul WireGuard vede pachete WireGuard obișnuite și nu are nevoie de o implementare specială AppLayerVPN.
Sistemul aplică atribuirea aplicației înainte ca traficul corespunzător să ajungă la Vylos. Alegerea rutei este automată, iar configurația serverului WireGuard rămâne aceeași ca pentru un tunel la nivelul dispozitivului.
Vylos nu creează, editează sau elimină mapările de producție ale aplicațiilor. De asemenea, exclude tunelurile AppLayerVPN din Scurtături Siri, deoarece ciclul lor de viață aparține MDM și Configurărilor Apple.
Ce afișează Vylos
Fiecare ecran de detalii al tunelului include o secțiune Rutarea aplicațiilor doar în citire:
- Un tunel AppLayerVPN afișează Per aplicație și identificatorii de semnare raportați de Apple pentru aplicațiile atribuite prin MDM. Dacă o regulă conține filtre de destinație, Vylos afișează și domeniile potrivite. Identificatori precum
com.example.corporate-apppot apărea ca atare, deoarece Apple nu oferă numele afișat al fiecărei aplicații. - Un tunel obișnuit bazat pe IP-ul destinației afișează Întregul dispozitiv și Toate aplicațiile. Aceasta înseamnă că traficul eligibil urmează rutele tunelului, nu că Vylos a inspectat sau enumerat toate aplicațiile active.
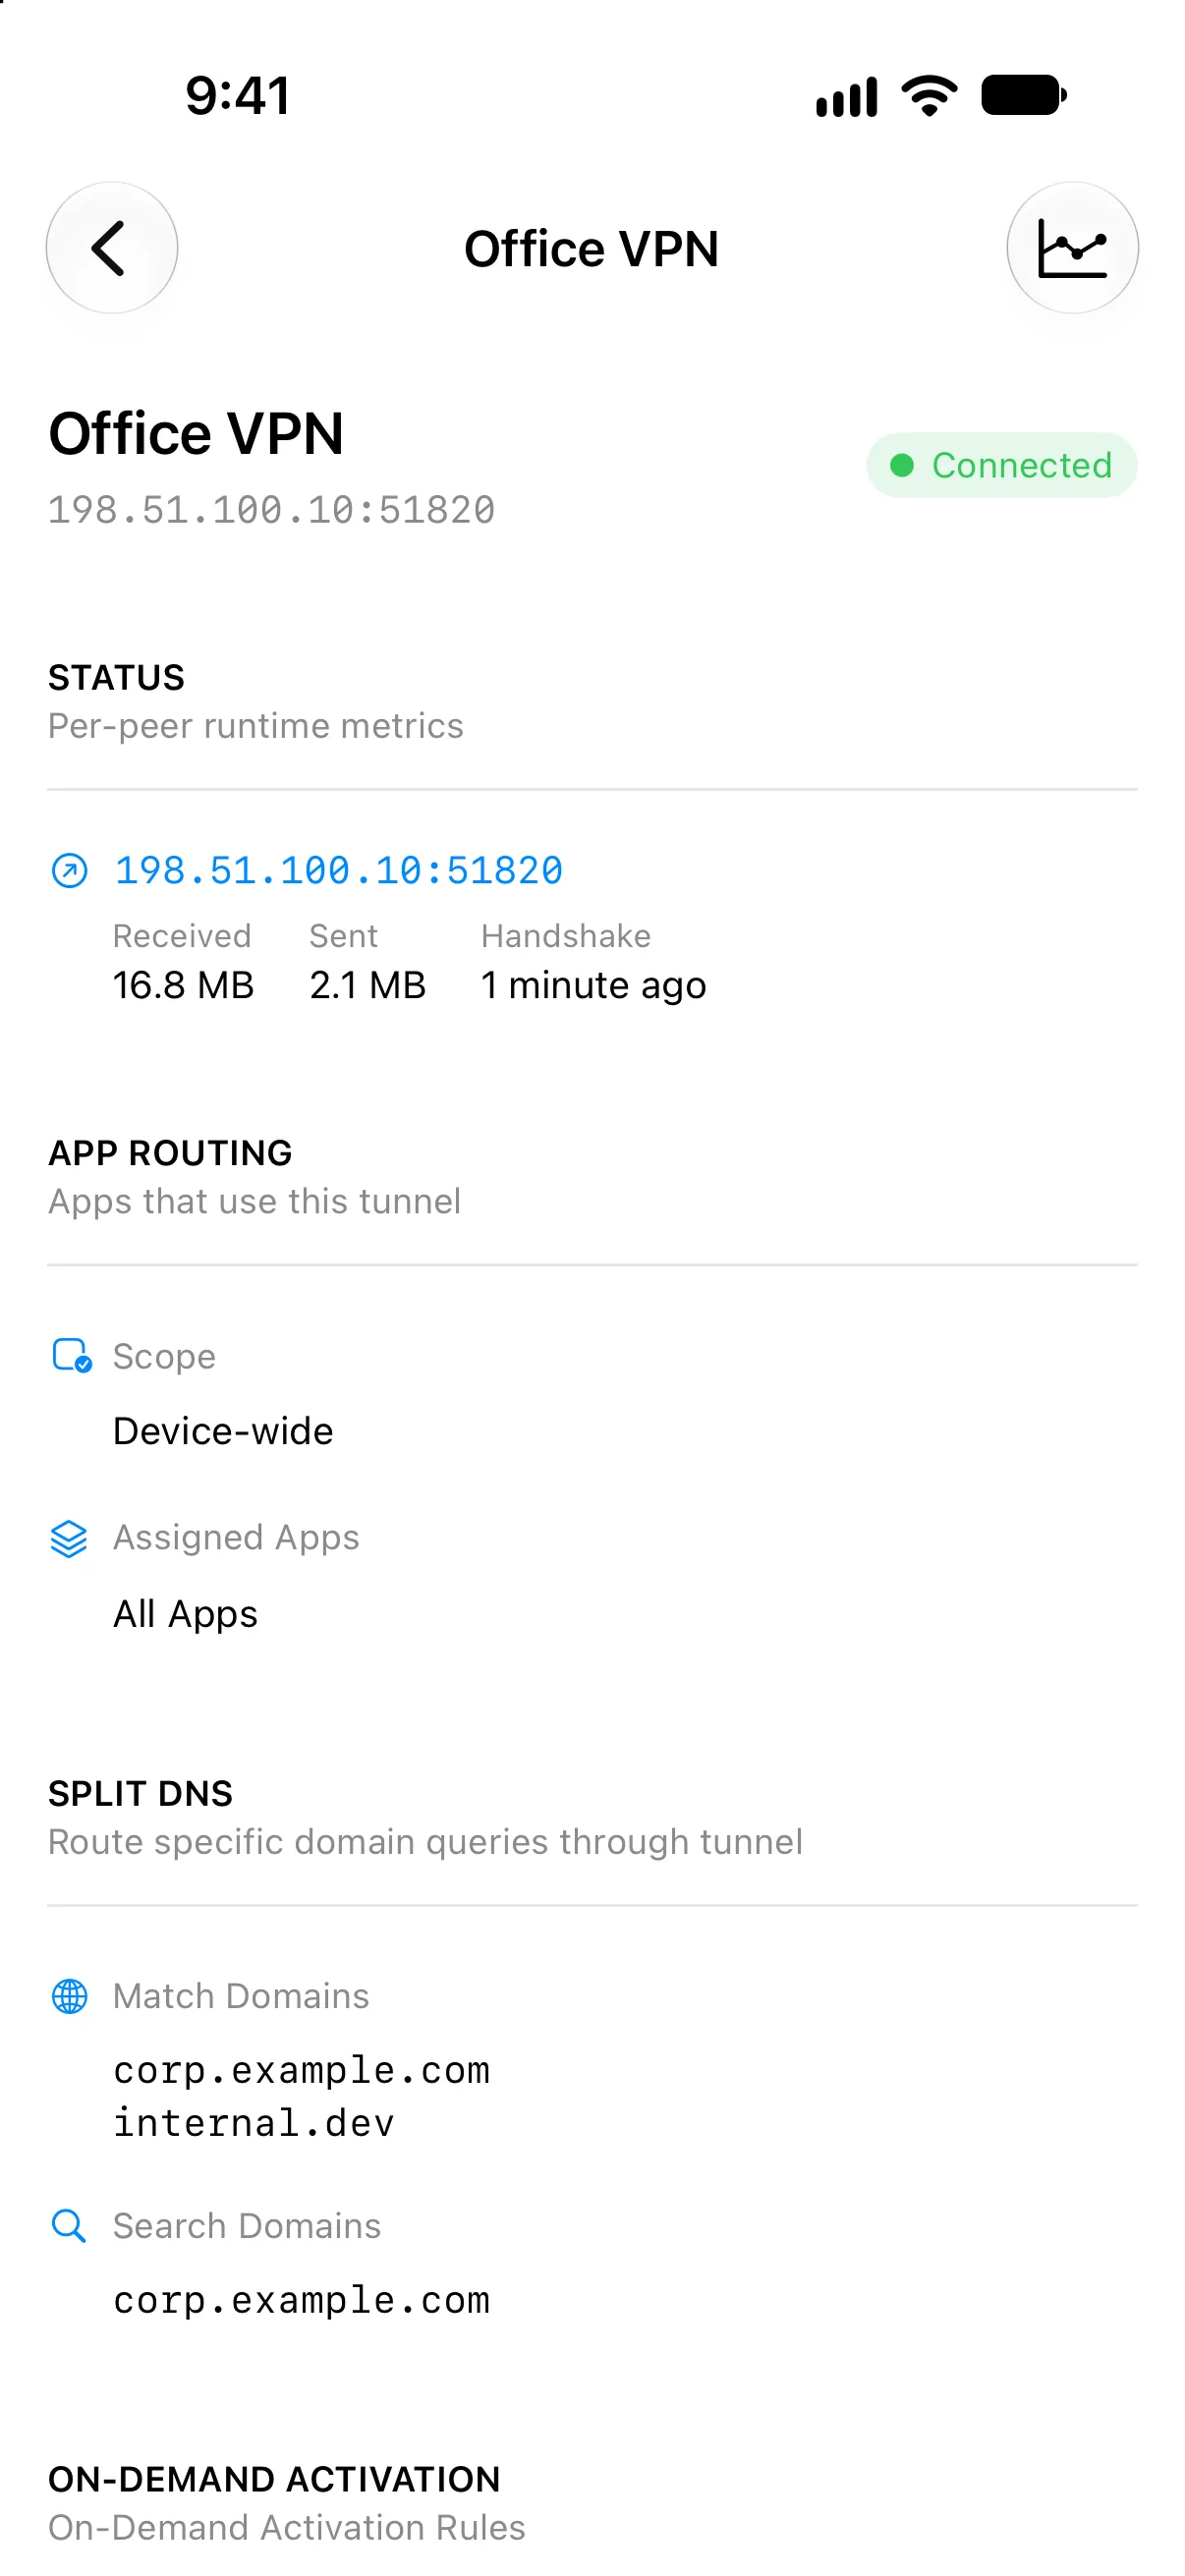
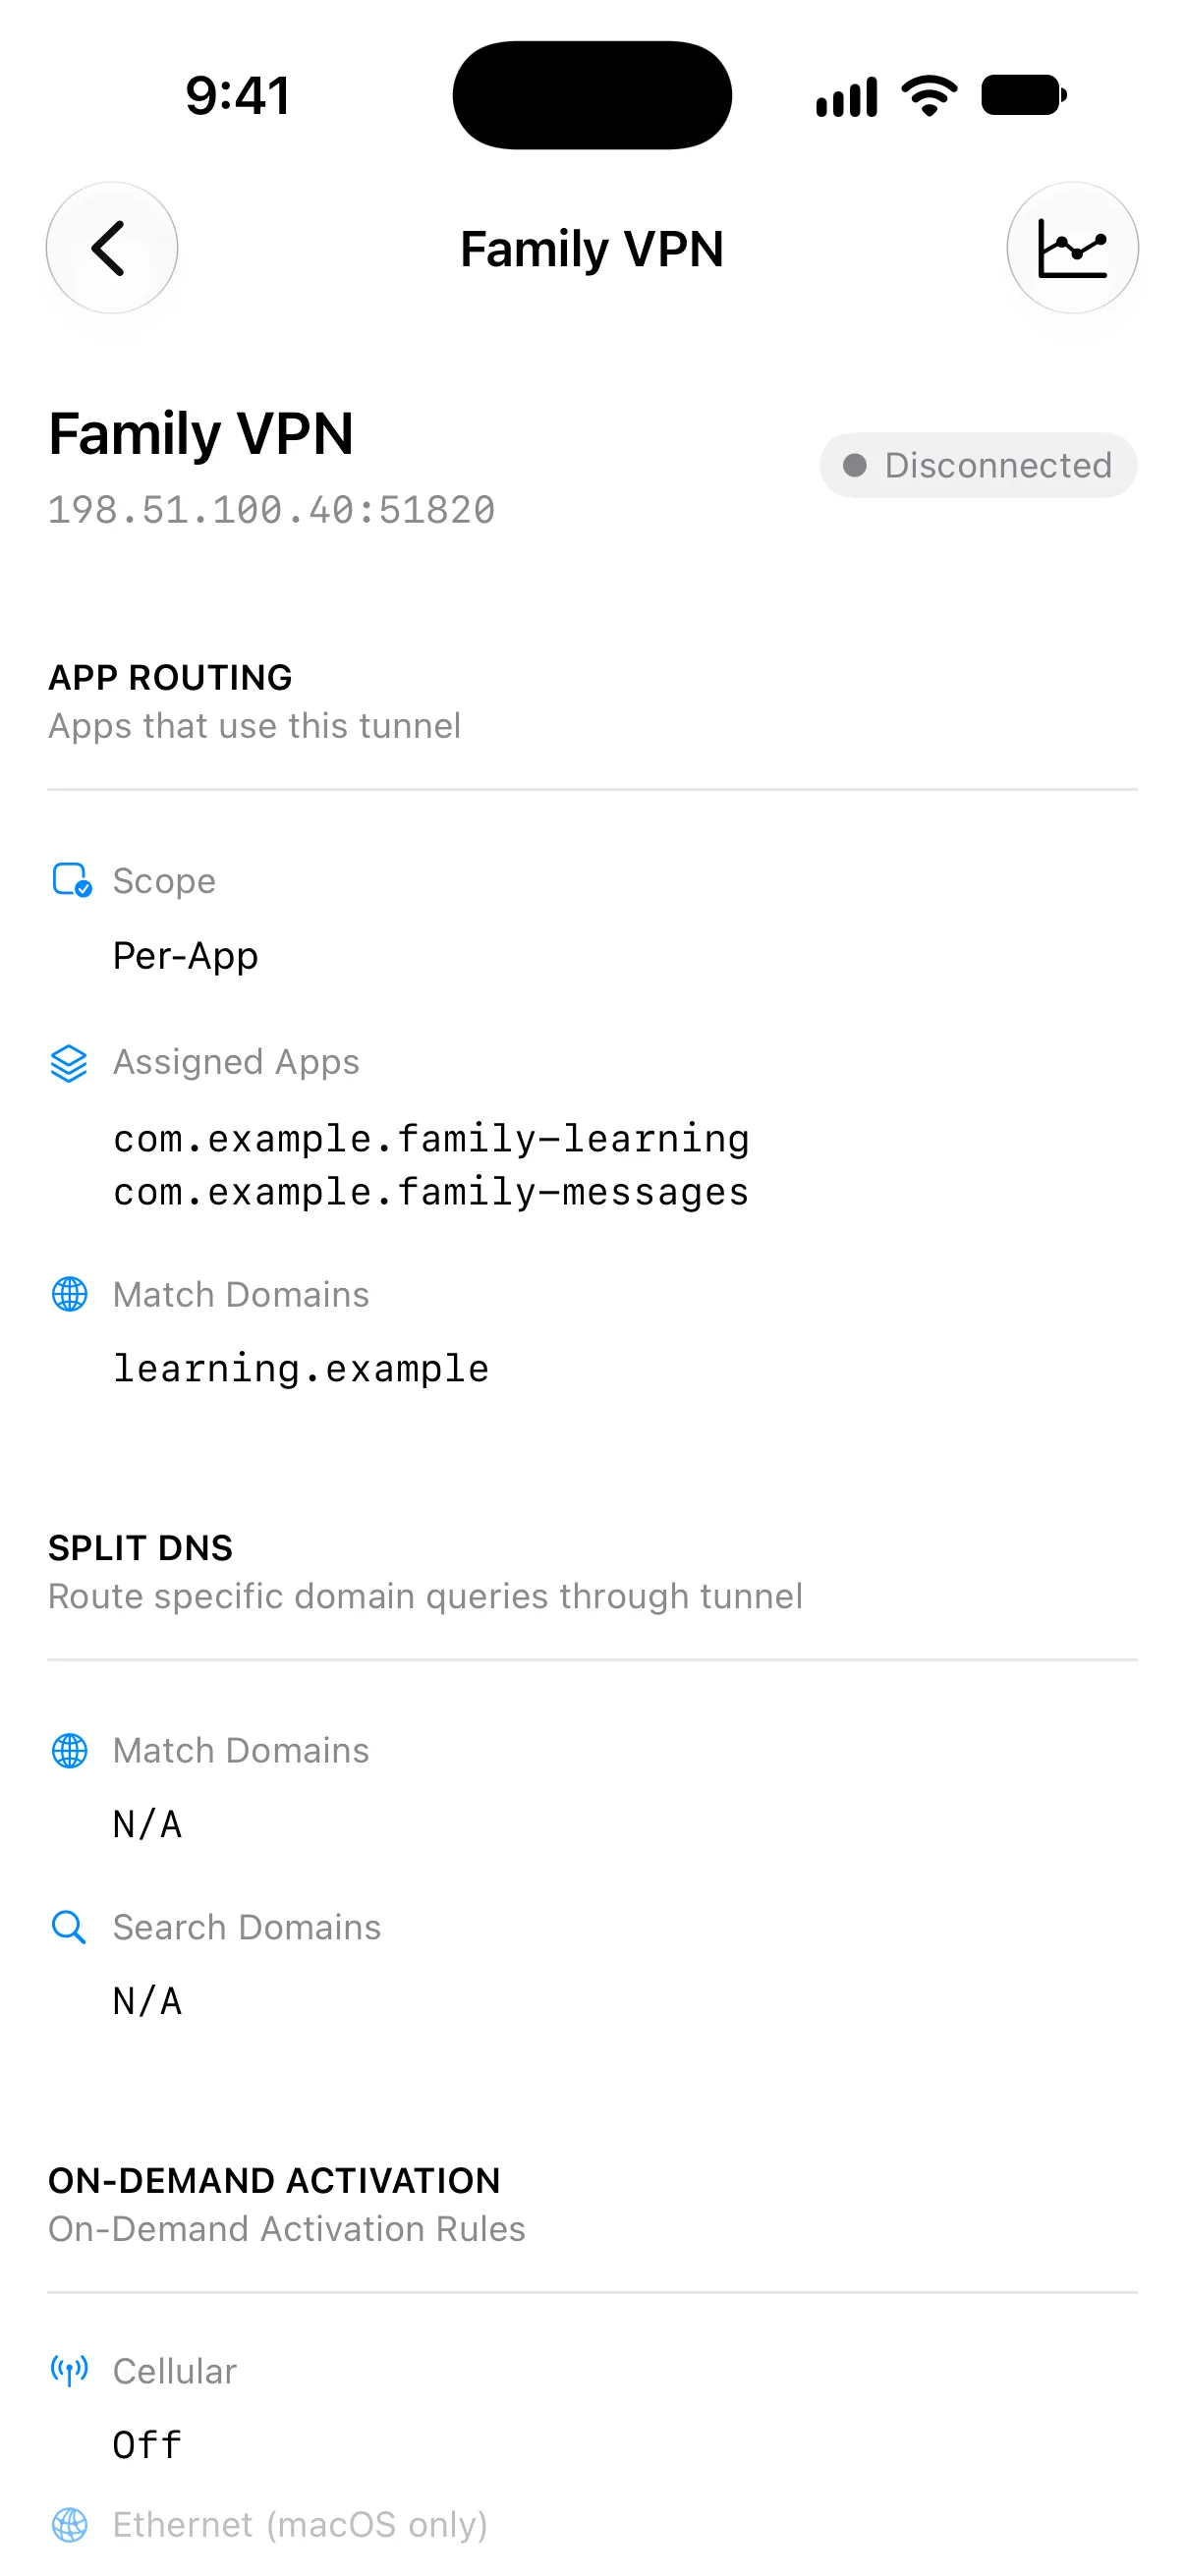
API-ul Apple pentru tuneluri de pachete nu oferă o listă fiabilă per proces pentru un VPN la nivelul dispozitivului. Vylos nu poate afișa aplicațiile individuale care folosesc un VPN obișnuit și nici nu deduce o astfel de listă din contoarele de trafic.
Capacități acceptate ale tunelului de pachete
Calea de tunel de pachete Vylos acceptă următoarele capacități AppLayerVPN:
- Asocieri
VPNUUIDpentru aplicații gestionate prin MDM. - Activare automată prin
OnDemandMatchAppEnabledcând o aplicație atribuită începe comunicarea în rețea. - Rutarea aplicației sursă furnizată de sistemul de operare Apple.
AssociatedDomains,ExcludedDomainsșiSafariDomains, în limitele cerințelor Apple pentru platformă și asocierea domeniilor.SMBDomainsși câmpurile de domeniu specifice serviciilor pe platformele unde Apple le oferă.- Reguli de deconectare la cerere care indică sistemului când aplicațiile corespunzătoare trebuie să ocolească tunelul.
- Starea Vylos doar în citire, handshake-ul WireGuard curent, contoarele de trafic, istoricul lățimii de bandă, jurnalele și denumirea notificărilor pentru tunelul gestionat rezultat.
- Identificatorii de semnare ai aplicațiilor și domeniile potrivite raportate de sistem, doar în citire.
Apple evaluează regulile aplicației și domeniului înainte ca pachetele să ajungă la Vylos. Câmpurile profilului rămân deținute de MDM și nu apar ca reguli la cerere editabile în Vylos.
Crearea profilului VPN
Creați payload-ul AppLayerVPN după referința Profiluri .mobileconfig. Pagina este sursa principală pentru identificatorii furnizorului Vylos, VPNUUID, transportul configurației WireGuard și exemplul complet de profil.
Setați OnDemandMatchAppEnabled la true când traficul unei aplicații atribuite trebuie să pornească automat tunelul.
OnDemandMatchAppEnabled garantează activarea automată, dar nu că iOS închide imediat tunelul când aplicația se închide. Sistemul poate păstra conexiunea pentru reutilizare, însă regulile continuă să limiteze aplicațiile care pot trimite trafic prin tunel.
O regulă de deconectare la cerere corespunzătoare controlează ocolirea în condițiile sale de rețea.
Atribuirea aplicațiilor
iOS, iPadOS și visionOS
Instalați fiecare aplicație vizată ca aplicație gestionată și atribuiți-i același VPNUUID ca payload-ului AppLayerVPN. Sistemul creează o regulă pentru fiecare atribuire gestionată corespunzătoare.
Safari este un caz special: Apple folosește SafariDomains pentru a selecta site-urile care utilizează tunelul. O mapare generală nu poate trimite toate aplicațiile de sistem Apple prin VPN per aplicație.
Înlocuirea sau eliminarea unei atribuiri
Pe iOS, iPadOS și visionOS, relația aplicație–VPN este un atribut al aplicației gestionate, separat de profilul AppLayerVPN. Prin urmare, simpla înlocuire sau eliminare a profilului VPN nu șterge relația VPNUUID existentă.
Când atribuirea se schimbă, serviciul MDM trebuie să actualizeze ApplicationAttributes al aplicației vizate, astfel încât vechiul VPNUUID să dispară. Dacă în consola MDM atribuirea este eliminată, dar Vylos încă afișează aplicația, retrimiteți sau actualizați atribuirea de instalare ori configurare a aplicației gestionate.
Unele produse MDM numesc acțiunea Reinstalare, Actualizare sau Retrimitere comandă de instalare. Nu eliminați profilul VPN doar pentru a ascunde o regulă învechită.
Vylos afișează regulile raportate în prezent de sistem. Nicio aplicație atribuită apare numai după ce Apple elimină atributul aplicației gestionate și regula rezultată.
Dacă serviciul MDM oferă interogarea Apple ManagedApplicationAttributes, administratorul poate confirma dacă dispozitivul încă raportează un VPNUUID pentru aplicație.
macOS
Implementați un payload com.apple.vpn.managed.appmapping împreună cu payload-ul AppLayerVPN. Fiecare mapare indică identificatorul de bundle, identificatorul de semnare, cerința desemnată și VPNUUID corespunzător.
Folosiți lista opțională MatchTools când numai anumite instrumente auxiliare lansate de o aplicație trebuie să folosească VPN-ul. De exemplu, un administrator poate mapa un instrument de linie de comandă semnat lansat din Terminal fără a mapa toate conexiunile Terminalului.
Tipuri de furnizori neacceptate
Vylos nu acceptă ProviderType=app-proxy, care necesită un furnizor și un server separat pentru redirecționarea fluxurilor. Vylos transportă în schimb pachete IP WireGuard prin ProviderType=packet-tunnel.
Vylos nu oferă nici implementările IPsec sau IKEv2 încorporate de Apple. Profilurile pentru aceste protocoale folosesc furnizorii VPN integrați ai sistemului, nu extensia Vylos.
Pentru regulile și câmpurile Apple, consultați referința payload-ului AppLayerVPN, payload-ul de mapare a aplicațiilor, referința ApplicationAttributes, interogarea ManagedApplicationAttributes și ghidul de rutare a traficului VPN.