設定個別 App VPN
部署 Apple 的 com.apple.vpn.managed.applayer 承載資料,並設定 ProviderType=packet-tunnel。Apple 會選出來自指定 App 的流量,再由 Vylos 透過 WireGuard 承載這些流量。
提供者範圍
Vylos 透過 WireGuard 封包通道提供者支援 AppLayerVPN。Vylos 不包含 App Proxy、IPsec 或 IKEv2 提供者。
選擇 ProviderType=app-proxy 的描述檔需要另一種 VPN 實作方式,Vylos 不支援這種設定。
部署步驟
- 依照使用
.mobileconfig描述檔部署中的說明,建立 AppLayerVPN 封包通道描述檔。 - 為描述檔設定唯一的
VPNUUID;若希望指定 App 產生網路流量時自動啟動通道,請啟用OnDemandMatchAppEnabled。 - 透過 MDM 傳送 VPN 描述檔,或在測試時直接安裝。
- 使用 MDM 將每個目標 App 安裝為受管理 App,並為它指派相同的
VPNUUID。 - 開啟 Vylos,確認受管理通道顯示個別 App,並列出預期的 App 識別碼。
- 開啟一個已指派的 App,確認它的流量通過 WireGuard,而未指派的 App 仍在通道之外。
直接安裝描述檔可以建立 VPN 項目,但只有 MDM 能建立正式環境使用的 App 指派關係。
各部分的職責
- 設定描述檔會透過 MDM 或直接安裝
.mobileconfig檔案來安裝 AppLayerVPN 通道。 - MDM將描述檔的
VPNUUID指派給受管理 App,並負責替換或移除這些指派關係。只直接安裝描述檔,無法建立正式環境使用的 App 與 VPN 對應關係。 - Apple 作業系統建立來源 App 規則、判斷 App 和網域是否相符、隨選啟動通道,並且只將相符的流量傳送給提供者。
- Vylos將這個 VPN 顯示為由描述檔控制的唯讀受管理通道,並透過 WireGuard 承載其流量。
- WireGuard 伺服器看到的仍是一般 WireGuard 封包,不需要專為 AppLayerVPN 實作伺服器功能。
相符流量抵達 Vylos 前,作業系統已套用 App 指派規則。這項路由選擇會自動完成,而 WireGuard 伺服器設定與裝置範圍通道所用的設定相同。
Vylos 不會建立、編輯或移除正式環境的 App 對應關係。AppLayerVPN 通道也不會出現在 Siri 捷徑中,因為它們的生命週期由 MDM 與 Apple 的「設定」管理。
Vylos 顯示的內容
每個通道詳細資料畫面都有一個唯讀的 App 路由區段:
- AppLayerVPN 通道會顯示個別 App,並列出 Apple 為 MDM 所指派 App 回報的簽署識別碼。若規則包含目標篩選條件,Vylos 也會列出相符網域。由於 Apple 不一定提供每個 App 的顯示名稱,
com.example.corporate-app之類的識別碼可能會原樣顯示。 - 一般的目標 IP 封包通道會顯示裝置範圍與所有 App。這表示符合條件的裝置流量會遵循該通道的路由,不表示 Vylos 已檢查或列出所有正在執行的 App。
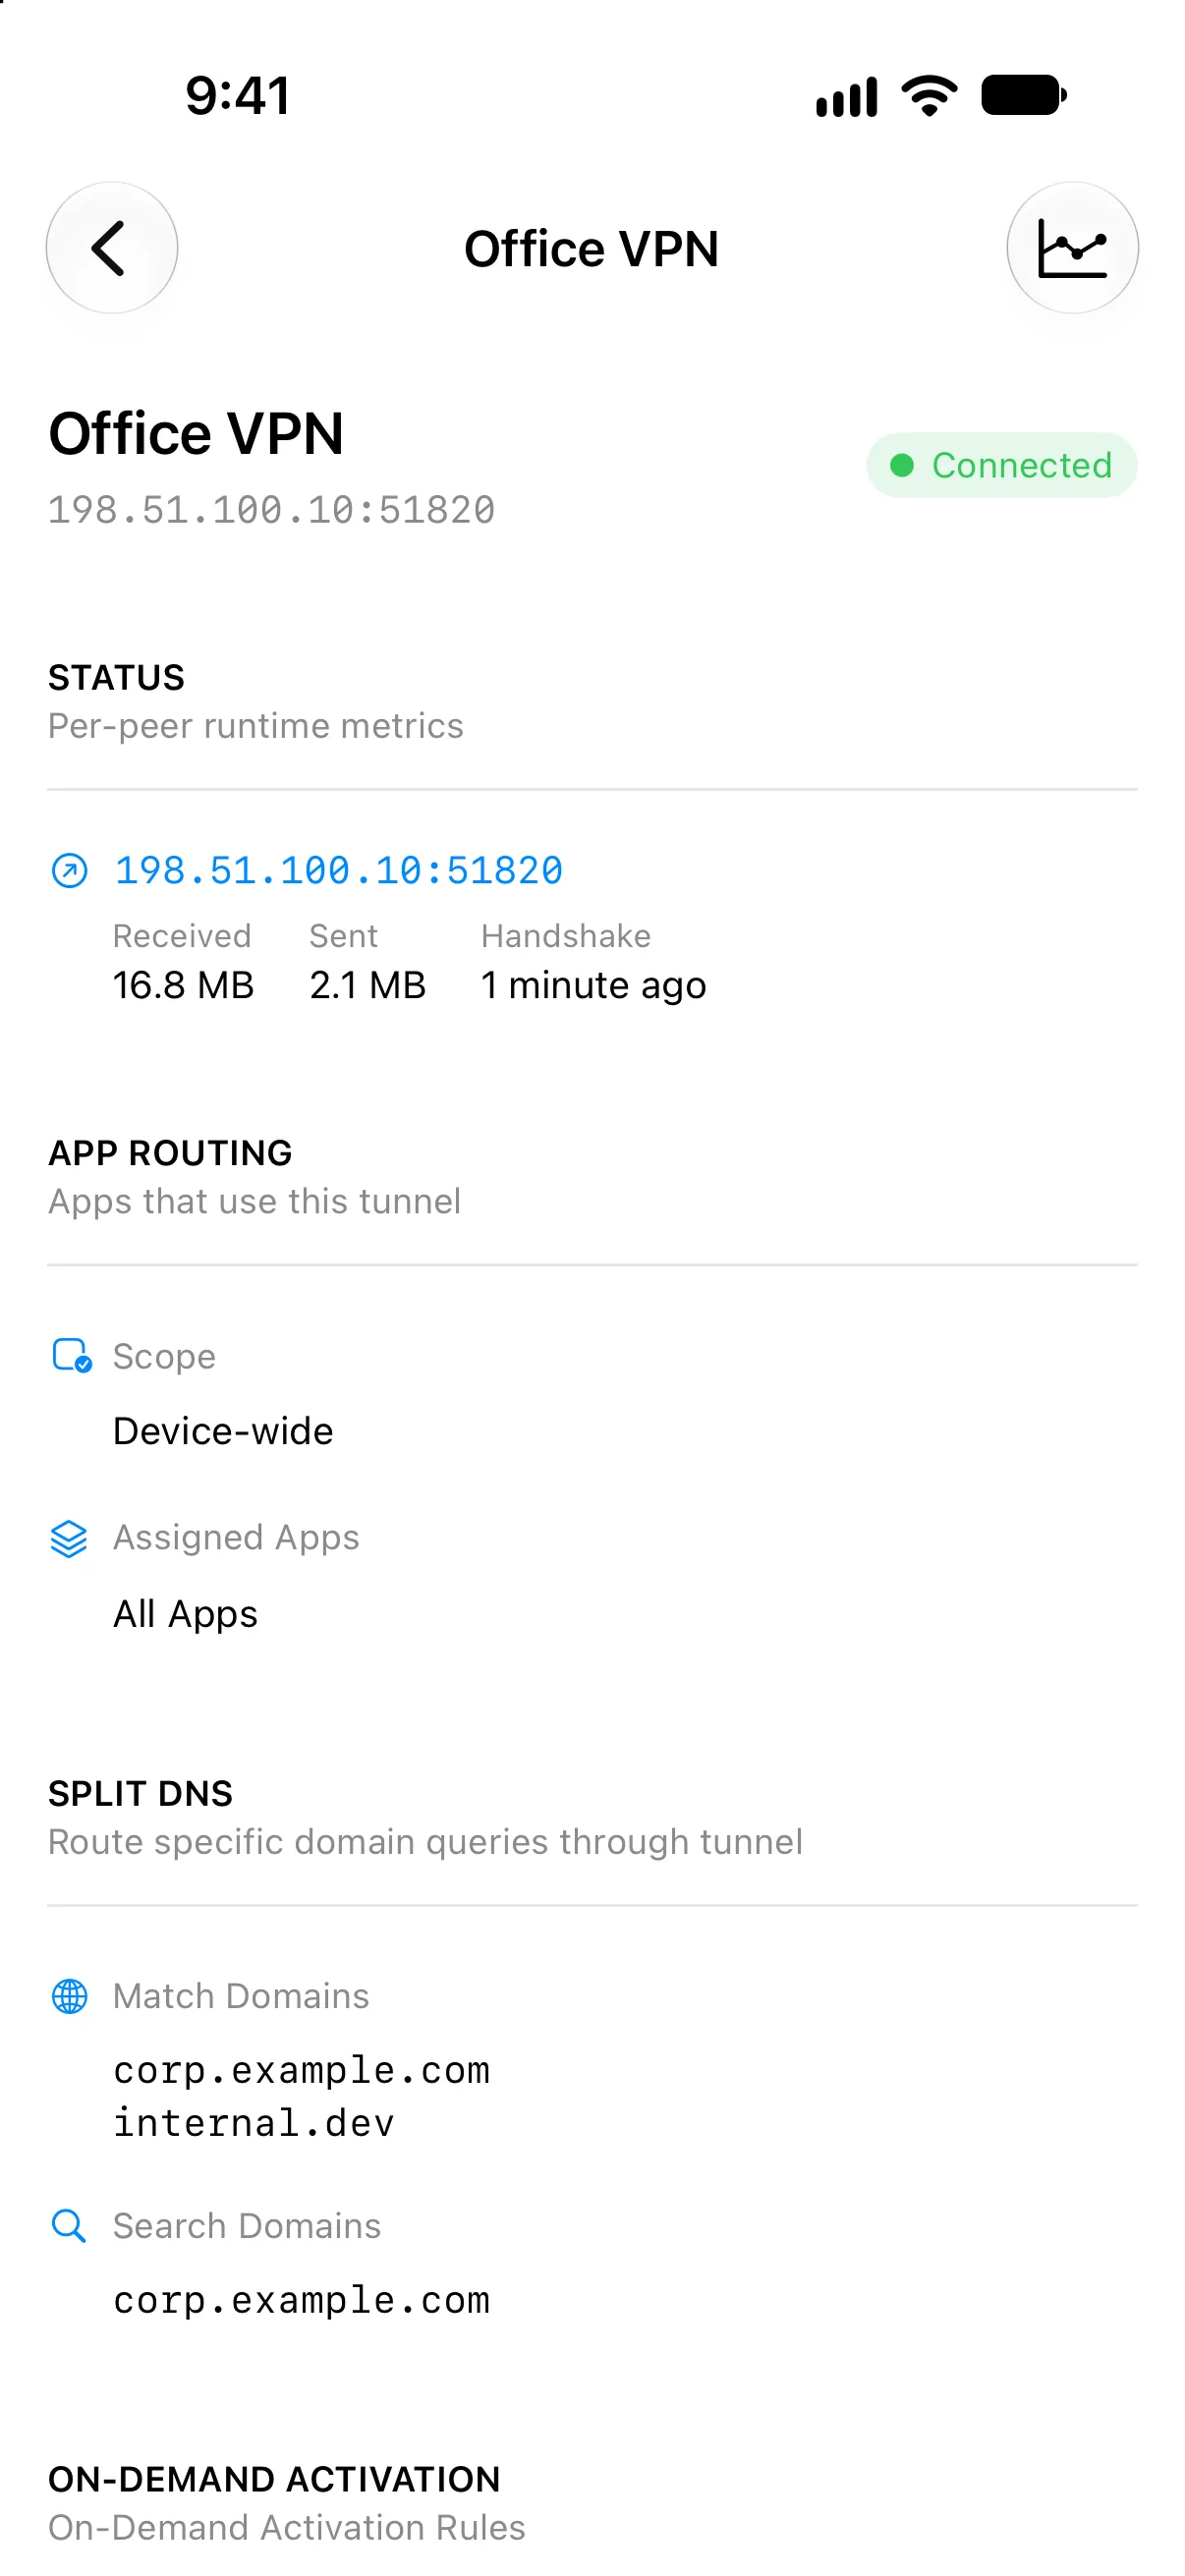
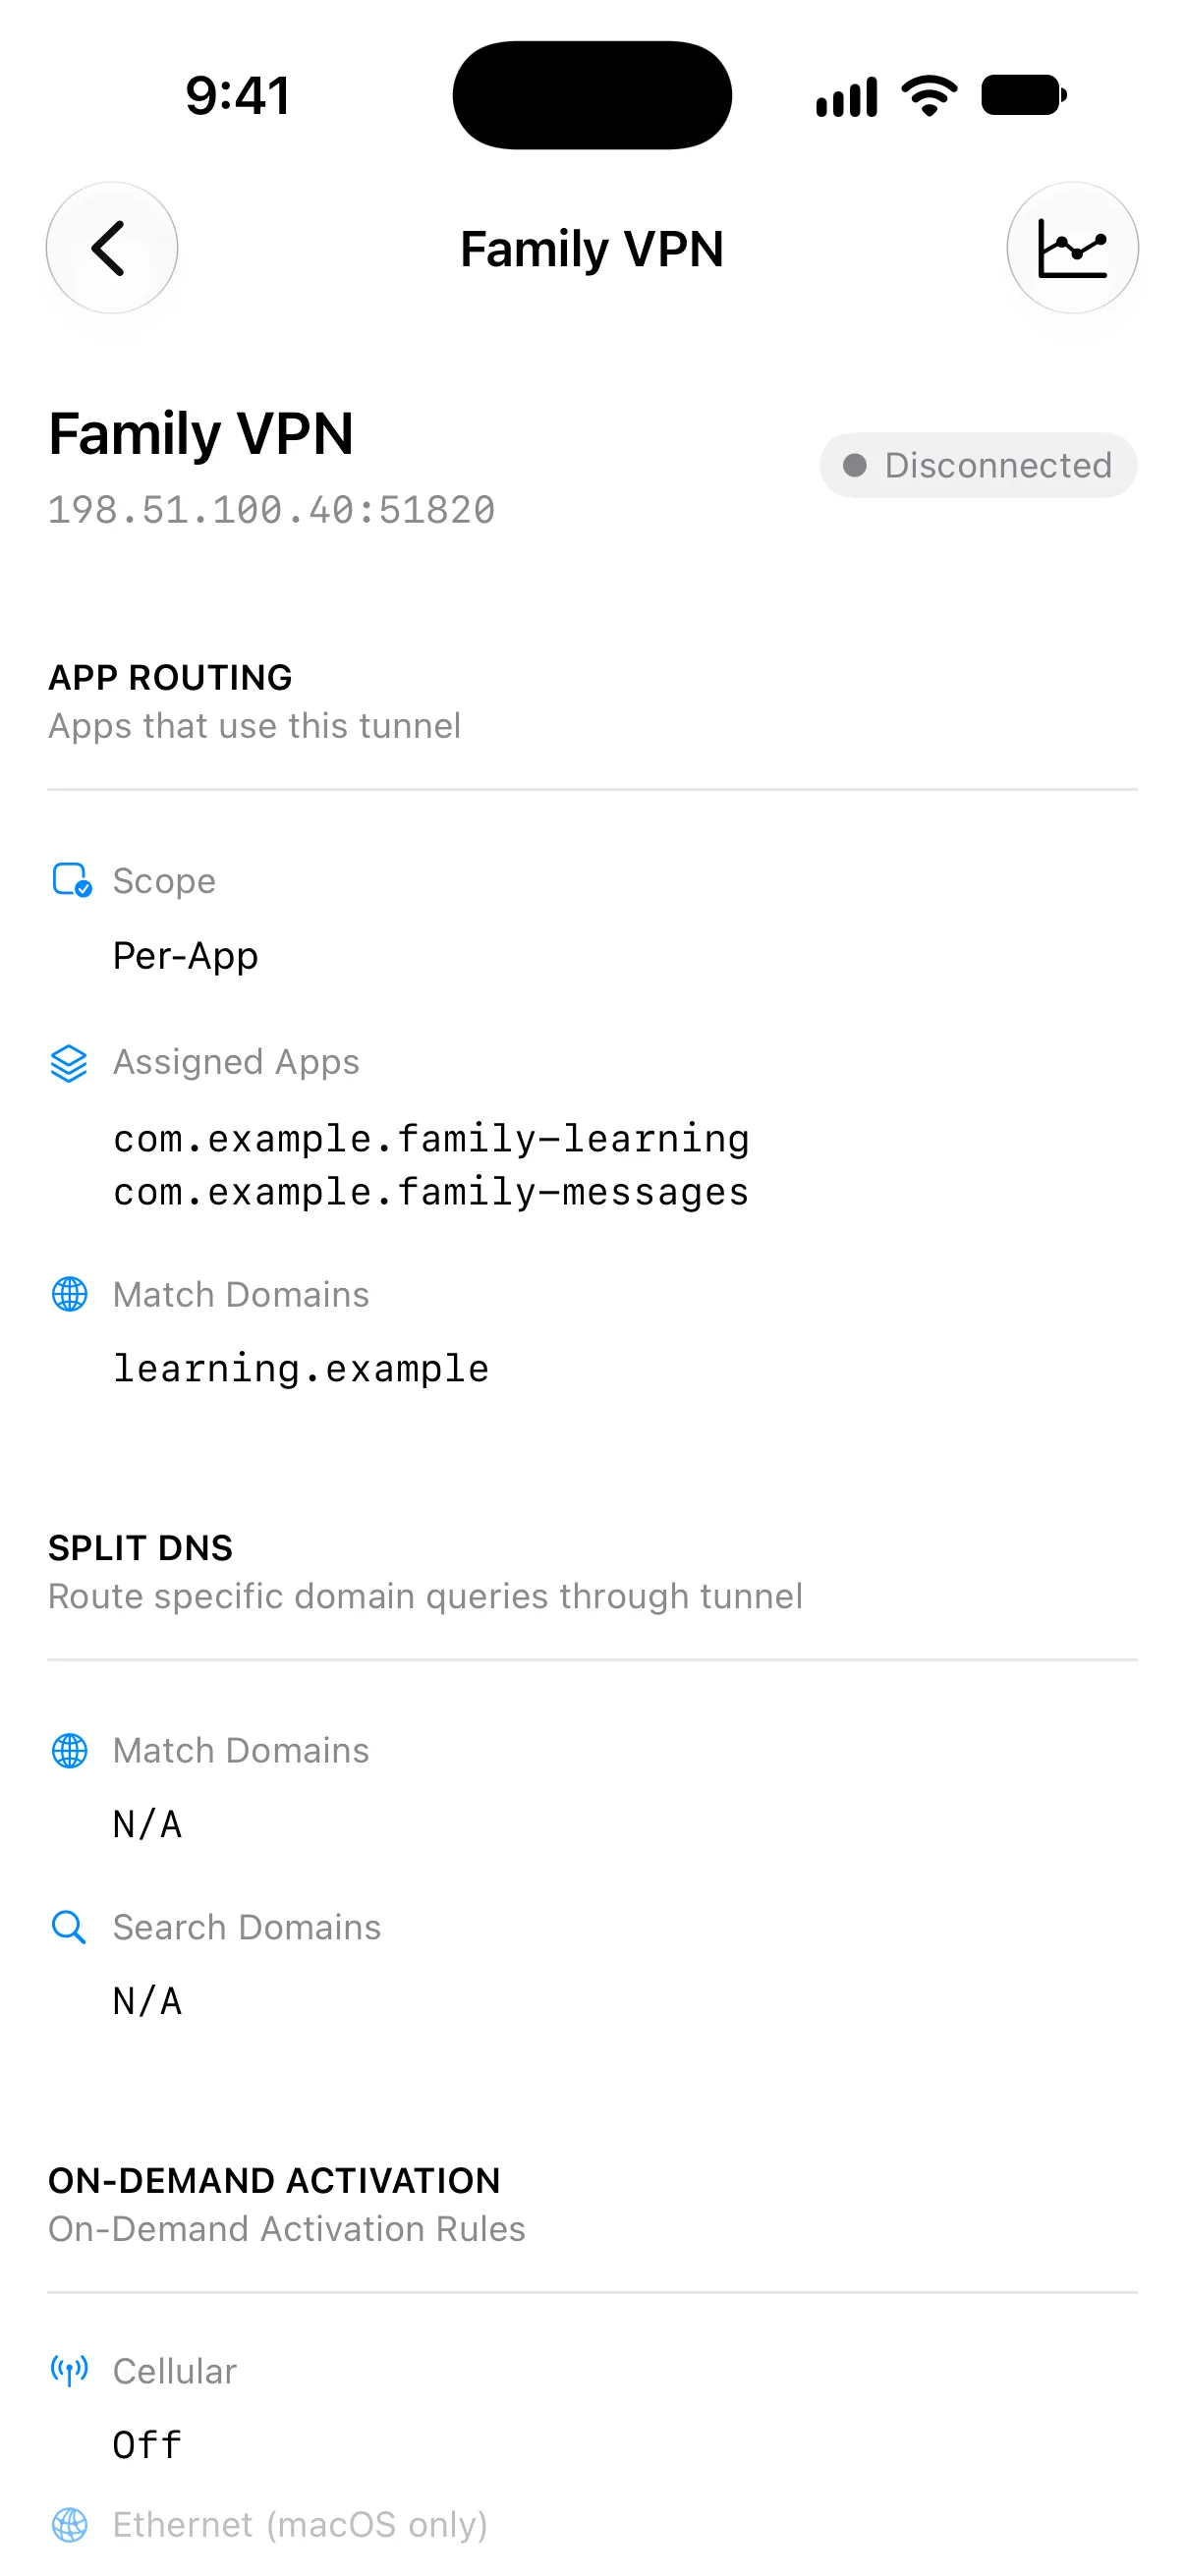
對裝置範圍 VPN 而言,Apple 的封包通道 API 不會提供可靠的逐程序清單。因此,Vylos 無法顯示目前有哪些 App 正在使用一般 VPN,也不會根據流量計數器推測這類清單。
支援的封包通道功能
Vylos 的封包通道路徑支援下列 AppLayerVPN 功能:
- MDM 受管理 App 的
VPNUUID關聯。 - 已指派的 App 開始網路通訊時,透過
OnDemandMatchAppEnabled自動啟用通道。 - 由 Apple 作業系統提供的來源 App 路由。
AssociatedDomains、ExcludedDomains與SafariDomains,但須符合 Apple 的平台及網域關聯要求。- Apple 在相應平台上提供的
SMBDomains與特定服務網域欄位。 - 指示作業系統在何種情況下讓相符 App 略過通道的「中斷連線」隨選規則。
- 對產生的受管理通道,Vylos 提供唯讀狀態、目前的 WireGuard 交握、流量計數器、頻寬記錄、日誌及通知名稱。
- 作業系統回報的唯讀 App 簽署識別碼與相符網域。
Apple 會在封包抵達 Vylos 前判斷 App 與網域規則。因此,這些描述檔欄位仍由 MDM 控制,不會顯示為可在 Vylos 中編輯的隨選規則。
建立 VPN 描述檔
依照 .mobileconfig 描述檔參考頁面建立 AppLayerVPN 承載資料。Vylos 的提供者識別碼、VPNUUID、WireGuard 設定傳輸方式,以及完整描述檔範例,都以該頁面為準。
若希望已指派 App 的流量自動啟動通道,請將 OnDemandMatchAppEnabled 設為 true。
OnDemandMatchAppEnabled 能保證自動啟用,但不能保證 iOS 在已指派的 App 關閉後立即中斷通道。系統可能會保持通道連線,以便再次使用;但 App 規則仍會限制哪些 App 可以透過它傳送流量。
相符的「中斷連線」隨選規則會控制對應網路條件下的略過行為。
指派 App
iOS、iPadOS 與 visionOS
將每個目標 App 安裝為受管理 App,並為它指派 AppLayerVPN 承載資料所用的同一個 VPNUUID。作業系統會為每個相符的受管理 App 指派建立一條 App 規則。
Safari 是特殊情況:Apple 使用 SafariDomains 選擇要透過通道的網站。一般對應關係無法讓所有 Apple 系統 App 都通過個別 App VPN。
替換或移除指派關係
在 iOS、iPadOS 與 visionOS 上,App 和 VPN 的關係是受管理 App 的屬性,與 AppLayerVPN 設定描述檔彼此獨立。因此,只替換或移除 VPN 描述檔,不會清除 App 現有的 VPNUUID 關係。
指派關係變更時,MDM 服務必須更新目標 App 的 ApplicationAttributes,讓舊的 VPNUUID 不再存在。如果 MDM 主控台顯示指派已移除,但 Vylos 仍列出該 App,請重新傳送或更新該受管理 App 的安裝或設定指派。
不同 MDM 產品可能將這項操作標示為重新安裝、更新或重新傳送安裝指令。不要只為了隱藏過期的 App 規則而移除 VPN 描述檔。
Vylos 顯示的是作業系統目前回報的規則。只有當 Apple 移除受管理 App 屬性,以及由此產生的 App 規則後,才會顯示未指派 App。
若 MDM 服務提供 Apple 的 ManagedApplicationAttributes 查詢,管理員可以用它確認裝置是否仍為該 App 回報 VPNUUID。
macOS
將 com.apple.vpn.managed.appmapping 承載資料與 AppLayerVPN 承載資料一起部署。每個對應項目都需提供目標 App 的套件識別碼、簽署識別碼、指定要求,以及相符的 VPNUUID。
若只想讓某個 App 啟動的特定輔助工具使用 VPN,可以使用選用的 MatchTools 陣列。例如,管理員可以對應由「終端機」啟動且已簽署的指令列工具,而不必對應「終端機」的所有連線。
不支援的提供者類型
Vylos 不支援 ProviderType=app-proxy,因為它需要另外的流量轉送提供者與伺服器。Vylos 改為透過 ProviderType=packet-tunnel 承載 WireGuard IP 封包。
Vylos 也不提供 Apple 內建的 IPsec 或 IKEv2 實作。這些通訊協定的描述檔使用作業系統內建 VPN 提供者,而不是 Vylos 延伸功能。
如需 Apple 的平台規則與承載資料欄位,請參閱 AppLayerVPN 承載資料參考、App 與個別 App VPN 對應承載資料、ApplicationAttributes 設定參考、ManagedApplicationAttributes 查詢與 VPN 流量路由指南。