앱별 VPN 구성
ProviderType=packet-tunnel로 Apple의 com.apple.vpn.managed.applayer 페이로드를 배포하면 Apple이 할당된 앱의 트래픽을 선택하고 Vylos가 그 트래픽을 WireGuard로 전달합니다.
제공자 범위
Vylos는 WireGuard 패킷 터널 제공자를 통해 AppLayerVPN을 지원합니다. 앱 프록시, IPsec 또는 IKEv2 제공자는 포함하지 않습니다.
ProviderType=app-proxy를 선택하는 프로파일에는 다른 VPN 구현이 필요하며 Vylos에서는 지원되지 않습니다.
배포 단계
.mobileconfig프로파일로 배포의 안내에 따라 AppLayerVPN 패킷 터널 프로파일을 만듭니다.- 프로파일에 고유한
VPNUUID를 지정하고, 할당된 앱의 트래픽이 터널을 자동으로 시작해야 한다면OnDemandMatchAppEnabled를 활성화합니다. - MDM으로 VPN 프로파일을 전달하거나 테스트를 위해 직접 설치합니다.
- MDM을 사용해 대상 앱을 각각 관리형 앱으로 설치하고 같은
VPNUUID를 할당합니다. - Vylos를 열어 관리형 터널에 앱별과 예상 앱 식별자가 표시되는지 확인합니다.
- 할당된 앱을 열어 트래픽이 WireGuard를 사용하고, 할당되지 않은 앱은 터널 밖에 남는지 확인합니다.
프로파일을 직접 설치하면 VPN 항목은 만들 수 있지만, 운영 환경의 앱 할당은 MDM에서만 만들 수 있습니다.
역할 구분
- 구성 프로파일은 MDM 또는 직접
.mobileconfig설치를 통해 AppLayerVPN 터널을 설치합니다. - MDM은 프로파일의
VPNUUID를 관리형 앱에 할당하고 그 할당을 교체하거나 제거합니다. 프로파일을 직접 설치하는 것만으로는 운영 환경의 앱-VPN 연결을 만들 수 없습니다. - Apple 운영 체제는 원본 앱 규칙을 만들고, 앱과 도메인 일치를 평가하며, 온디맨드로 터널을 시작하고, 일치하는 트래픽만 제공자에게 보냅니다.
- Vylos는 프로파일 소유의 VPN을 읽기 전용 관리형 터널로 표시하고 그 트래픽을 WireGuard로 전달합니다.
- WireGuard 서버에는 일반 WireGuard 패킷이 보입니다. AppLayerVPN 전용 서버 구현은 필요하지 않습니다.
운영 체제는 일치하는 트래픽이 Vylos에 도달하기 전에 앱 할당을 적용합니다. 이 라우팅 선택은 자동이며 WireGuard 서버 구성은 기기 전체 터널과 동일합니다.
Vylos는 운영 환경의 앱 매핑을 만들거나 편집하거나 제거하지 않습니다. 수명 주기가 MDM과 Apple 설정에 속하므로 AppLayerVPN 터널은 Siri 단축어에서도 제외됩니다.
Vylos에 표시되는 내용
모든 터널 세부 정보 화면에는 읽기 전용 앱 라우팅 섹션이 있습니다.
- AppLayerVPN 터널은 앱별을 표시하고 Apple이 MDM 할당 앱에 대해 보고하는 서명 식별자를 나열합니다. 규칙에 대상 필터가 있으면 Vylos가 일치 도메인도 표시합니다. Apple이 모든 앱의 표시 이름을 제공하지는 않으므로
com.example.corporate-app같은 식별자가 그대로 나타날 수 있습니다. - 일반 대상 IP 패킷 터널은 기기 전체와 모든 앱을 표시합니다. 이는 해당하는 기기 트래픽이 그 터널의 경로를 따른다는 뜻이며, Vylos가 실행 중인 모든 앱을 조사하거나 나열했다는 뜻은 아닙니다.
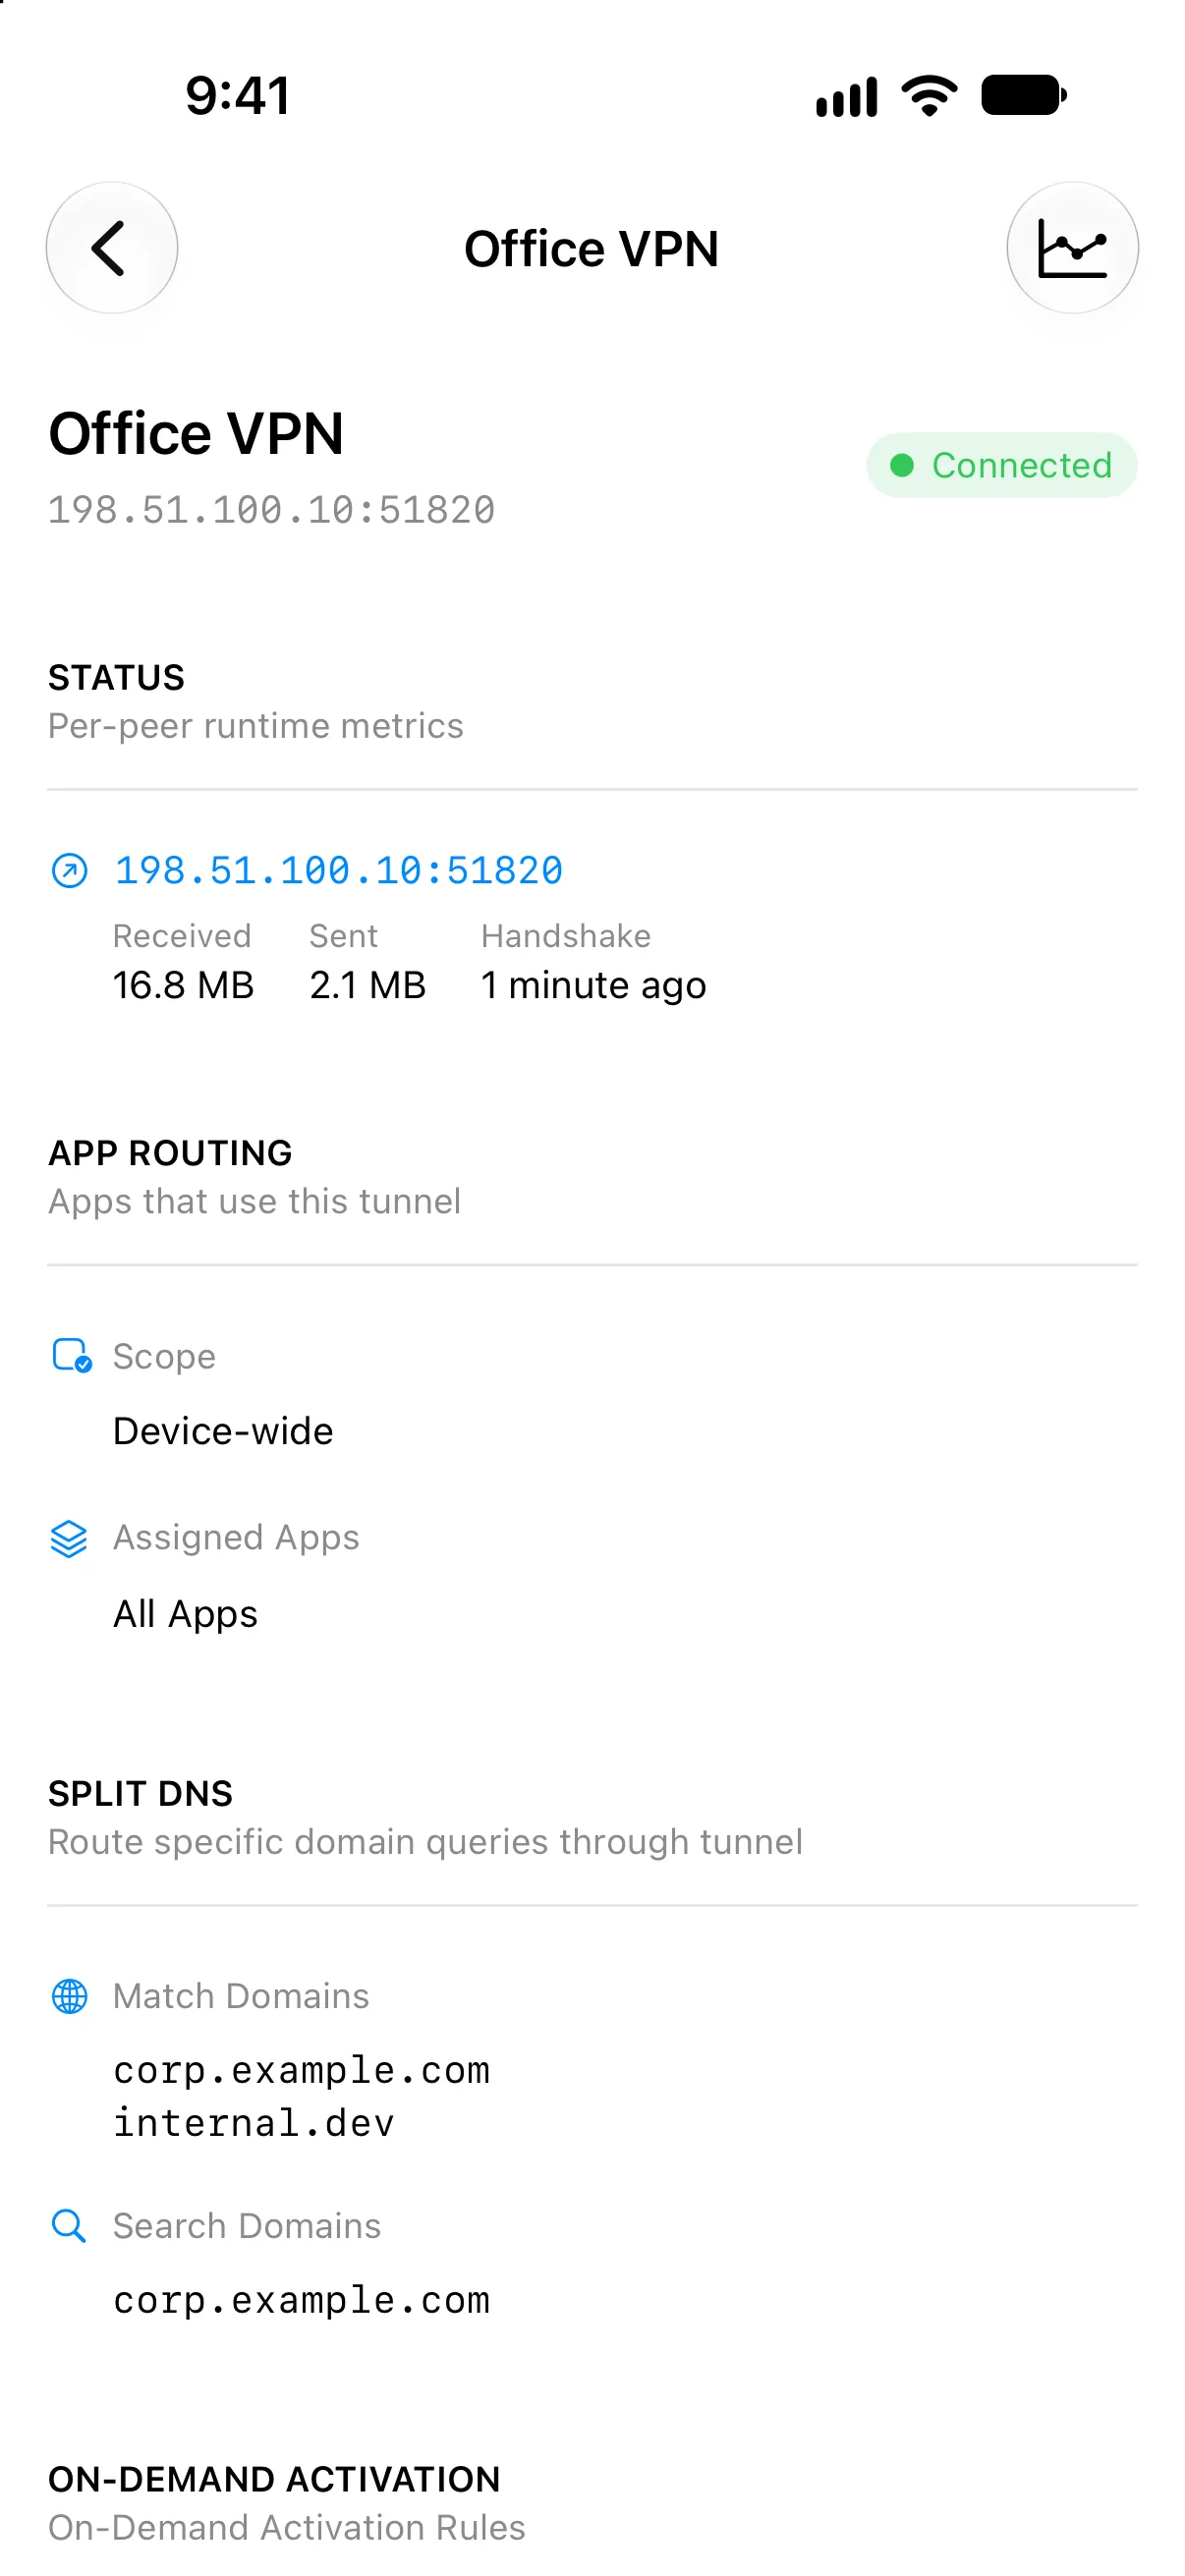
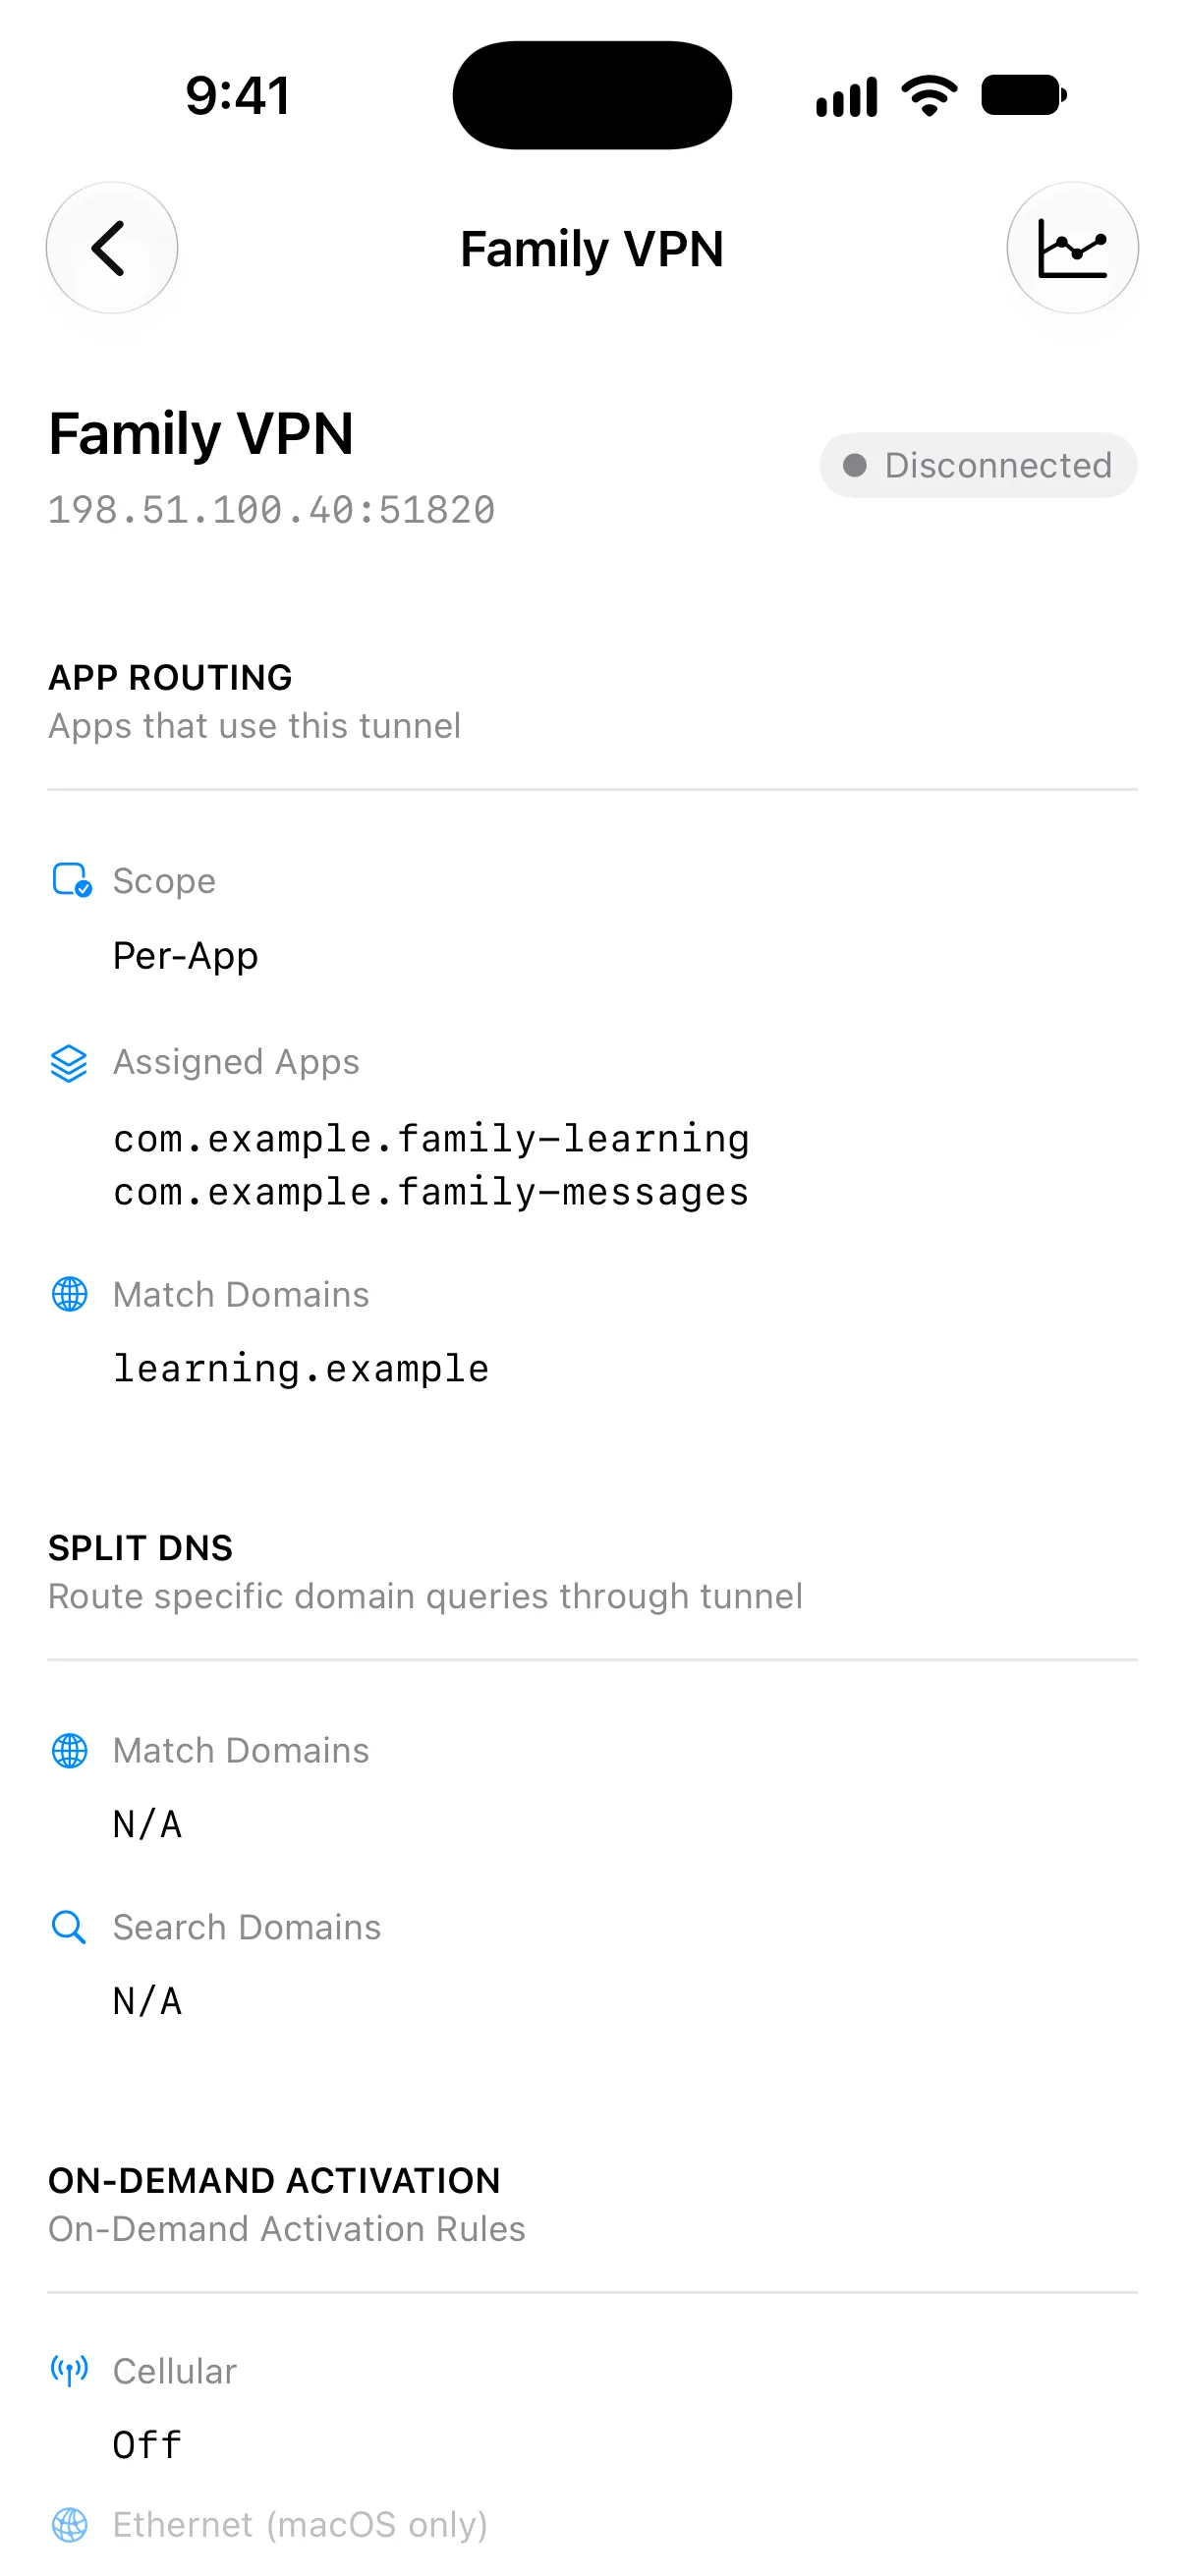
Apple의 패킷 터널 API는 기기 전체 VPN에 대해 신뢰할 수 있는 프로세스별 목록을 제공하지 않습니다. 따라서 Vylos는 현재 일반 VPN을 사용하는 개별 앱을 표시할 수 없으며 트래픽 카운터로 그런 목록을 추정하지도 않습니다.
지원되는 패킷 터널 기능
Vylos 패킷 터널 경로에는 다음 AppLayerVPN 기능이 적용됩니다.
- MDM 관리형 앱의
VPNUUID연결. - 할당된 앱이 네트워크 통신을 시작할 때
OnDemandMatchAppEnabled로 자동 활성화. - Apple 운영 체제에서 제공하는 원본 앱 라우팅.
- Apple 플랫폼 및 도메인 연결 요구 사항이 적용되는
AssociatedDomains,ExcludedDomains및SafariDomains. - Apple이 제공하는 플랫폼의
SMBDomains및 서비스별 도메인 필드. - 일치하는 앱이 해당 네트워크 조건에서 터널을 우회하도록 운영 체제에 지시하는 연결 해제 온디맨드 규칙.
- 결과로 생성된 관리형 터널에 대한 Vylos의 읽기 전용 상태, 현재 WireGuard 핸드셰이크, 트래픽 카운터, 대역폭 기록, 로그 및 알림 이름.
- 운영 체제가 보고하는 읽기 전용 앱 서명 식별자와 일치 도메인.
Apple은 패킷이 Vylos에 도달하기 전에 앱과 도메인 규칙을 평가합니다. 따라서 이 프로파일 필드는 MDM 소유로 유지되며 편집 가능한 Vylos 온디맨드 규칙으로 표시되지 않습니다.
VPN 프로파일 만들기
.mobileconfig 프로파일 참조에서 AppLayerVPN 페이로드를 만드십시오. 해당 페이지가 Vylos 제공자 식별자, VPNUUID, WireGuard 구성 전송 및 전체 프로파일 예제의 기준입니다.
할당된 앱의 트래픽이 터널을 자동으로 시작해야 한다면 OnDemandMatchAppEnabled를 true로 설정합니다.
OnDemandMatchAppEnabled는 자동 활성화를 보장하지만, 할당된 앱을 닫을 때 iOS가 터널을 즉시 종료한다는 뜻은 아닙니다. 시스템은 재사용을 위해 연결을 유지할 수 있지만, 앱 규칙은 어떤 앱이 터널로 트래픽을 보낼 수 있는지 계속 제한합니다.
일치하는 연결 해제 온디맨드 규칙은 해당 네트워크 조건의 우회 동작을 제어합니다.
앱 할당
iOS, iPadOS 및 visionOS
각 대상 앱을 관리형 앱으로 설치하고 AppLayerVPN 페이로드와 동일한 VPNUUID를 할당합니다. 운영 체제는 일치하는 관리형 앱 할당마다 앱 규칙을 하나씩 만듭니다.
Safari는 예외입니다. Apple은 SafariDomains로 터널을 사용할 사이트를 선택합니다. 일반 매핑으로 모든 Apple 시스템 앱을 앱별 VPN에 보낼 수는 없습니다.
할당 교체 또는 제거
iOS, iPadOS 및 visionOS에서 앱-VPN 관계는 AppLayerVPN 구성 프로파일과 별개인 관리형 앱 속성입니다. 따라서 VPN 프로파일만 교체하거나 제거해도 앱의 기존 VPNUUID 관계는 없어지지 않습니다.
할당이 바뀌면 MDM 서비스가 대상 앱의 ApplicationAttributes를 업데이트하여 이전 VPNUUID를 제거해야 합니다. MDM 콘솔에는 할당이 제거되었다고 나오지만 Vylos에 앱이 계속 표시되면 해당 관리형 앱의 설치 또는 구성 할당을 다시 보내거나 업데이트하십시오.
MDM 제품에 따라 이 작업을 재설치, 업데이트 또는 설치 명령 다시 보내기라고 부릅니다. 오래된 앱 규칙을 숨기기 위해 VPN 프로파일을 제거하지 마십시오.
Vylos는 운영 체제가 현재 보고하는 규칙을 표시합니다. Apple이 관리형 앱 속성과 그로 인해 만들어진 앱 규칙을 제거한 후에만 할당된 앱 없음이 표시됩니다.
MDM 서비스에서 Apple의 ManagedApplicationAttributes 쿼리를 제공한다면 관리자는 기기가 해당 앱의 VPNUUID를 계속 보고하는지 확인할 수 있습니다.
macOS
AppLayerVPN 페이로드와 함께 com.apple.vpn.managed.appmapping 페이로드를 배포합니다. 각 매핑에는 대상 앱의 번들 식별자, 서명 식별자, 지정 요구 사항 및 일치하는 VPNUUID가 포함됩니다.
앱에서 실행한 일부 도우미 도구만 VPN을 사용해야 한다면 선택적인 MatchTools 배열을 사용합니다. 예를 들어 관리자는 터미널의 모든 연결을 매핑하지 않고 터미널에서 실행한 서명된 명령줄 도구만 매핑할 수 있습니다.
지원하지 않는 제공자 유형
Vylos는 별도의 흐름 전달 제공자와 서버가 필요한 ProviderType=app-proxy를 지원하지 않습니다. 대신 ProviderType=packet-tunnel로 WireGuard IP 패킷을 전달합니다.
Vylos는 Apple 내장 IPsec 또는 IKEv2 구현도 제공하지 않습니다. 이러한 프로토콜의 프로파일은 Vylos 확장 프로그램이 아니라 운영 체제의 내장 VPN 제공자를 사용합니다.
Apple 플랫폼 규칙과 페이로드 필드는 AppLayerVPN 페이로드 참조, 앱별 VPN 매핑 페이로드, ApplicationAttributes 설정 참조, ManagedApplicationAttributes 쿼리 및 VPN 트래픽 라우팅 안내를 참조하십시오.