Tunnel terkelola
Sebarkan tunnel VPN yang dikontrol profil melalui MDM atau dengan memasang file .mobileconfig secara langsung. Tunnel tersebut akan muncul di Vylos sebagai tunnel terkelola yang hanya dapat dibaca.
Lihat Profil .mobileconfig untuk contoh lengkap payload VPN seluruh perangkat dan per app.
Tampilan Tunnel terkelola
Tunnel terkelola ditampilkan di bagian "Tunnel terkelola" terpisah di bagian atas daftar tunnel Beranda, di atas tunnel aplikasi buatan pengguna. Pemisahan visual ini memperjelas tunnel mana yang dikelola organisasi dan mana yang dibuat oleh pengguna.
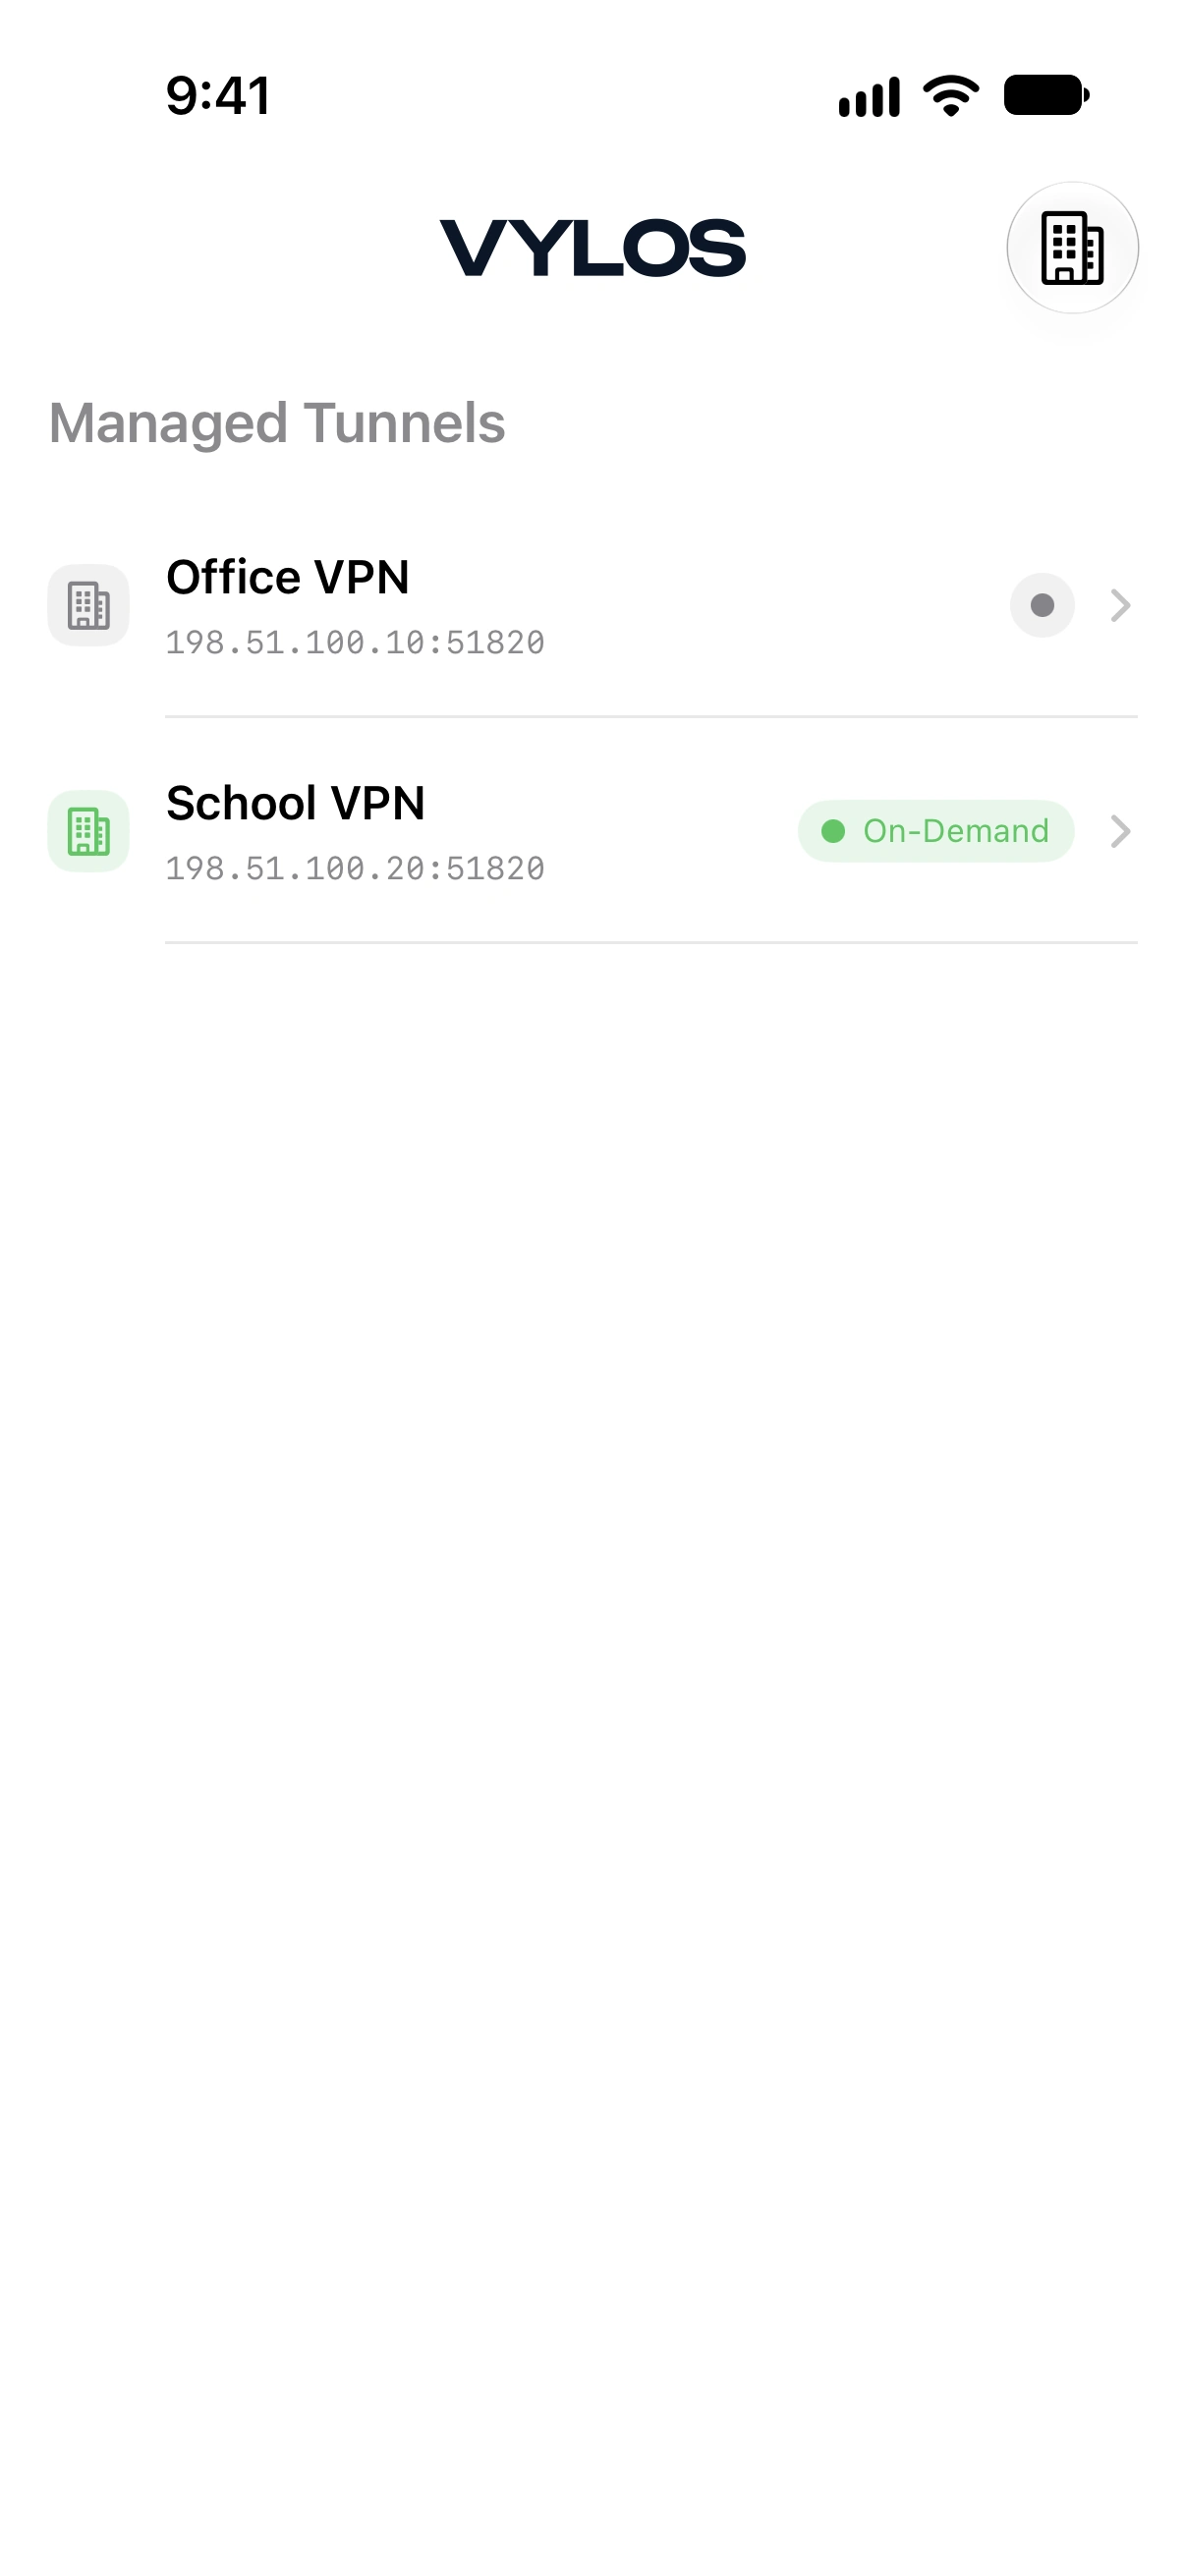
Akses Baca-Saja
Tunnel terkelola bersifat baca-saja di dalam aplikasi. Pengguna tidak dapat mengedit atau menghapusnya.
Tampilan detail tunnel menampilkan statistik runtime (saat tersambung), grafik bandwidth, pengaturan split DNS, dan aturan aktivasi sesuai permintaan. Bagian konfigurasi antarmuka dan peer WireGuard tidak ditampilkan untuk tunnel terkelola, dan tombol edit serta hapus tidak tersedia.
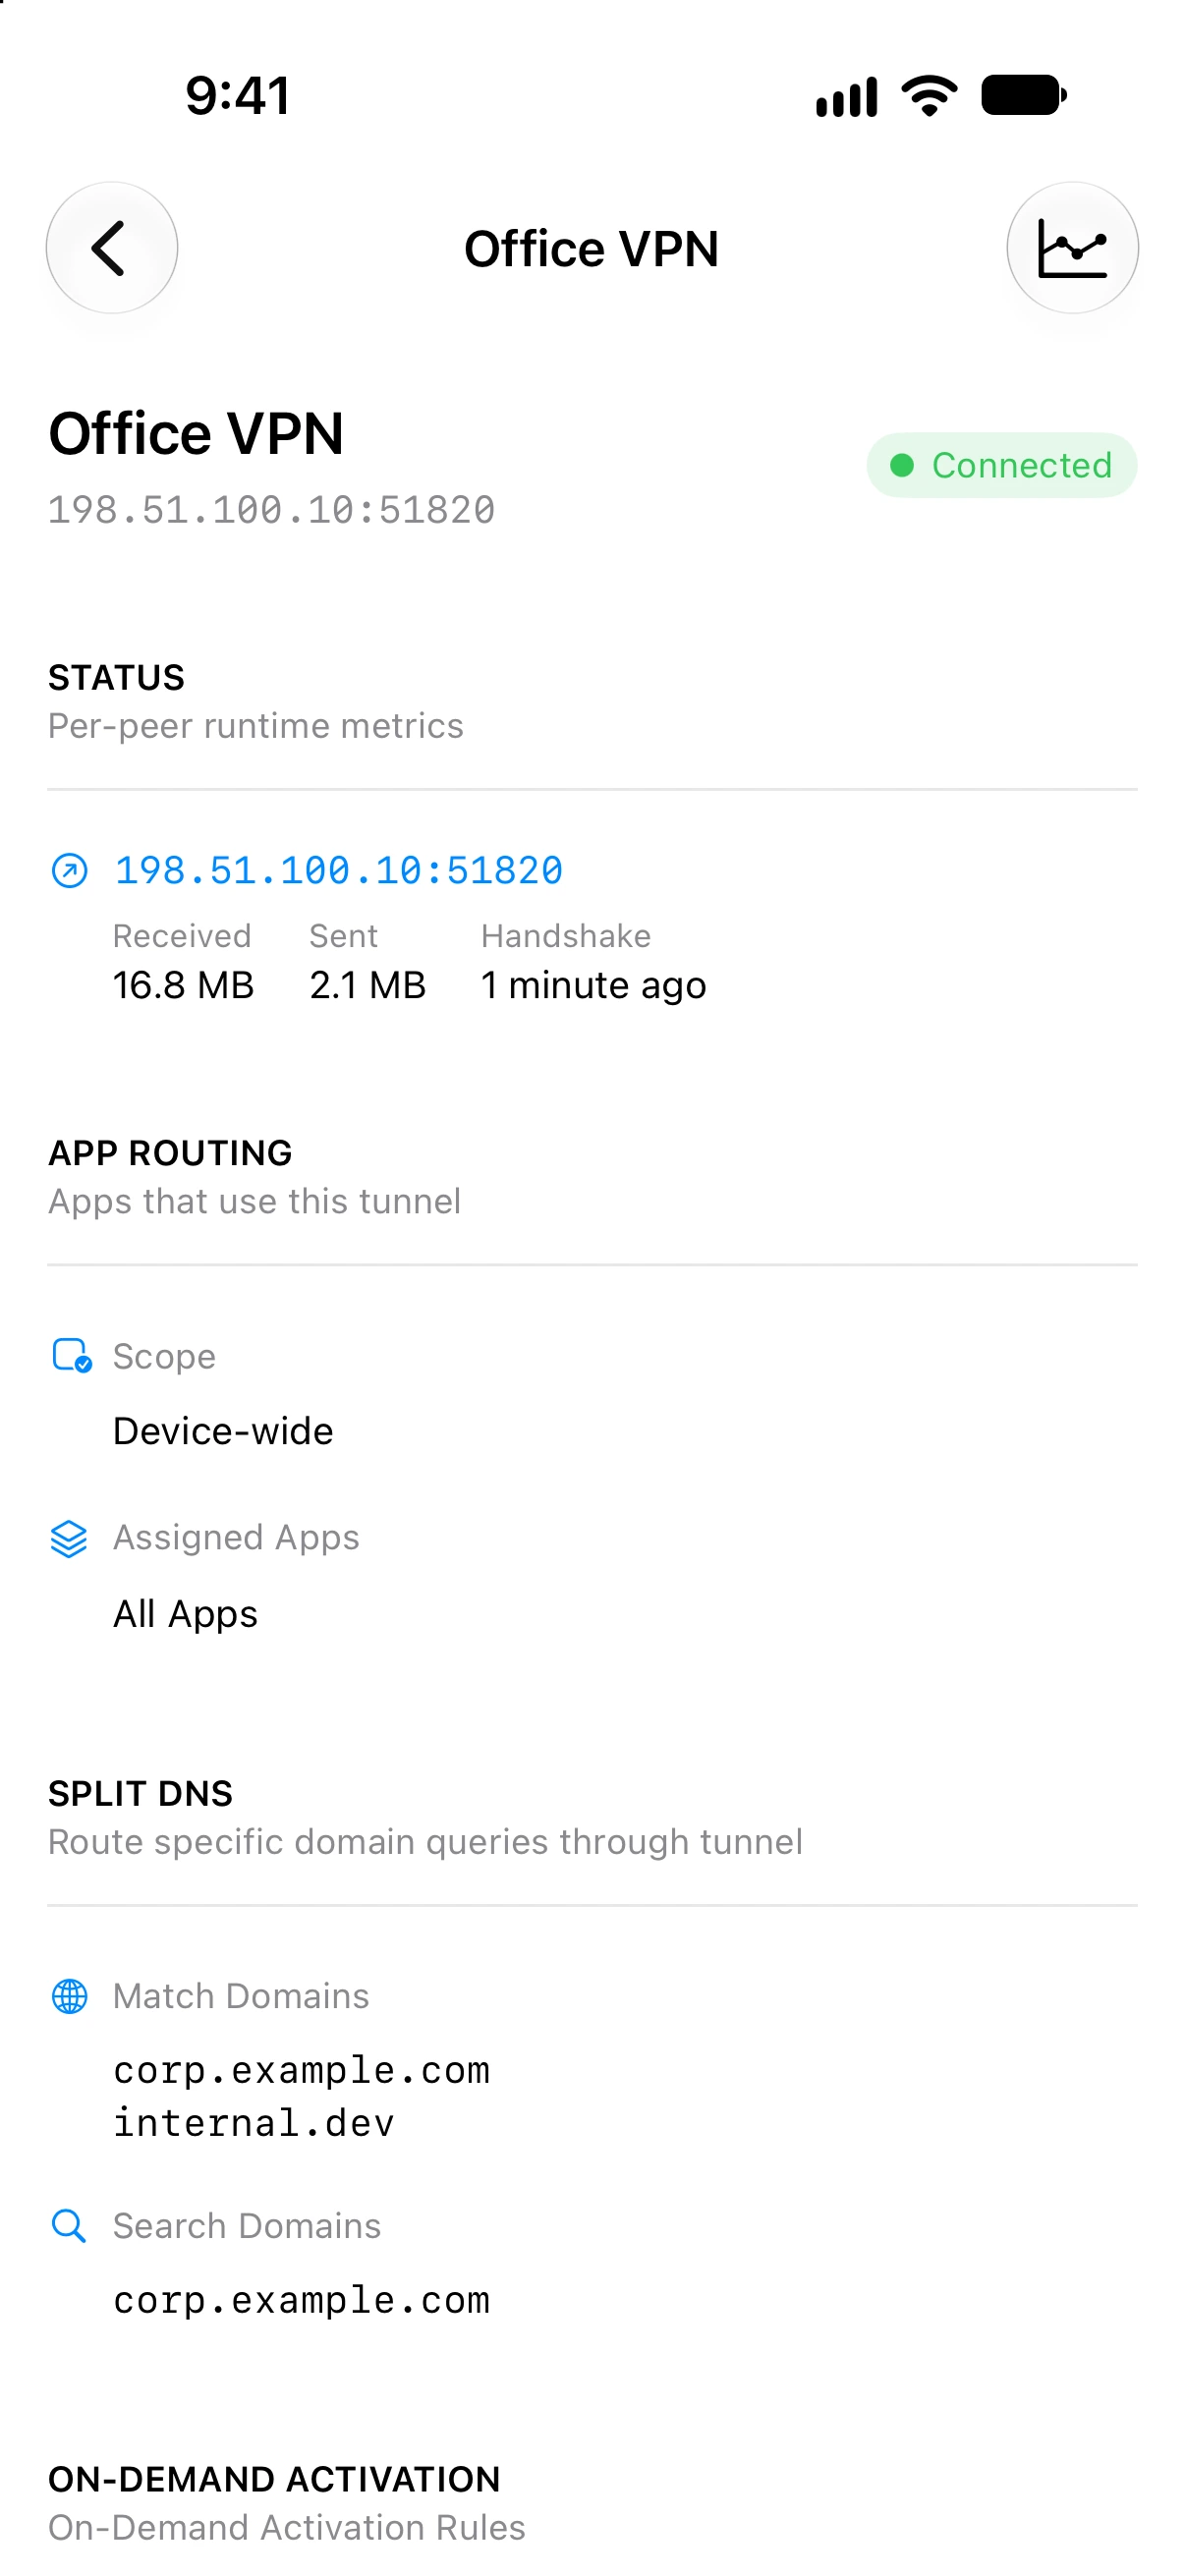
Untuk mengubah atau menghapus Tunnel terkelola, perbarui atau hapus profil konfigurasi yang sesuai. Gunakan konsol MDM untuk profil yang dikirim melalui MDM, atau pengaturan pengelolaan profil di perangkat untuk file .mobileconfig yang dipasang langsung.
Sambung dan Putus
Tunnel terkelola tidak memiliki kontrol nyala-mati untuk pengguna di daftar tunnel maupun tampilan detail.
Pengguna dapat menyalakan atau mematikan koneksi VPN dari Pengaturan → VPN di iOS dan visionOS, atau Pengaturan Sistem → VPN di macOS. Aturan sesuai permintaan yang ditetapkan administrator TI juga dapat mengontrol status koneksi.
Vylos menampilkan status saat ini, tetapi tidak menyediakan tindakan sambungkan atau putuskan secara manual untuk Tunnel terkelola.
Aturan Sesuai Permintaan, Kill Switch, dan Split DNS
Tunnel terkelola mendukung aturan aktivasi sesuai permintaan dan fitur split DNS yang sama yang tersedia untuk tunnel aplikasi:
-
Aturan sesuai permintaan. Perilaku sambung otomatis berdasarkan jenis jaringan (seluler, Wi-Fi) dengan penyaringan whitelist dan blacklist SSID.
-
Split DNS. Perutean domain per-tunnel menggunakan match domains dan search domains.
-
Kill switch. Kebijakan semua jaringan Apple yang mengurangi kebocoran lalu lintas jika tunnel yang disiapkan tidak tersedia.
Konfigurasikan aktivasi otomatis melalui OnDemandRules, kill switch melalui VPN.IncludeAllNetworks, dan Split DNS melalui VendorConfig.VylosConfigBase64 atau VylosConfig. Vylos juga mengevaluasi AllowedIPs dan server DNS lalu melaporkan cakupan penuh, terbatas, atau tidak ada. Lihat Profil .mobileconfig untuk contoh lengkap.
Informasi ini hanya-baca dan tidak dapat diubah di Vylos, baik profil dikirim melalui MDM maupun dipasang langsung sebagai file .mobileconfig.
Visibilitas di Bawah Pembatasan
Tunnel terkelola selalu terlihat terlepas dari kunci pembatasan allowManualTunnels. Ketika allowManualTunnels diatur ke false, bagian "Tunnel Saya" disembunyikan, tetapi tunnel terkelola di bagian "Tunnel terkelola" tetap sepenuhnya terlihat dan fungsional.
Ini memastikan bahwa konfigurasi VPN yang di-deploy organisasi selalu dapat diakses oleh pengguna, bahkan ketika manajemen tunnel manual dibatasi.
Pintasan Siri
Tunnel terkelola tidak pernah ditampilkan di app Pintasan. Tindakan Sambungkan, Putuskan, Alihkan, dan Edit hanya dapat menargetkan tunnel buatan pengguna.
Saat Konfigurasi App Terkelola tersedia, autentikasi kunci aplikasi hanya dilewati untuk tindakan pintasan yang diizinkan pada tunnel buatan pengguna. Pintasan Siri memerlukan iOS 16.0 atau lebih baru, macOS 13.0 atau lebih baru, atau visionOS 1.0 atau lebih baru.