Tunnel gestiti
Distribuisci tunnel VPN controllati da profili tramite MDM o installando direttamente un file .mobileconfig. In Vylos vengono visualizzati come tunnel gestiti di sola lettura.
Consulta Profili .mobileconfig per esempi completi di payload VPN per l’intero dispositivo e per singola app.
Come compaiono i tunnel gestiti
I tunnel gestiti vengono visualizzati in una sezione separata "Tunnel gestiti" nella parte superiore dell'elenco tunnel della schermata principale, sopra i tunnel dell'app creati dall'utente. Questa separazione visiva chiarisce quali tunnel sono gestiti dall'organizzazione e quali sono stati creati dall'utente.
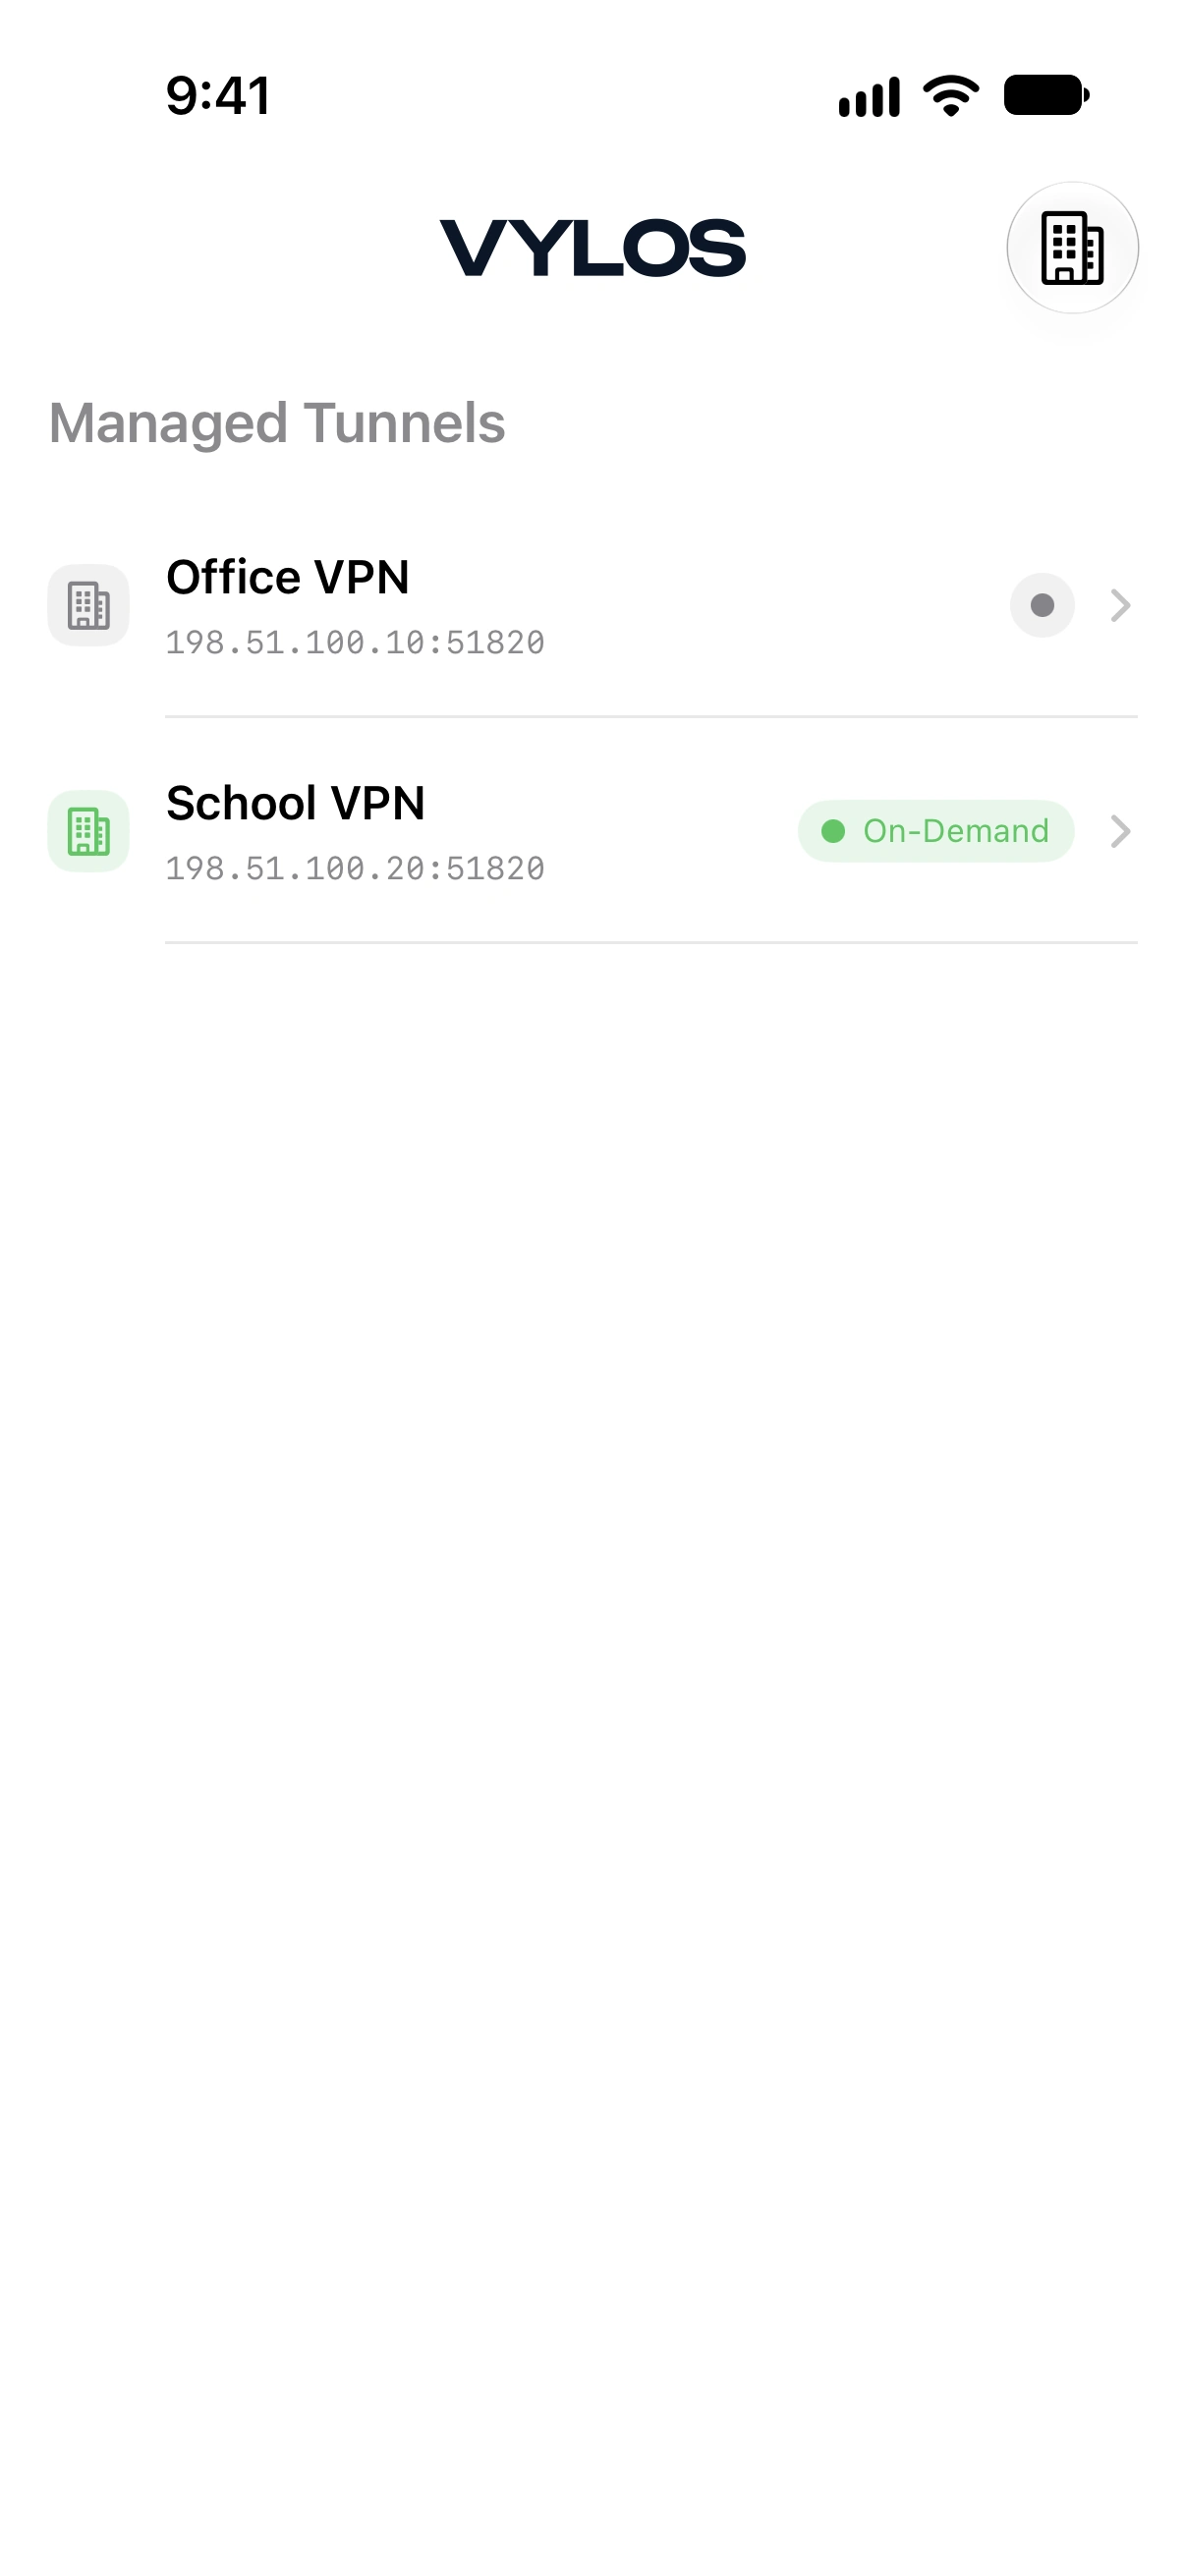
Accesso in sola lettura
I tunnel gestiti sono in sola lettura all'interno dell'app. Gli utenti non possono modificarli o eliminarli.
La vista dettaglio del tunnel mostra le statistiche runtime (quando connesso), i grafici della larghezza di banda, le impostazioni split DNS e le regole di attivazione su richiesta. Le sezioni di configurazione interface e peer WireGuard non vengono visualizzate per i tunnel gestiti, e i pulsanti di modifica ed eliminazione non sono disponibili.
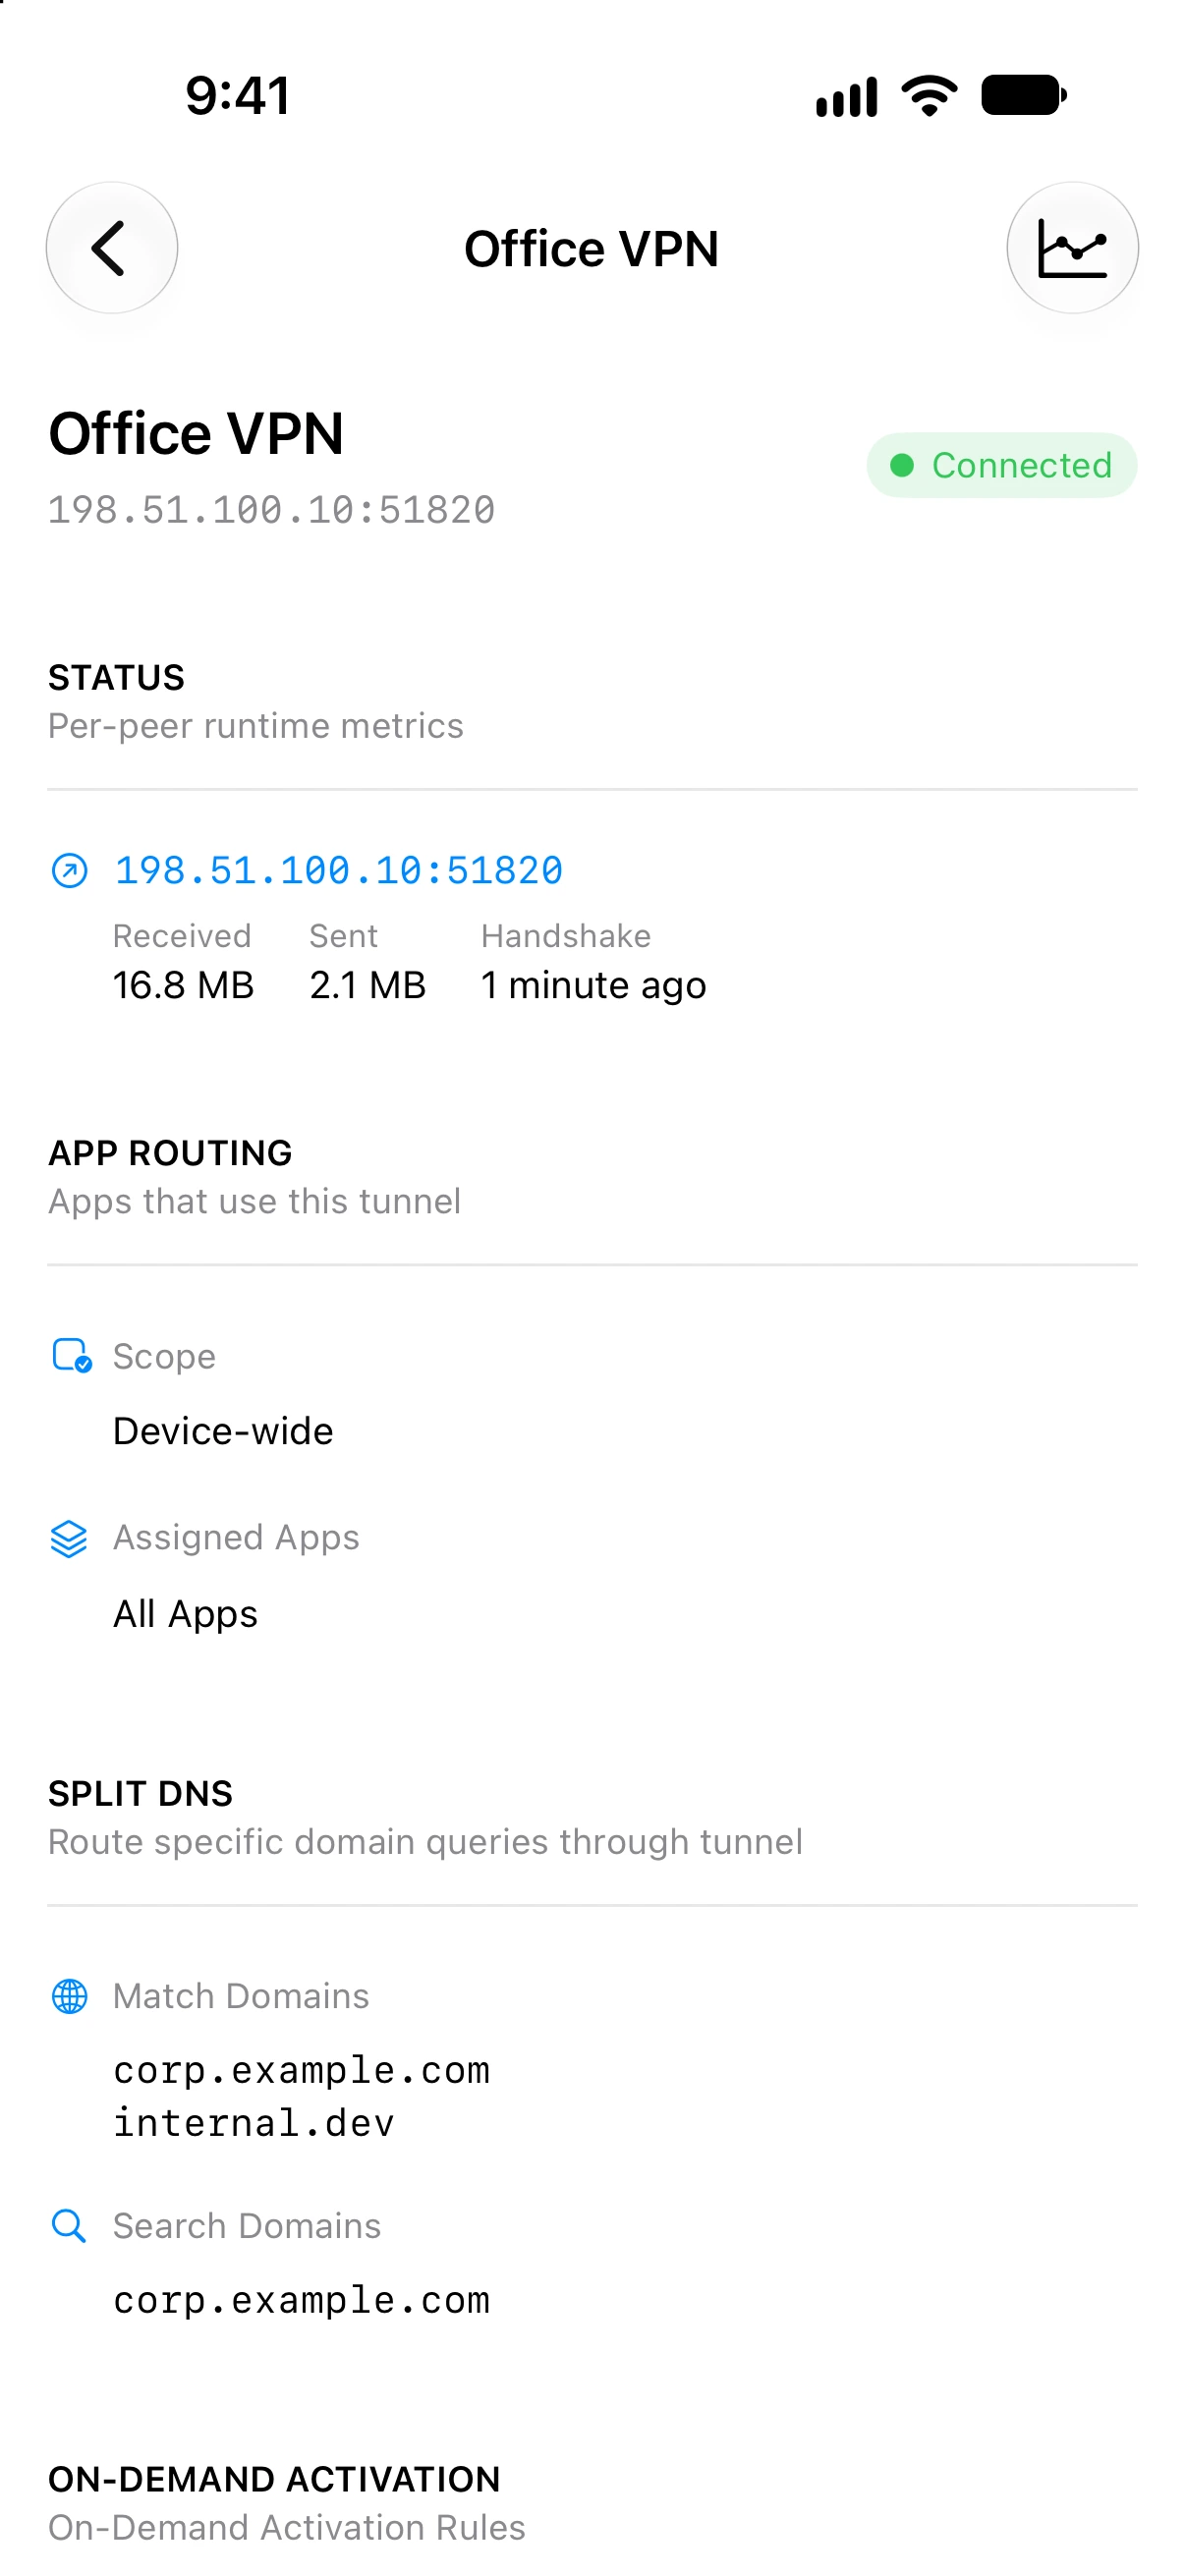
Per modificare o rimuovere un tunnel gestiti, aggiorna o rimuovi il profilo di configurazione corrispondente. Usa la console MDM per un profilo distribuito tramite MDM oppure le impostazioni di gestione dei profili del dispositivo per un file .mobileconfig installato direttamente.
Connessione e disconnessione
I tunnel gestiti non hanno un controllo visibile per l’attivazione nell’elenco o nella vista dettagli.
L’utente può attivare o disattivare la connessione VPN da Impostazioni → VPN su iOS e visionOS oppure da Impostazioni di Sistema → VPN su macOS. Anche le regole su richiesta configurate dall’amministratore IT possono controllare lo stato della connessione.
Vylos mostra lo stato corrente, ma non offre azioni manuali di connessione o disconnessione per i tunnel gestiti.
Regole su richiesta, kill switch e split DNS
I tunnel gestiti supportano le stesse regole di attivazione su richiesta e le funzionalità split DNS disponibili per i tunnel dell'app:
-
Regole su richiesta. Comportamento di connessione automatica in base al tipo di rete (cellulare, Wi-Fi) con filtraggio tramite whitelist e blacklist di SSID.
-
Split DNS. Instradamento DNS per tunnel utilizzando domini di corrispondenza e domini di ricerca.
-
Kill switch. Criterio Apple per tutte le reti che riduce le perdite di traffico se un tunnel predisposto non è disponibile.
Configura l’attivazione automatica tramite OnDemandRules, il kill switch tramite VPN.IncludeAllNetworks e lo split DNS tramite VendorConfig.VylosConfigBase64 o VylosConfig. Vylos valuta anche AllowedIPs e i server DNS e segnala una copertura completa, limitata o assente. Consulta Profili .mobileconfig per gli esempi completi.
Queste informazioni sono di sola lettura e non possono essere modificate in Vylos, sia che il profilo venga distribuito tramite MDM sia che venga installato direttamente come file .mobileconfig.
Visibilità con le restrizioni
I tunnel gestiti sono sempre visibili indipendentemente dalla chiave di restrizione allowManualTunnels. Quando allowManualTunnels è impostato su false, la sezione "I miei tunnel" viene nascosta, ma i tunnel gestiti nella sezione "Tunnel gestiti" rimangono pienamente visibili e funzionali.
Questo garantisce che le configurazioni VPN distribuite dall'organizzazione siano sempre accessibili all'utente, anche quando la gestione manuale dei tunnel è limitata.
Comandi rapidi Siri
I tunnel gestiti non vengono mai mostrati nell’app Comandi Rapidi. Le azioni Connetti, Disconnetti, Attiva/disattiva e Modifica possono agire solo sui tunnel creati dall’utente.
Quando è presente una configurazione app gestita, l’autenticazione tramite blocco app viene ignorata solo per le azioni rapide consentite sui tunnel creati dall’utente. Le comandi rapidi Siri richiedono iOS 16.0 o versioni successive, macOS 13.0 o versioni successive oppure visionOS 1.0 o versioni successive.