安全与应用锁定
通过生物识别认证、TOTP 代码和安全钥匙串存储保护 Vylos 的访问。
设置 App 锁
- 打开设置并前往应用保护。
- 选择本地认证以使用面容 ID、触控 ID、Optic ID 或设备密码;如需 TOTP,请选择认证器 App。
- 完成系统认证提示,或输入认证器 App 中的第一个六位数验证码。
- 将 Vylos 切换到后台并重新打开,确认锁定功能符合预期。
如需移除 App 锁,请在同一选择器中选择关闭。托管 App 配置可以跳过认证步骤,但组织的所有限制仍会继续执行。
应用锁定
应用锁定防止未经授权的应用访问。你可以在设置的应用保护部分中进行配置。
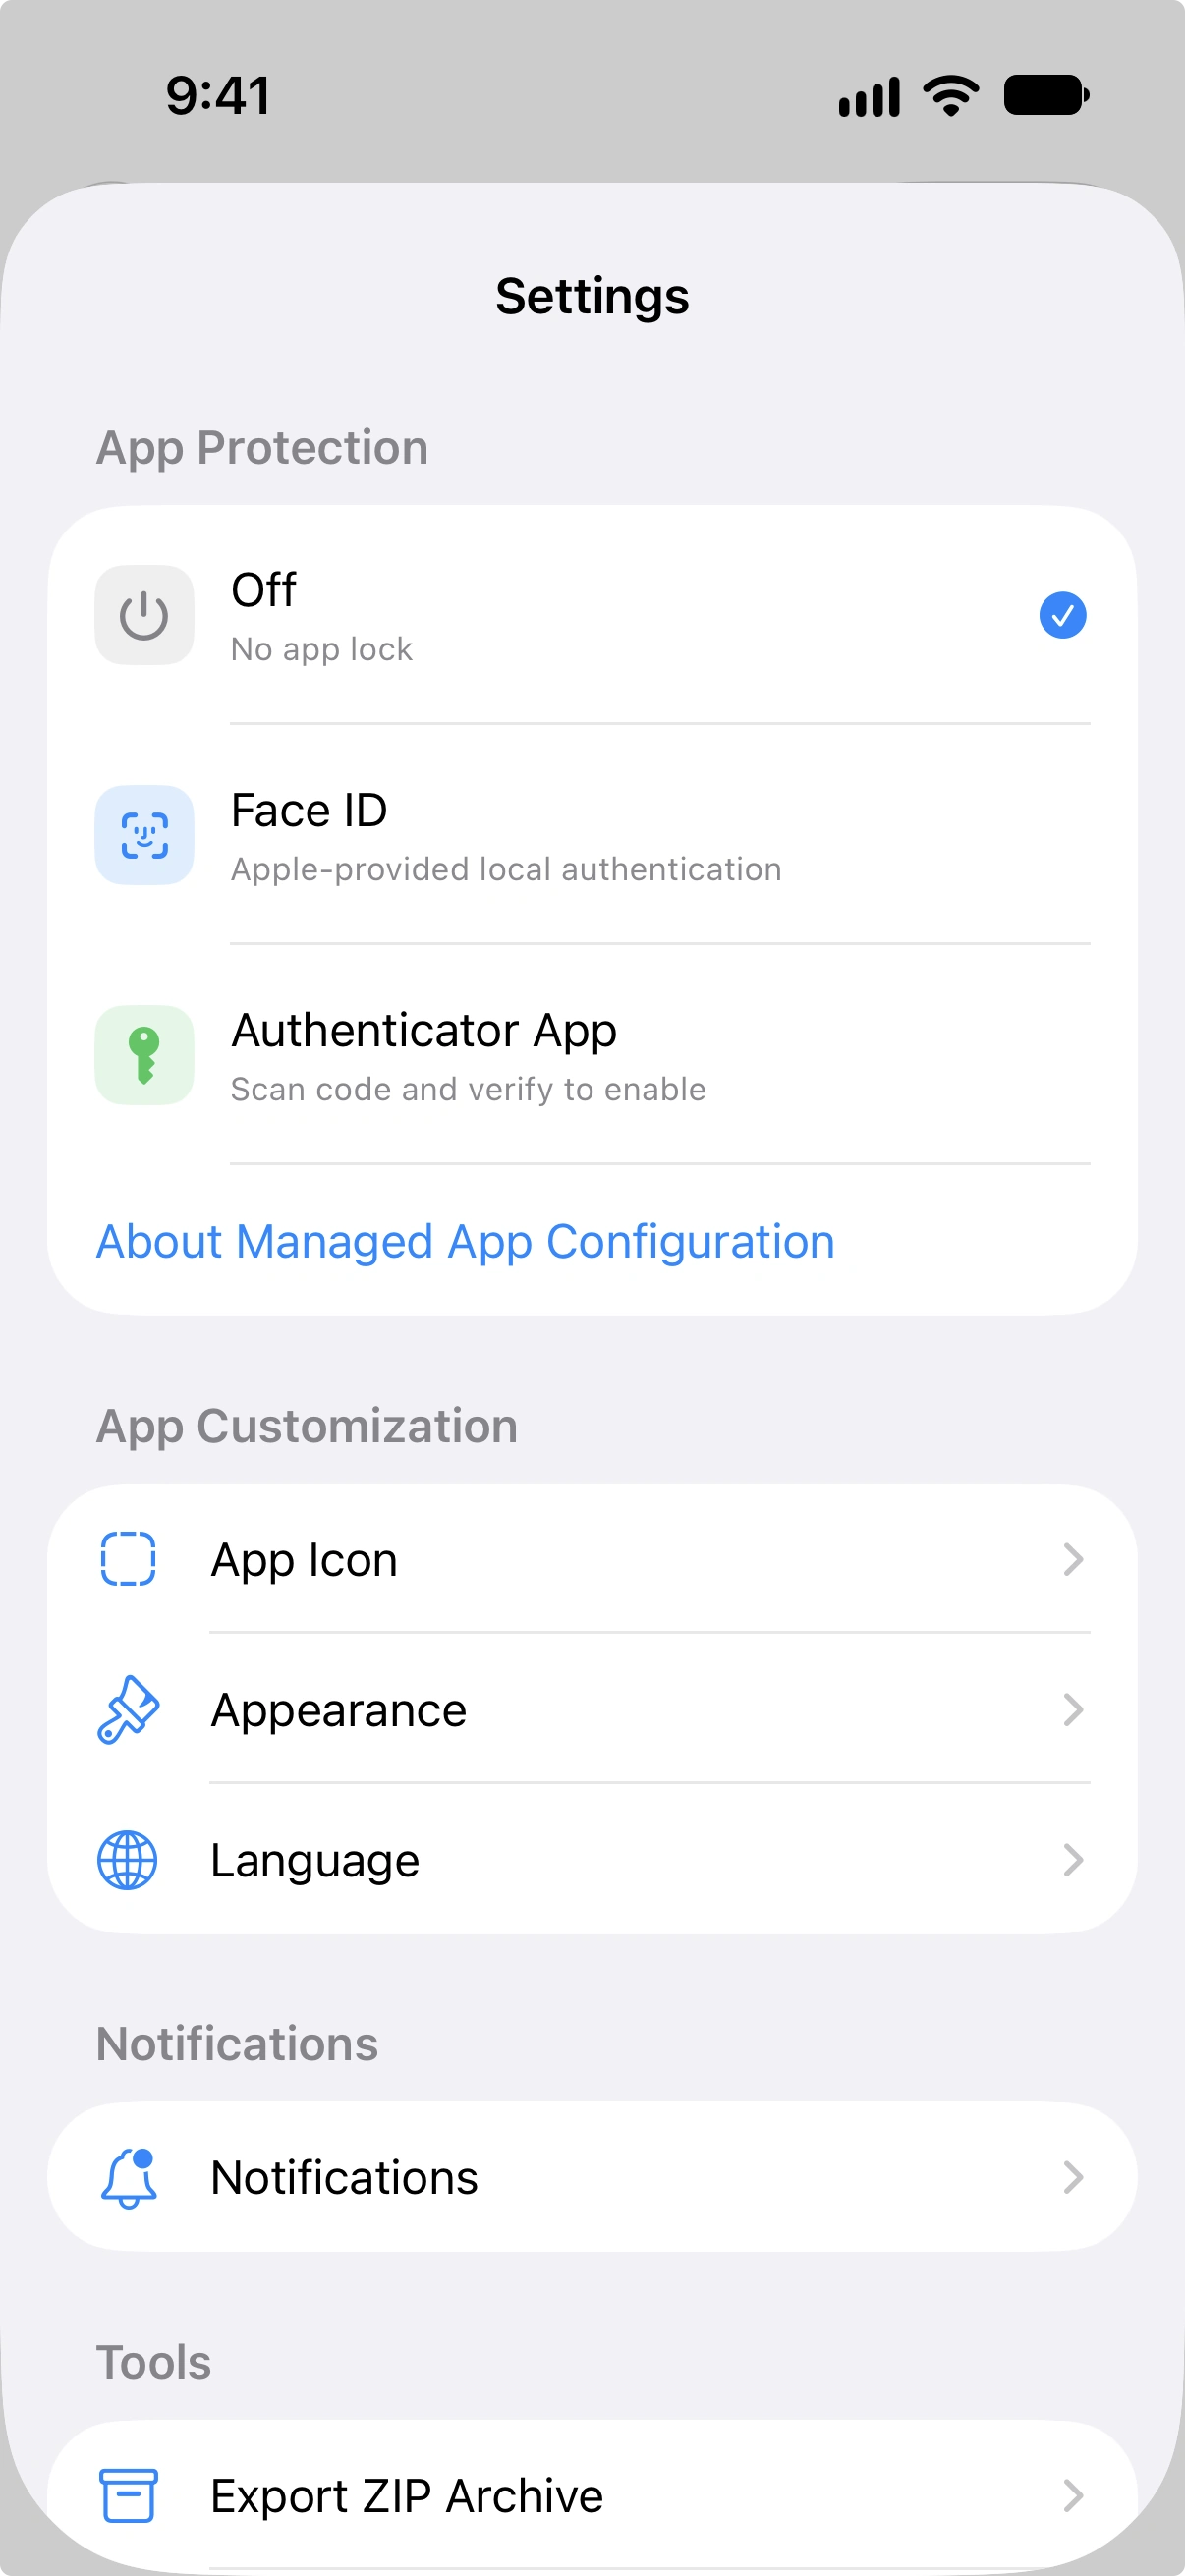
保护方式
| 方式 | 说明 |
|---|---|
| 关闭 | 无锁定。应用无需认证即可访问。 |
| 本地认证 | 使用 Face ID、Touch ID 或设备密码,取决于可用的硬件。 |
| 验证器应用 | 使用基于时间的一次性密码(TOTP),通过 Google Authenticator 或 Authy 等验证器应用验证。 |
本地认证
设置为本地认证时,Vylos 使用设备的生物识别或密码保护访问。锁定屏幕根据设备支持的功能显示相应标签——Face ID、Touch ID 或密码。
在 visionOS 上,Vylos 将此方式标为密码,但 Apple 的认证提示可以使用 Optic ID,并以设备密码作为备用方式。打开 App 或 App 返回前台时,认证会自动启动。
验证器应用(TOTP)
选择验证器应用方式时,Vylos 生成一个密钥供 TOTP 验证器应用使用。设置流程如下:
- Vylos 生成一个 20 字节的随机密钥并以 Base32 编码。
- 显示一个二维码供验证器应用扫描。如果你更愿意手动输入,还会显示手动密钥。
- 二维码使用标准
otpauth://URI 格式:otpauth://totp/Vylos:App Lock?secret=...&issuer=Vylos&algorithm=SHA1&digits=6&period=30。 - 你必须从验证器应用输入一个有效的 6 位验证代码以确认设置,然后 TOTP 才会启用。
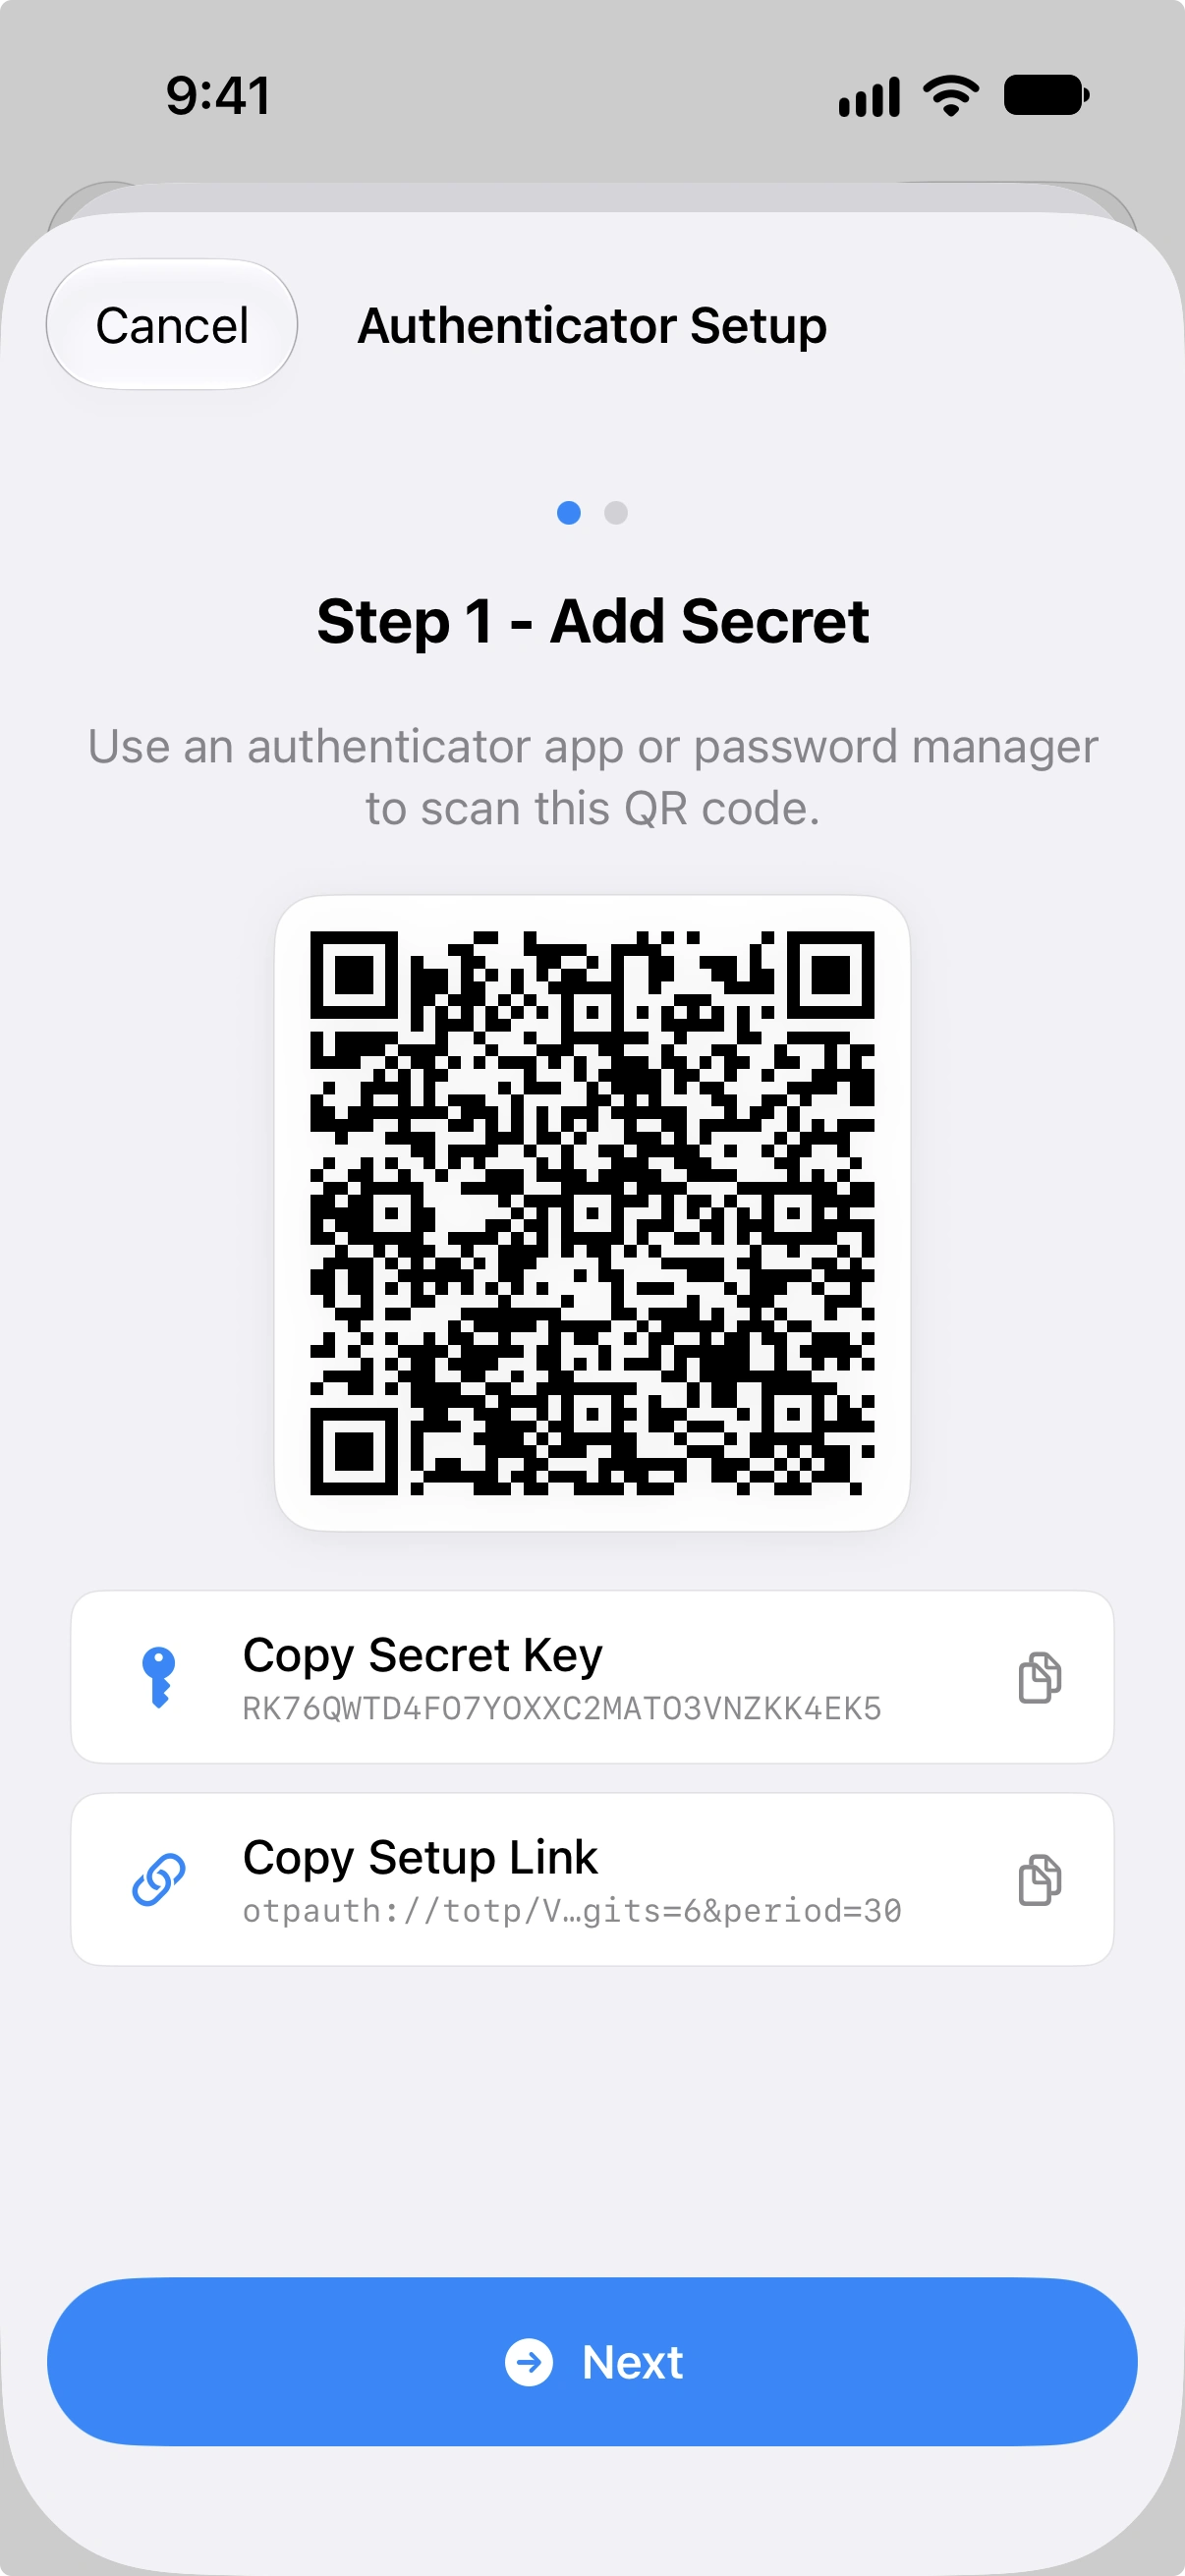
你可以复制密钥或完整的设置链接(otpauth:// URI)到剪贴板。两个值在 120 秒后自动从剪贴板过期。
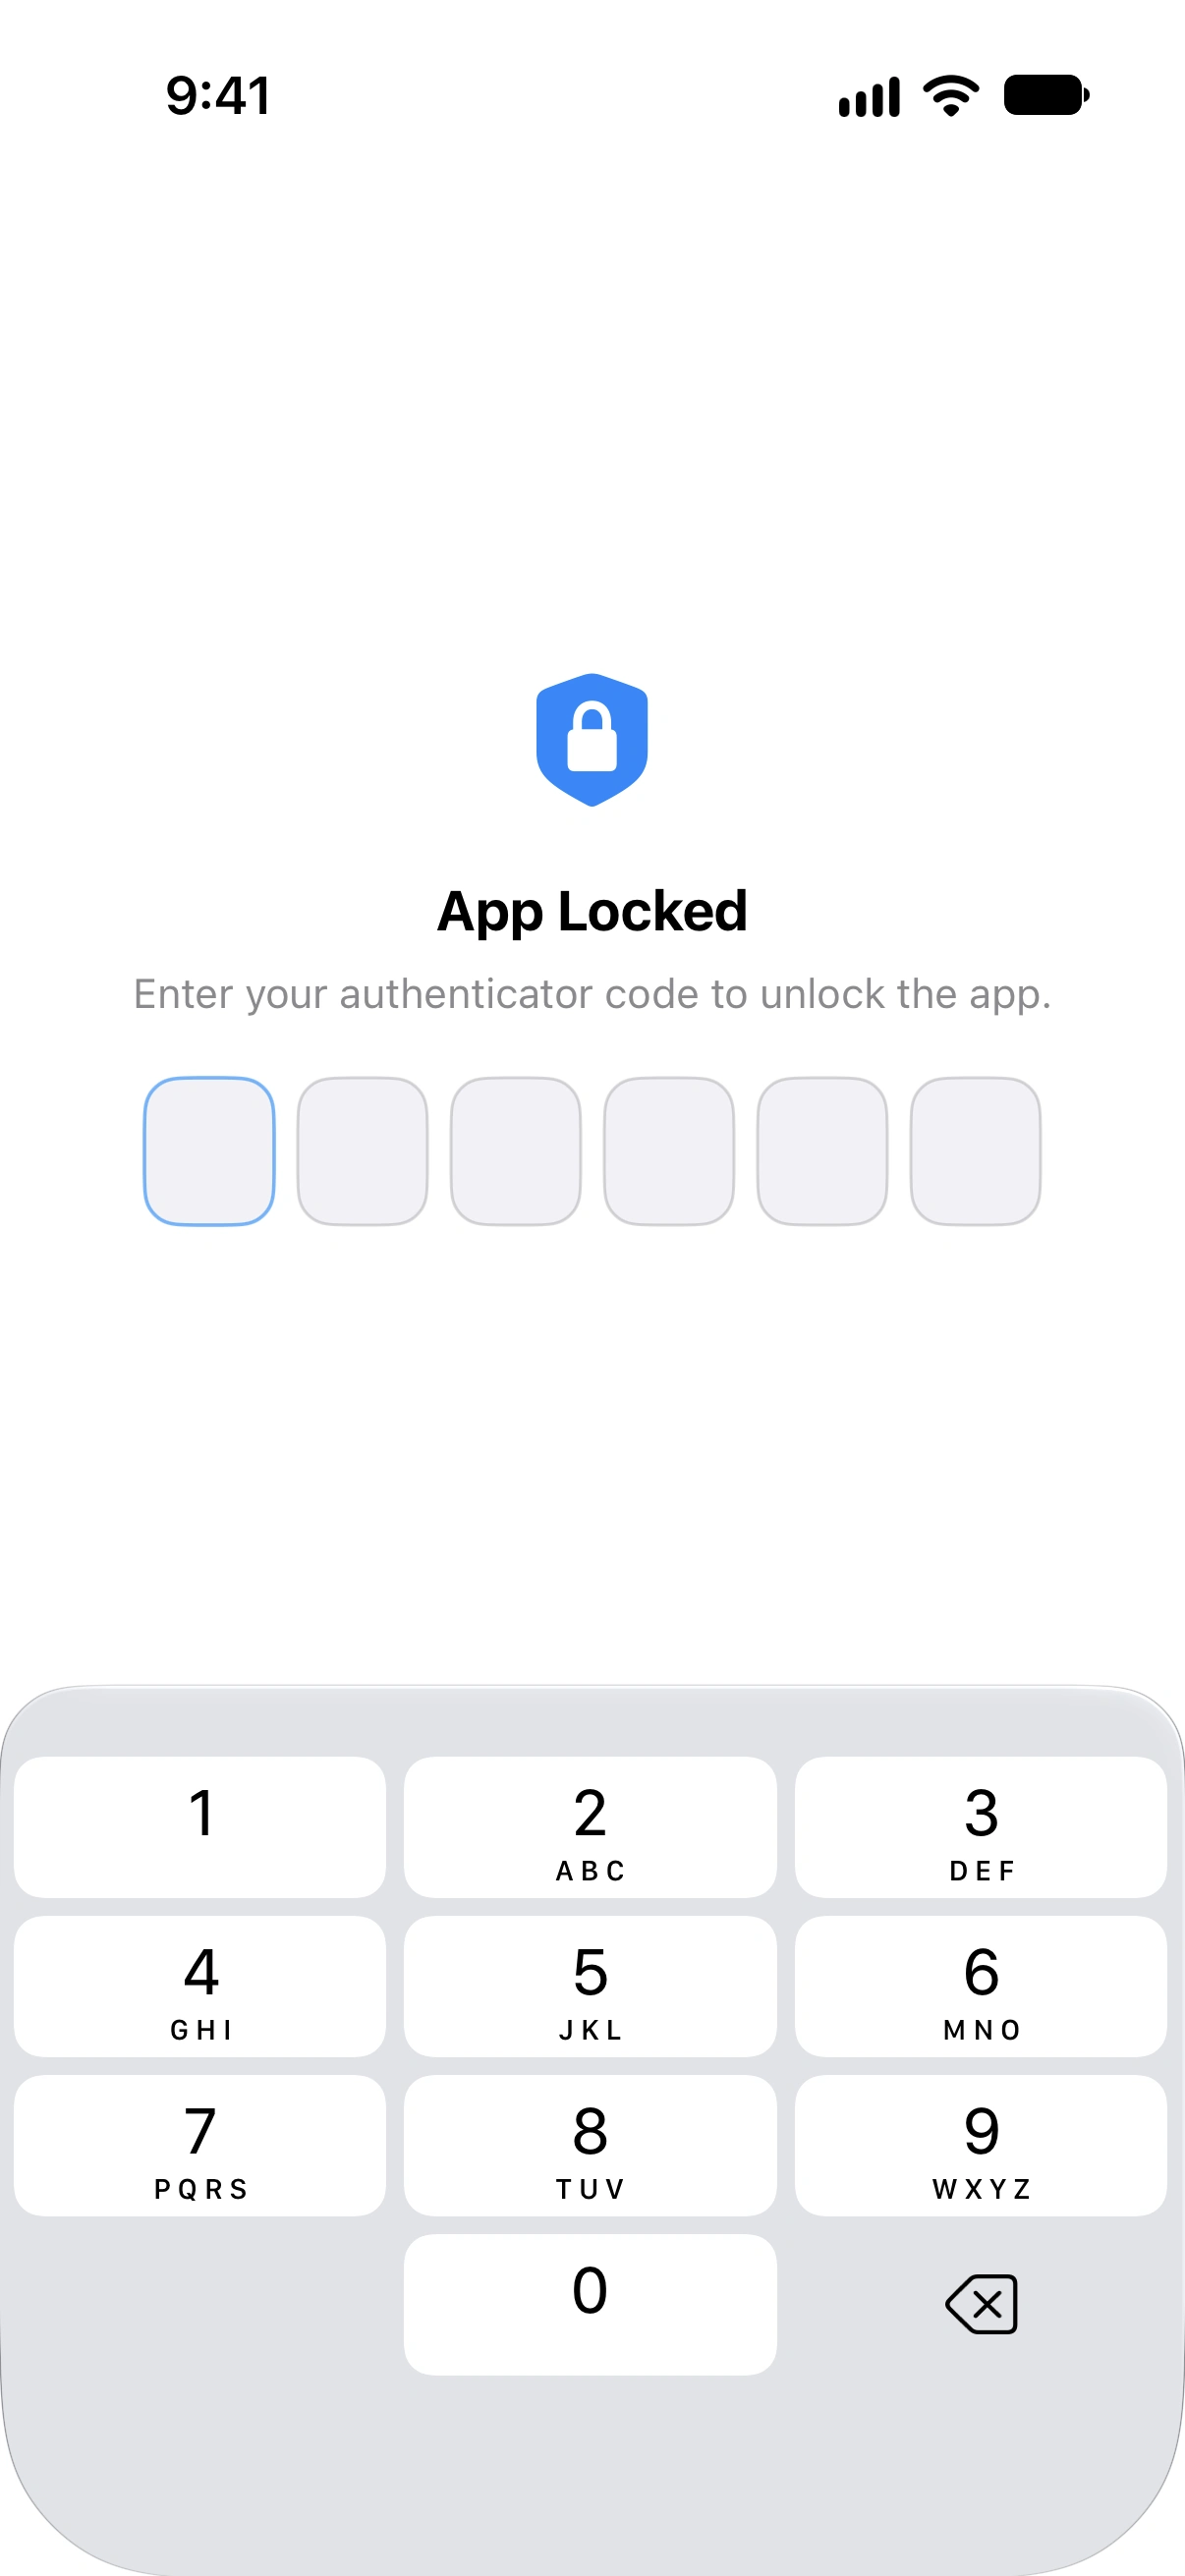
配置 TOTP 后,返回 Vylos 时会显示要求输入新 6 位代码的锁定覆盖层。
重置 TOTP
如需重置验证器应用配置,在设置的"应用保护"部分点按重置 TOTP 密钥并确认对话框。重置后,你需要重新设置验证器应用锁定才能使用此保护方式。
TOTP 代码验证
Vylos 接受当前 30 秒时间段的代码,以及前后各一个时间段的代码。这提供了每个方向一个时间段的容差窗口,以适应设备与验证器应用之间的微小时钟差异。
TOTP 速率限制
为防止暴力破解尝试,Vylos 对失败的 TOTP 输入实施速率限制:
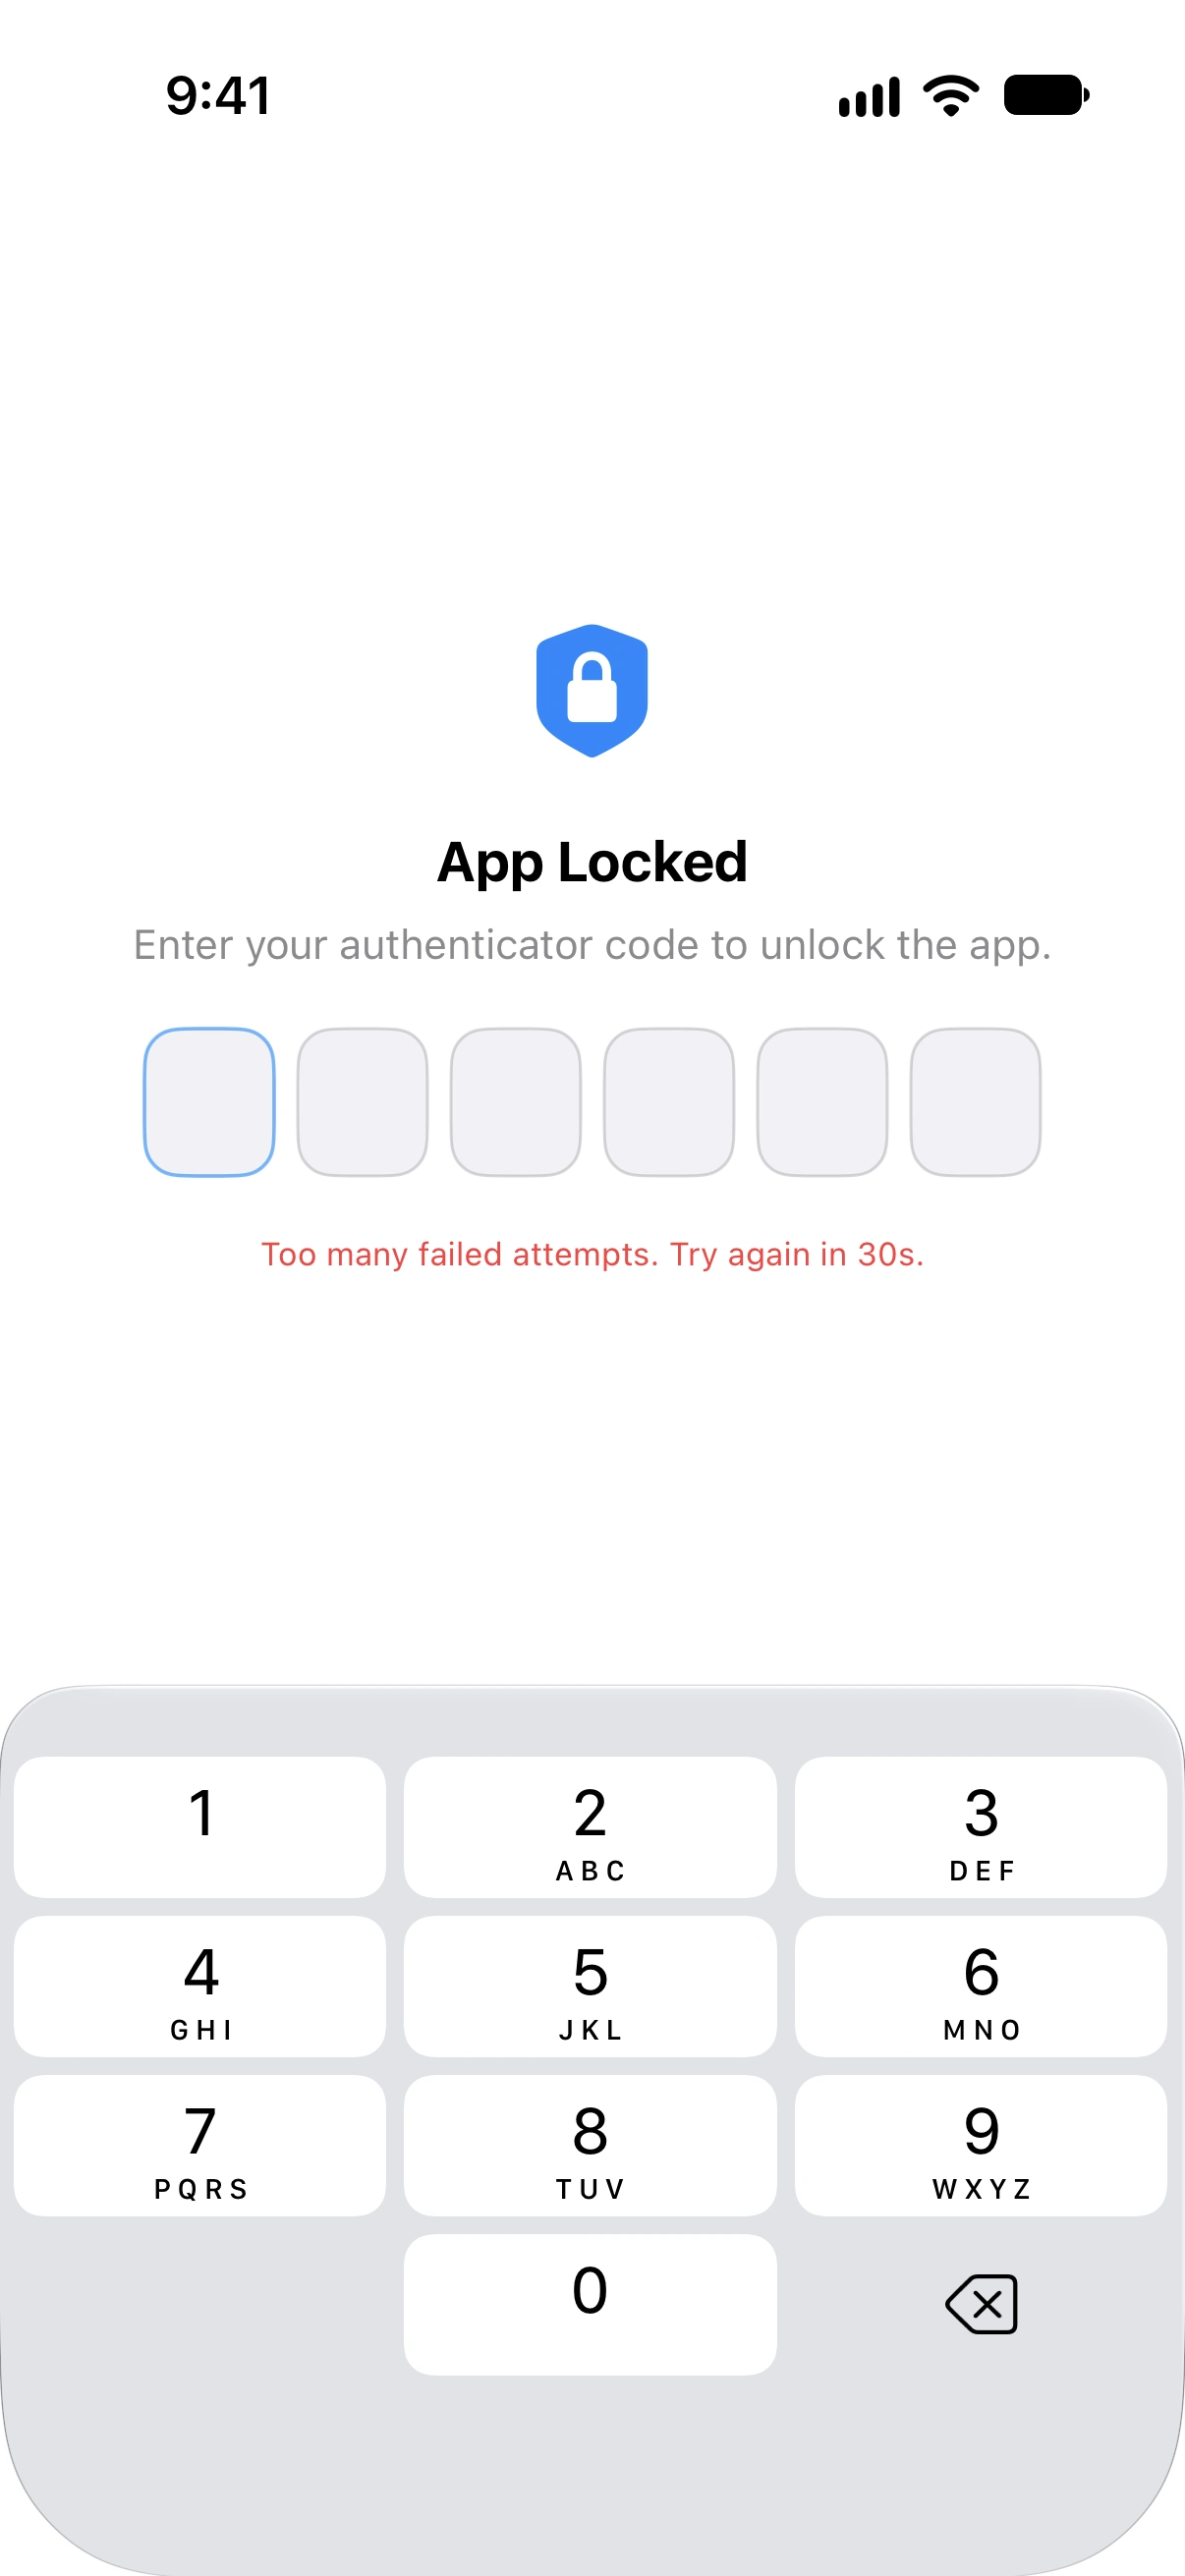
- 连续 5 次失败后开始锁定。
- 锁定时长遵循指数退避公式:
min(30 * 2^(attempts - 5), 300)秒。 - 第一次锁定为 30 秒,此后每次失败翻倍,最长 300 秒(5 分钟)。
- 失败计数器和锁定计时器在应用重新启动后持续保留,因此强制退出应用不会重置它们。
- 成功解锁、轮换或移除验证器密钥后,失败计数器重置。
应用锁定阻止的操作
应用锁定时,以下操作被阻止:
- 访问设置
- 添加或编辑隧道
- 运行 Siri 快捷指令
- 使用主屏幕快捷操作
- 从文件 URL 导入配置
MDM 绕过
当组织的 MDM 系统提供托管配置时,Vylos 会跳过 应用锁定认证步骤。组织限制仍然有效,因此这种跳过不会恢复手动隧道、设置、快捷指令或托管策略禁用的任何其他功能。
锁定行为
应用移至后台或变为非活跃状态时锁定重新生效。返回应用需要重新认证。
钥匙串安全
隧道配置存储在设备钥匙串中。TOTP 密钥以可用的最严格级别保护,这意味着:
- 密钥仅在设备解锁时可访问。
- 密钥不包含在设备备份中,也不会转移到其他设备。
越狱检测
在 iOS 上,Vylos 会组合多层完整性检查,查找越狱工具、沙盒遭破坏及运行时篡改的迹象。实施越狱策略说明这些检查何时运行,以及组织如何强制执行检查结果。
只有组织启用 MDM 配置键 blockJailbrokenDevices 时,越狱检测才会实施阻止。检测到篡改后,Vylos 会阻止 App、断开所有 Vylos 隧道、停用按需连接,并在阻止状态解除前拒绝重新连接。
隧道配置和密钥会继续保留。没有此配置键时,越狱检测不会限制 App 或 VPN 的使用。